
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit

 rndhouse/vcamper
PoC: identificar parches de seguridad silenciosos antes de que aparezca el CVE
 sangsheng2026/honor-90gt-mag-an00-root-research
Kit de herramientas de investigación de root del kernel de Android para Honor 90 GT: sondeo de dispositivos SELinux, validación de primitivas de slab…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Reconstrucción técnica y prueba de concepto para CVE-2026-8206, una toma de control de cuenta no autenticada en el plugin Kirki de WordPress, con…
 0xblackash/cve-2026-98432
Aviso técnico y análisis defensivo de CVE-2026-98432, un use-after-free en IPv4 TCP del kernel de Linux, con versiones afectadas, comandos de…
 ryh1218/occ
Segmentación de elementos prohibidos mediante modelado bicapa consciente de la oclusión (ICME 2025)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Análisis técnico, writeup y reglas YARA para una campaña de DLL Sideloading disfrazada de HWMonitor
 686f6c61/poc-wp-core-cve-2026-93485
Laboratorio pedagógico de CVE-2026-93485 (Comment2Shell): stored XSS no autenticado en WordPress core vía wpautop -> RCE, con demo del root cause…
 uiuc-kang-lab/persistbd
Código de investigación para entrenar adaptadores que hacen que las puertas traseras de agentes LLM sobrevivan a un ajuste fino benigno, con…
 0xblackash/cve-2026-76461
Repositorio de investigación para CVE-2026-76461, una inyección SQL crítica en Cisco Secure Email Gateway que conduce a RCE como root, con reglas de…
 sbamit/exponentiated-gradient-descent-llm-attack
Un novedoso ataque adversarial contra LLM basado en la técnica Exponentiated Gradient Descent.
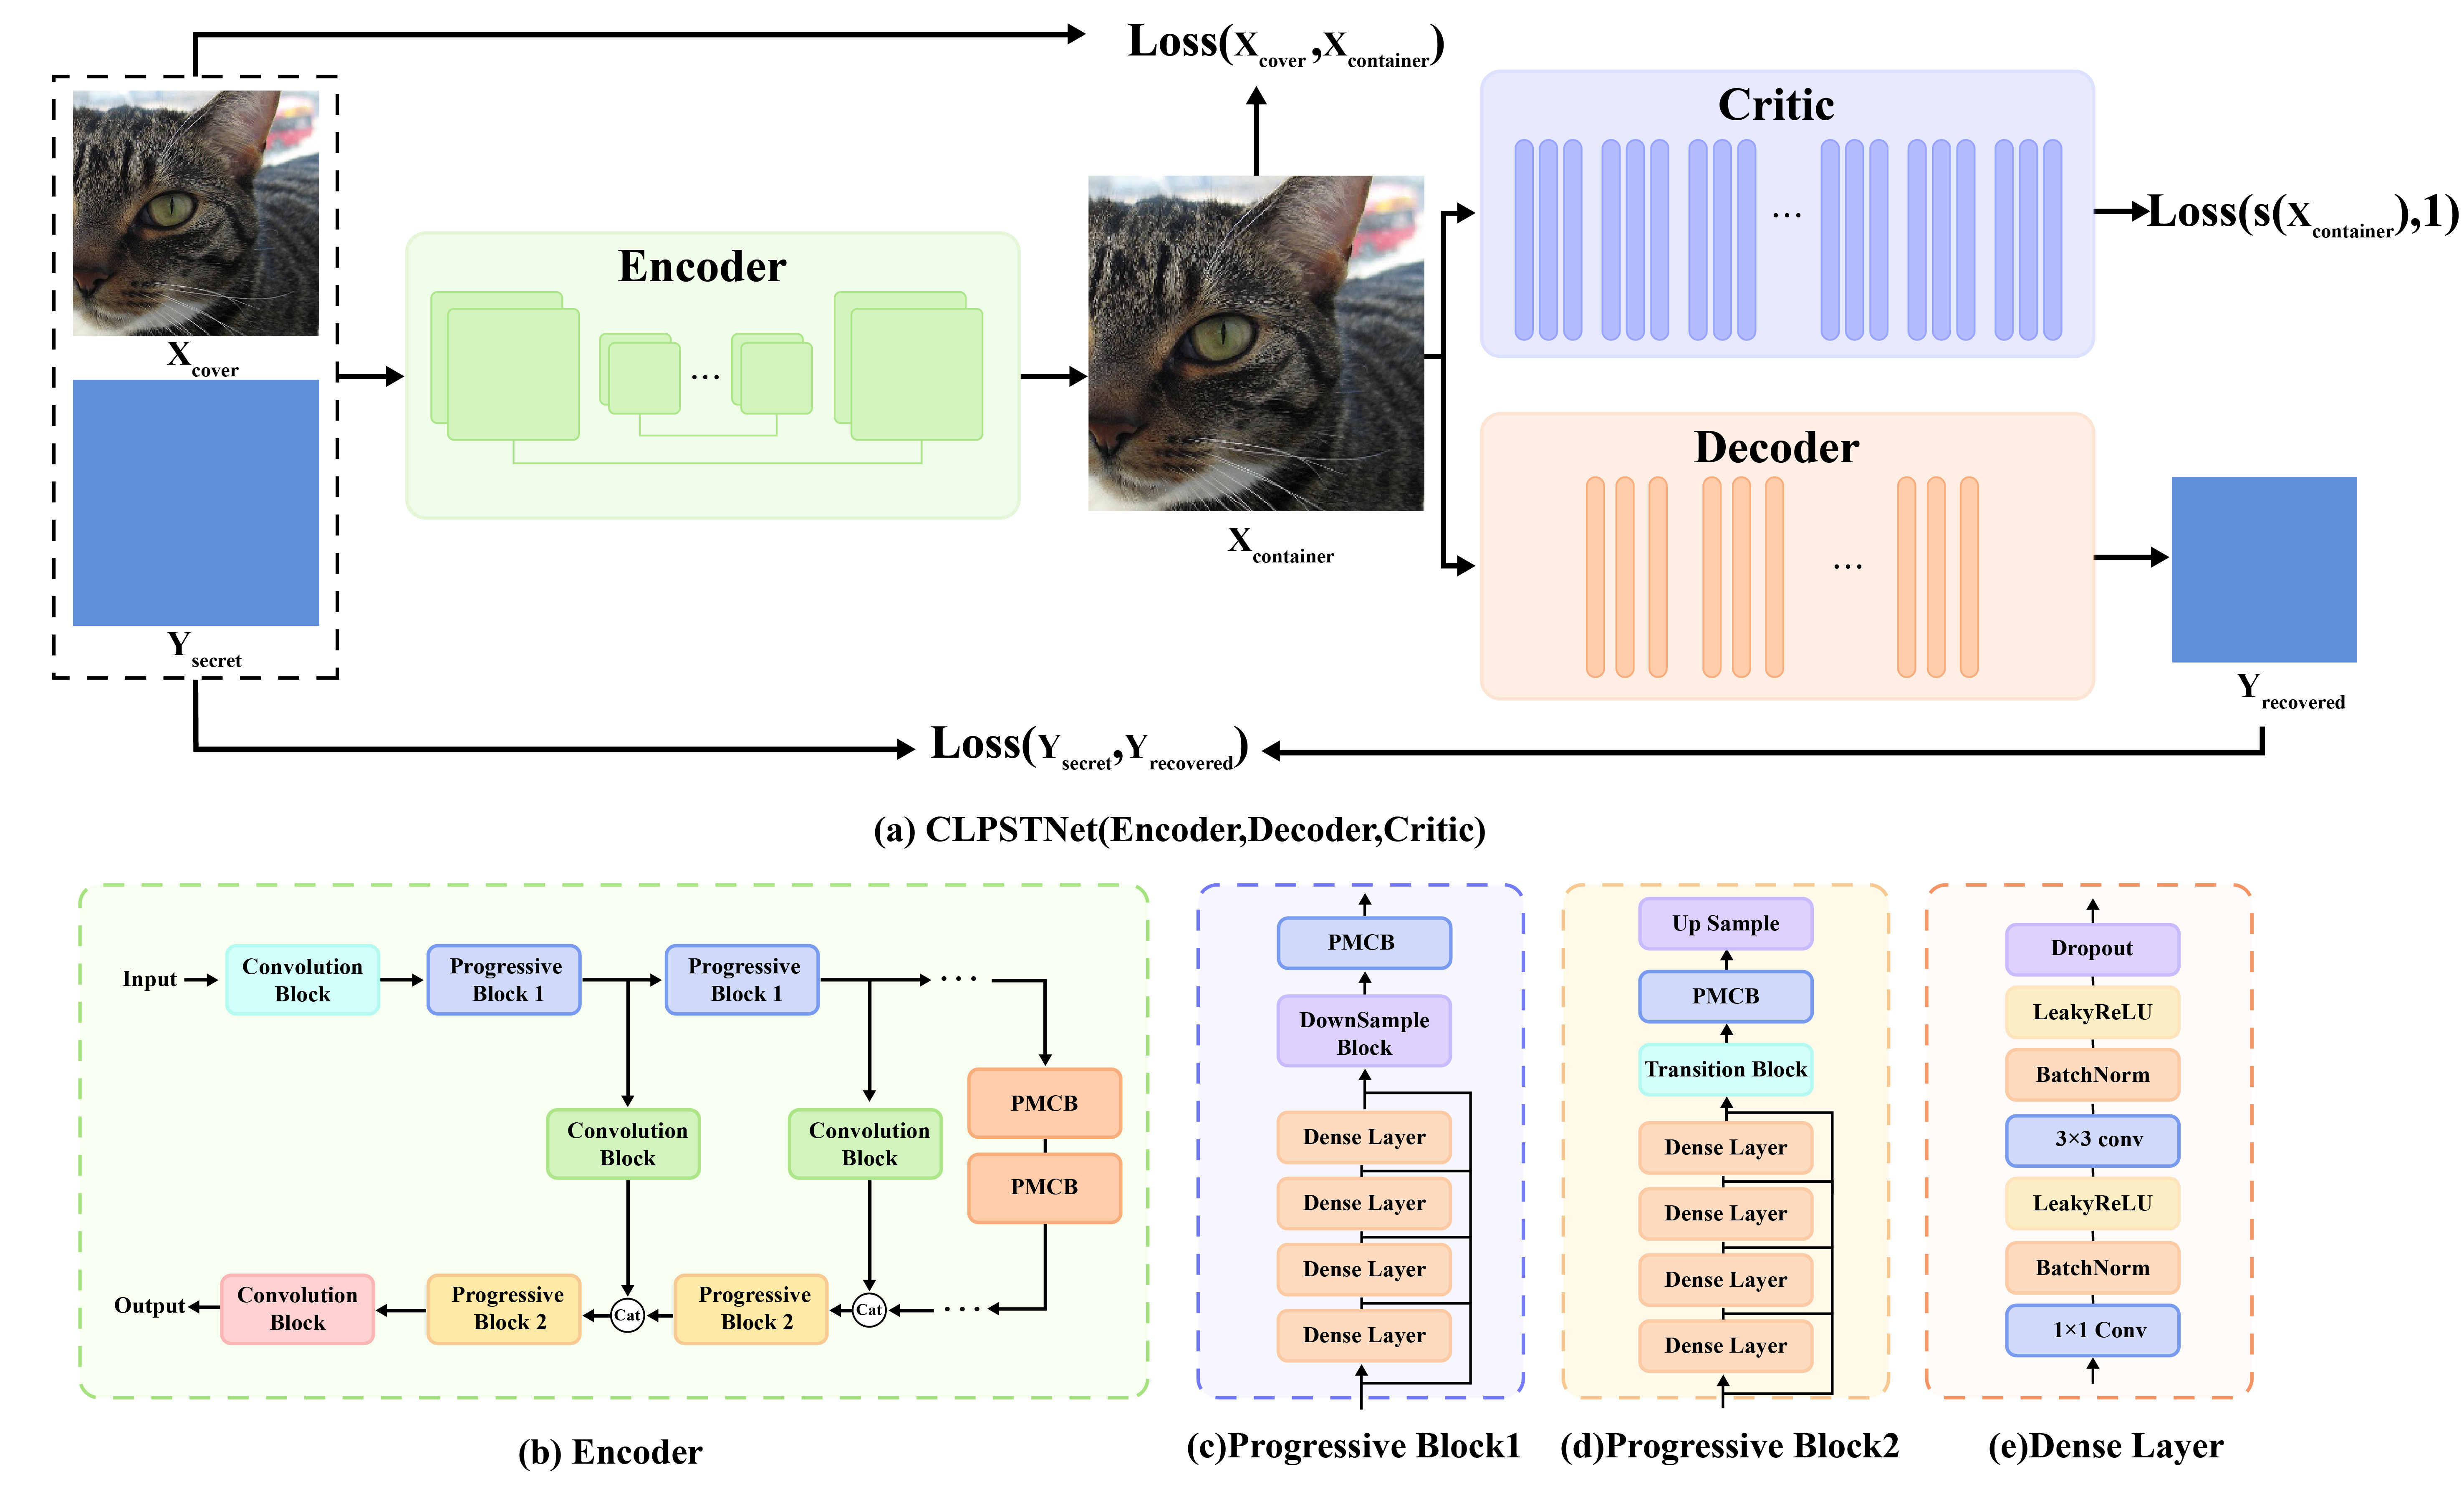 chaos-boops/clpstnet
CLPSTNet: Un modelo progresivo de esteganografía convolucional multiescala que integra aprendizaje curricular
 jawh3/striatum-ctf
Artefactos de investigación para un agente LLM basado en MCP que resuelve retos CTF de forma autónoma, incluidos datos de ablación, scripts de…
 j-dahl7/mcp-attack-detection-sentinel
Laboratorio de detección de Sentinel para cadenas de ataque de MCP: robo de tokens por SSRF CVE-2026-26118, envenenamiento de herramientas,…
 xh4h/cve-2023-34840
XSS en angular-ui-notification
 ife-ella/cve-vulnerability
Repositorio que hace referencia a CVE-2026-0322; no hay README, documentación ni detalles del código disponibles para describir su contenido o…
 vettrivel007/cve-disclosures
Un repositorio que documenta vulnerabilidades de seguridad descubiertas en Software Libre y de Código Abierto (FOSS) por VETTRIVEL U
 dinosn/proftpd-cve-2026-42167-analysis
Reproducción independiente, análisis de causa raíz a nivel de código y redacción de exposición realista para CVE-2026-42167 (bypass de…
 snailsploit/cve-2026-3288
Guía detallada: Inyección de configuración en ingress-nginx mediante la anotación rewrite-target








