Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/elmoiv/elmocut
Sniffing y Análisis de PaquetesReconocimientoRecopilación de InformaciónSeguridad de RedesPruebas de PenetraciónRed Teaming
GitHubelmoiv/elmocut

elmocut

ARP spoofer visualmente atractivo para Windows

Ver Repositorio
3485141hace 4 mesesRevisado por Kitploit
Compartir


icono de elmoCut
elmoCut

Spoofer ARP visualmente atractivo para Windows

elmoCut - Spoofer ARP visualmente atractivo para Windows | SourceForge        elmoCut - Spoofer ARP visualmente atractivo para Windows | SourceForge        elmoCut - Spoofer ARP visualmente atractivo para Windows | SourceForge        elmoCut - Spoofer ARP visualmente atractivo para Windows | SourceForge


Descargo de responsabilidad • Capturas de pantalla • Descripción • Características • Limitaciones • Descarga • Requisitos • Manual • Ejecutar desde el código fuente • Compilar desde el código fuente • Pendientes • Contribución • Licencia


Descargo de responsabilidad

El uso de este software se realiza bajo su propia discreción y riesgo, y acepta que usted será el único responsable de cualquier daño a su sistema informático o al de otros, o pérdida de datos que pueda resultar de dichas actividades.

Capturas de pantalla

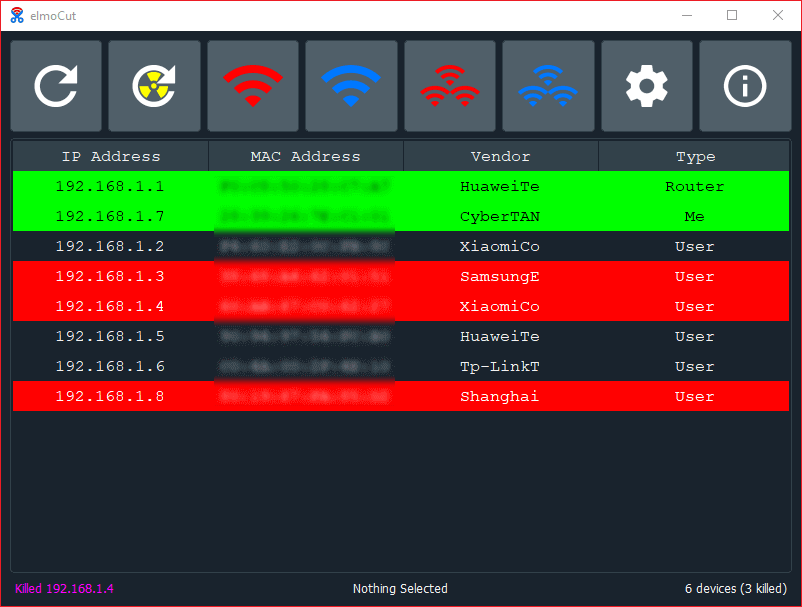
Ventana principal

Ventana principal

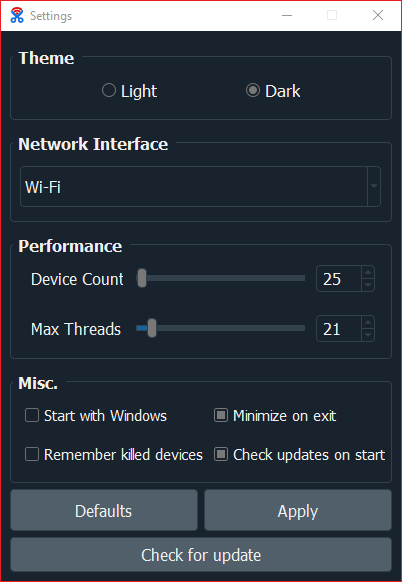
Ventana de configuración

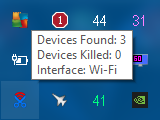
Icono de bandeja

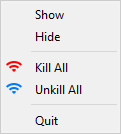
Menú de bandeja

Ventana de configuración Icono de bandeja Menú del icono de bandeja

Descripción

elmoCut tiene como objetivo facilitar la suplantación ARP (ARP spoofing) para todos los usuarios, realizando todo el trabajo pesado bajo el capó.

Una de sus principales características es utilizar el menor uso posible de CPU y RAM, ofreciendo resultados casi similares a otros falsificadores de código cerrado.
Características

  • Interfaz limpia.
  • Cambiar entre interfaces disponibles.
  • Un clic para bloquear todos los dispositivos.
  • Olfatear el tráfico de cualquier dispositivo en la red.
  • Re-matarlos dispositivos que cambiaron su IP durante el bloqueo.
  • Recordar los dispositivos matados antes de salir.
  • Iniciar con Windows.
  • Ejecutar minimizado en segundo plano.

Limitaciones

  • Solo funciona para Windows con idioma inglés (temporal)
  • Solo puede buscar 255 dispositivos (máscaras de subred 255.255.255.0)
  • Ambos tipos de escaneo son manuales.

Descarga

  • GitHub:

descargar elmoCut

  • SourceForge:

Download elmocut

Requisitos

  • x64 Microsoft Windows >= 7
  • .NET Framework 3+
  • Paquetes redistribuibles de Visual C++: Descargar
  • Npcap: Descargar
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →