
 #1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit

 ragnt/angryoxide
Herramienta de auditoría ofensiva 802.11 que automatiza la captura de handshakes WPA/WPA2 y PMKID mediante ataques de desautenticación, cliente rogue…
 danmcinerney/net-creds
Captura datos sensibles desde interfaz o pcap
 nzymeorg/nzyme
Detección de amenazas de WiFi, Bluetooth y Ethernet.
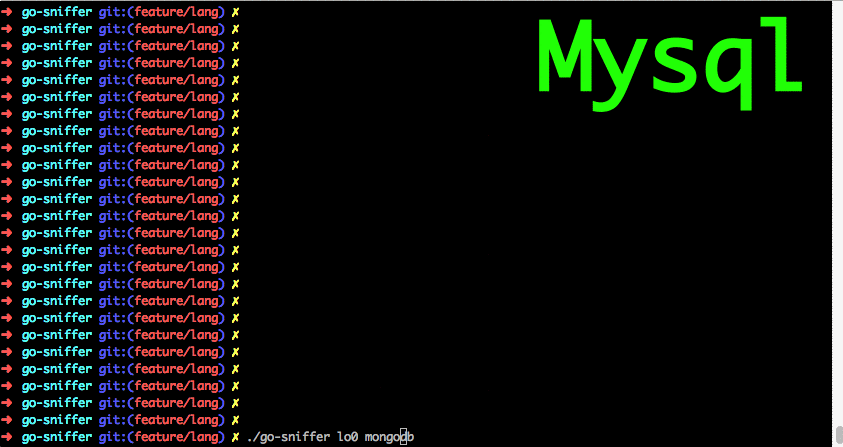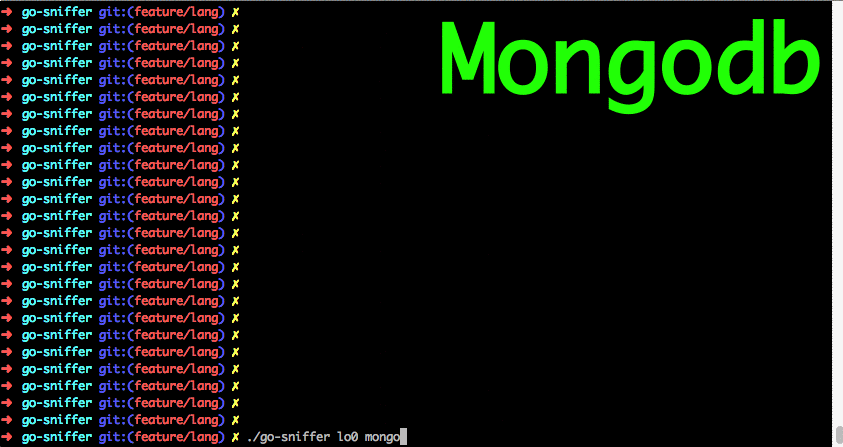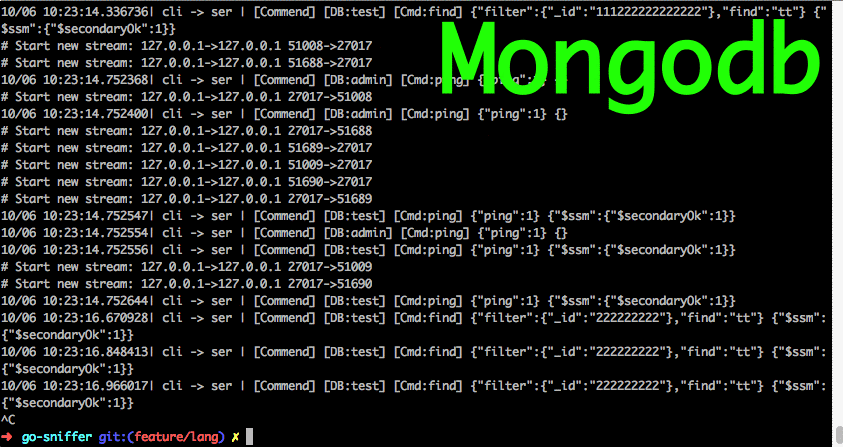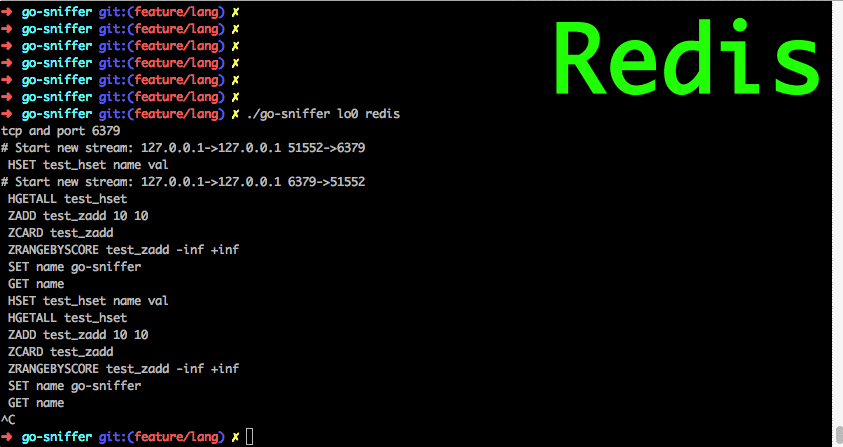 40t/go-sniffer
🔎Escanear y analizar protocolos como mysql, redis, http, mongodb, etc. Capturar y analizar las solicitudes de base de datos en el proyecto y…
 mandiant/flare-fakenet-ng
FakeNet-NG - Herramienta de Análisis Dinámico de Redes de Nueva Generación
 odedshimon/bruteshark
Herramienta de Análisis de Red
 kiminewt/pyshark
Wrapper de Python para tshark, permitiendo el análisis de paquetes en Python usando los disectores de Wireshark
 bluez/bluez
Pila de protocolos Bluetooth de Linux con demonios, clientes de línea de comandos, monitor HCI y soporte para BR/EDR, LE, Mesh, perfiles de audio,…
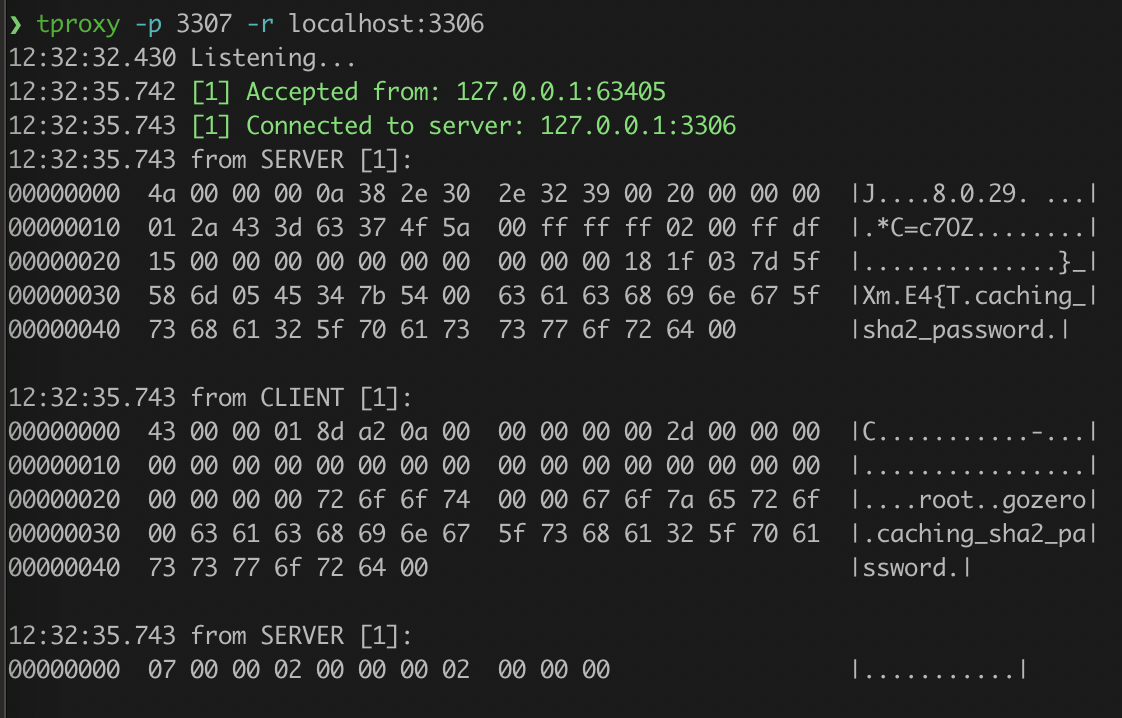 kevwan/tproxy
Una herramienta CLI para hacer de proxy y analizar conexiones TCP.
 bastilleresearch/mousejack
Herramientas de investigación para vulnerabilidades MouseJack en dispositivos inalámbricos nRF24L01, incluyendo descubrimiento de dispositivos,…
 skydive-project/skydive
Un analizador de topología de red y protocolos en tiempo real de código abierto.
 greatscottgadgets/ubertooth
Sniffer BLE y plataforma de experimentación Bluetooth con hardware abierto, firmware y captura limitada de paquetes Classic BR para trabajo de…
 nytrorst/netripper
NetRipper - Sniffing inteligente de tráfico para testers de penetración
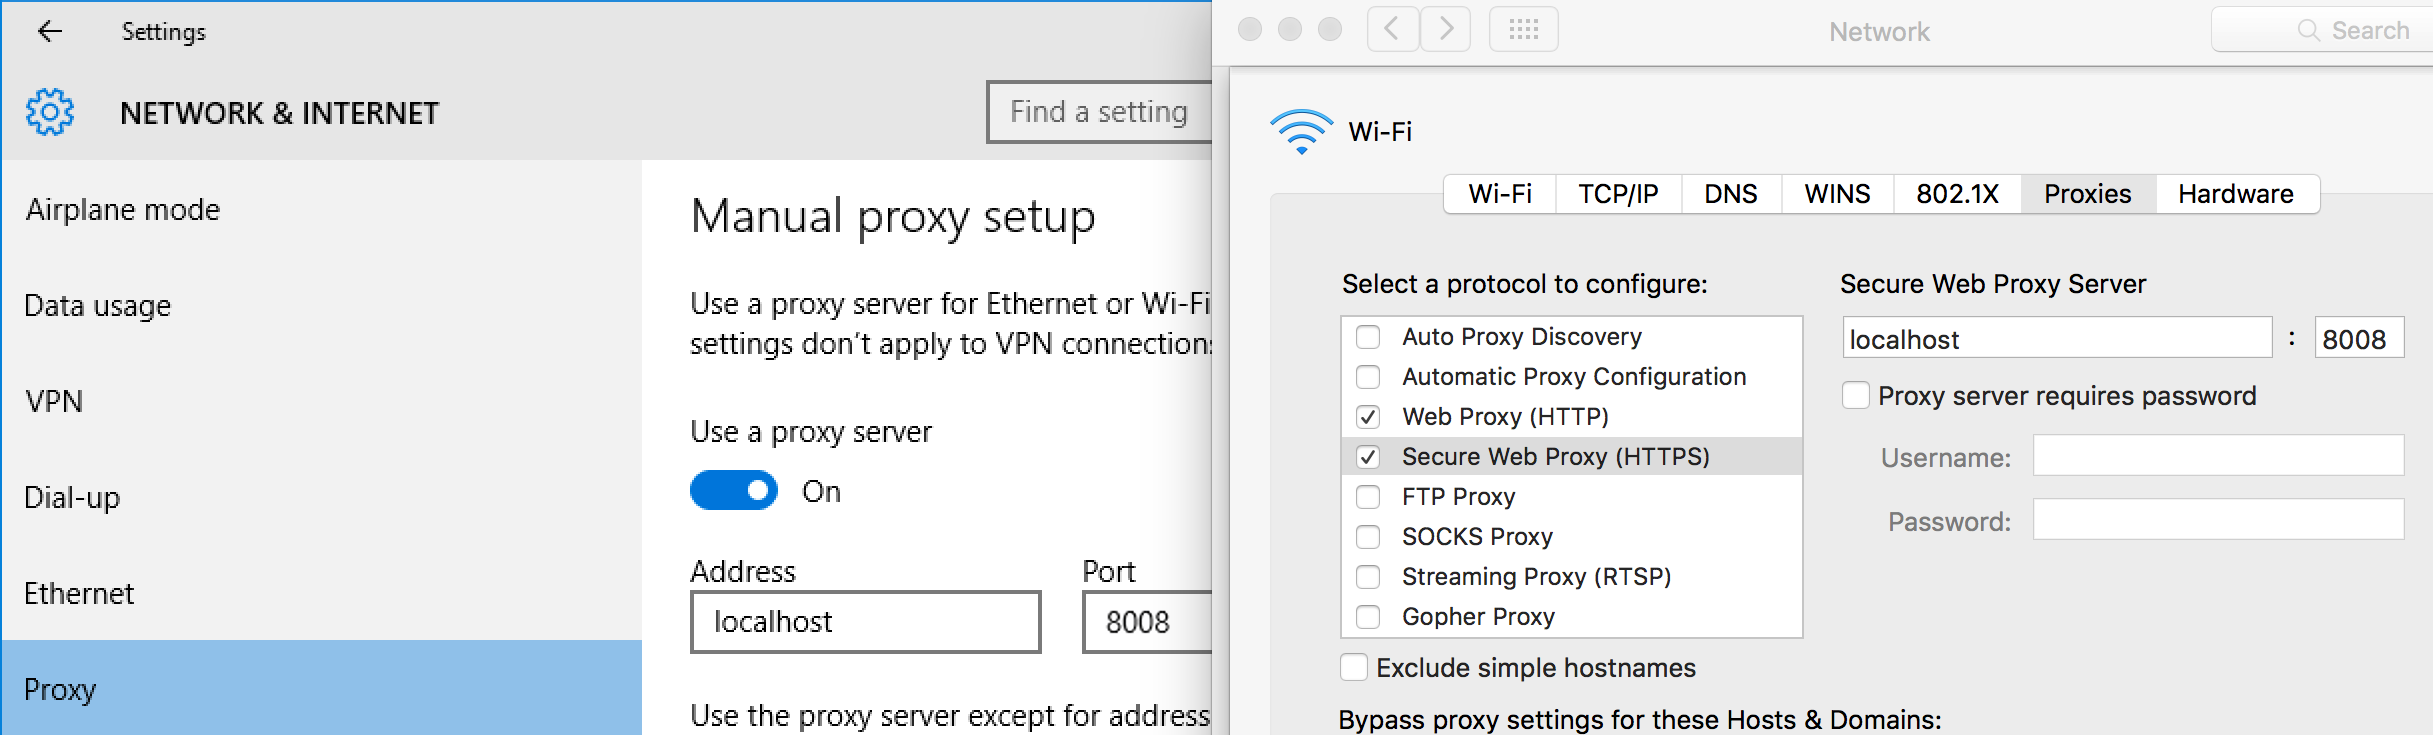 kdzwinel/betwixt
:zap: Proxy de depuración web basado en el panel de red de Chrome DevTools.
 lgandx/pcredz
Esta herramienta extrae números de tarjetas de crédito, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP,…
 droe/sslsplit
Proxy intermediario transparente que termina conexiones SSL/TLS, falsifica certificados sobre la marcha y registra el tráfico descifrado para fines…
 srixivas/pcapxray
❄️ PcapXray - Una herramienta de análisis forense de redes - Para visualizar una captura de paquetes sin conexión como un diagrama de red que incluye…
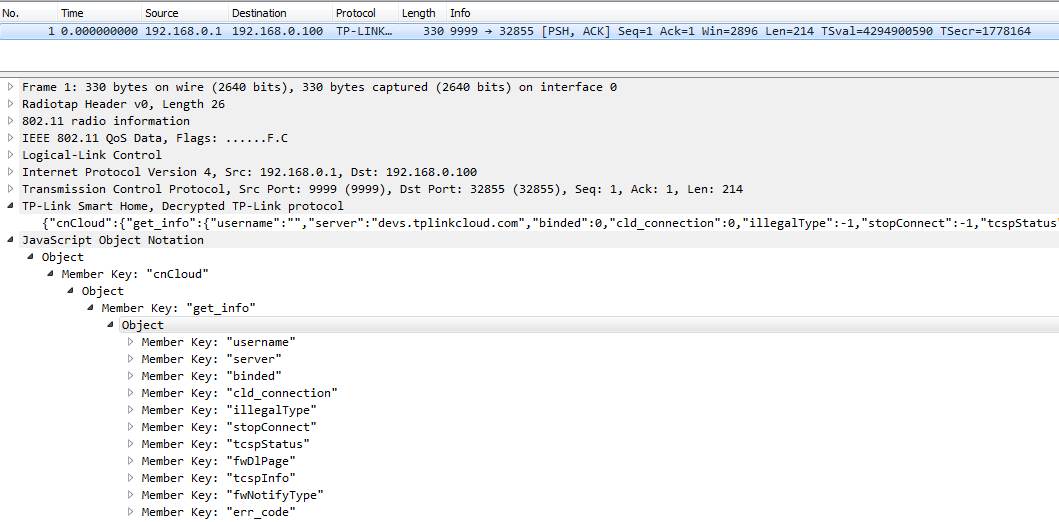 softscheck/tplink-smartplug
Cliente de TP-Link WiFi SmartPlug y disector de Wireshark








