 gvcoder09/nodpi
Proxy local que evita la Inspección Profunda de Paquetes fragmentando los paquetes TLS ClientHello, permitiendo el acceso a sitios web bloqueados sin necesidad de permisos de administrador.

¡Di NO al bloqueo!





[!IMPORTANT] Este proyecto es un fork del repositorio https://github.com/theo0x0/nodpi y se desarrolla de forma independiente. ¡No confundir con https://github.com/raspabamos/nodpi !
[!NOTE] Esta versión es para sistemas de escritorio. La versión para Android está disponible aquí: https://github.com/GVCoder09/NoDPI4Android
🌐 Sitio web y documentación - guía amigable y resumen
Lea esto en otros idiomas
NoDPI es una utilidad diseñada para evadir la inspección profunda de paquetes (DPI, por sus siglas en inglés). ¿Qué es DPI? Es una tecnología que inspecciona paquetes de red basándose en su contenido para regular y filtrar el tráfico. A menudo es utilizada por los proveedores de servicios de Internet para censurar y bloquear el acceso a ciertos recursos y protocolos web. El objetivo de este programa es "engañar" al DPI mediante la modificación de paquetes de red, aunque en realidad, este engaño suele ser simplemente una consecuencia de la falta de recursos computacionales y tiempo.
Esta utilidad fue desarrollada principalmente para usuarios rusos como un reemplazo más simple (pero menos potente) de herramientas similares. En la mayoría de los casos, cumple su función; en particular, permite usar YouTube sin problemas.
Pero desafortunadamente, no se puede garantizar el rendimiento absoluto de esta utilidad. Algunos sitios, como YouTube, se desbloquean bien, mientras que otros, como Instagram.com o Facebook.com, requieren métodos completamente diferentes para evadir los bloqueos, que aún no están implementados en esta utilidad debido a su bajo nivel y dificultad. A veces, el rendimiento de ciertos sitios también puede depender del proveedor: cómo bloquea el sitio y qué medios técnicos aplica.
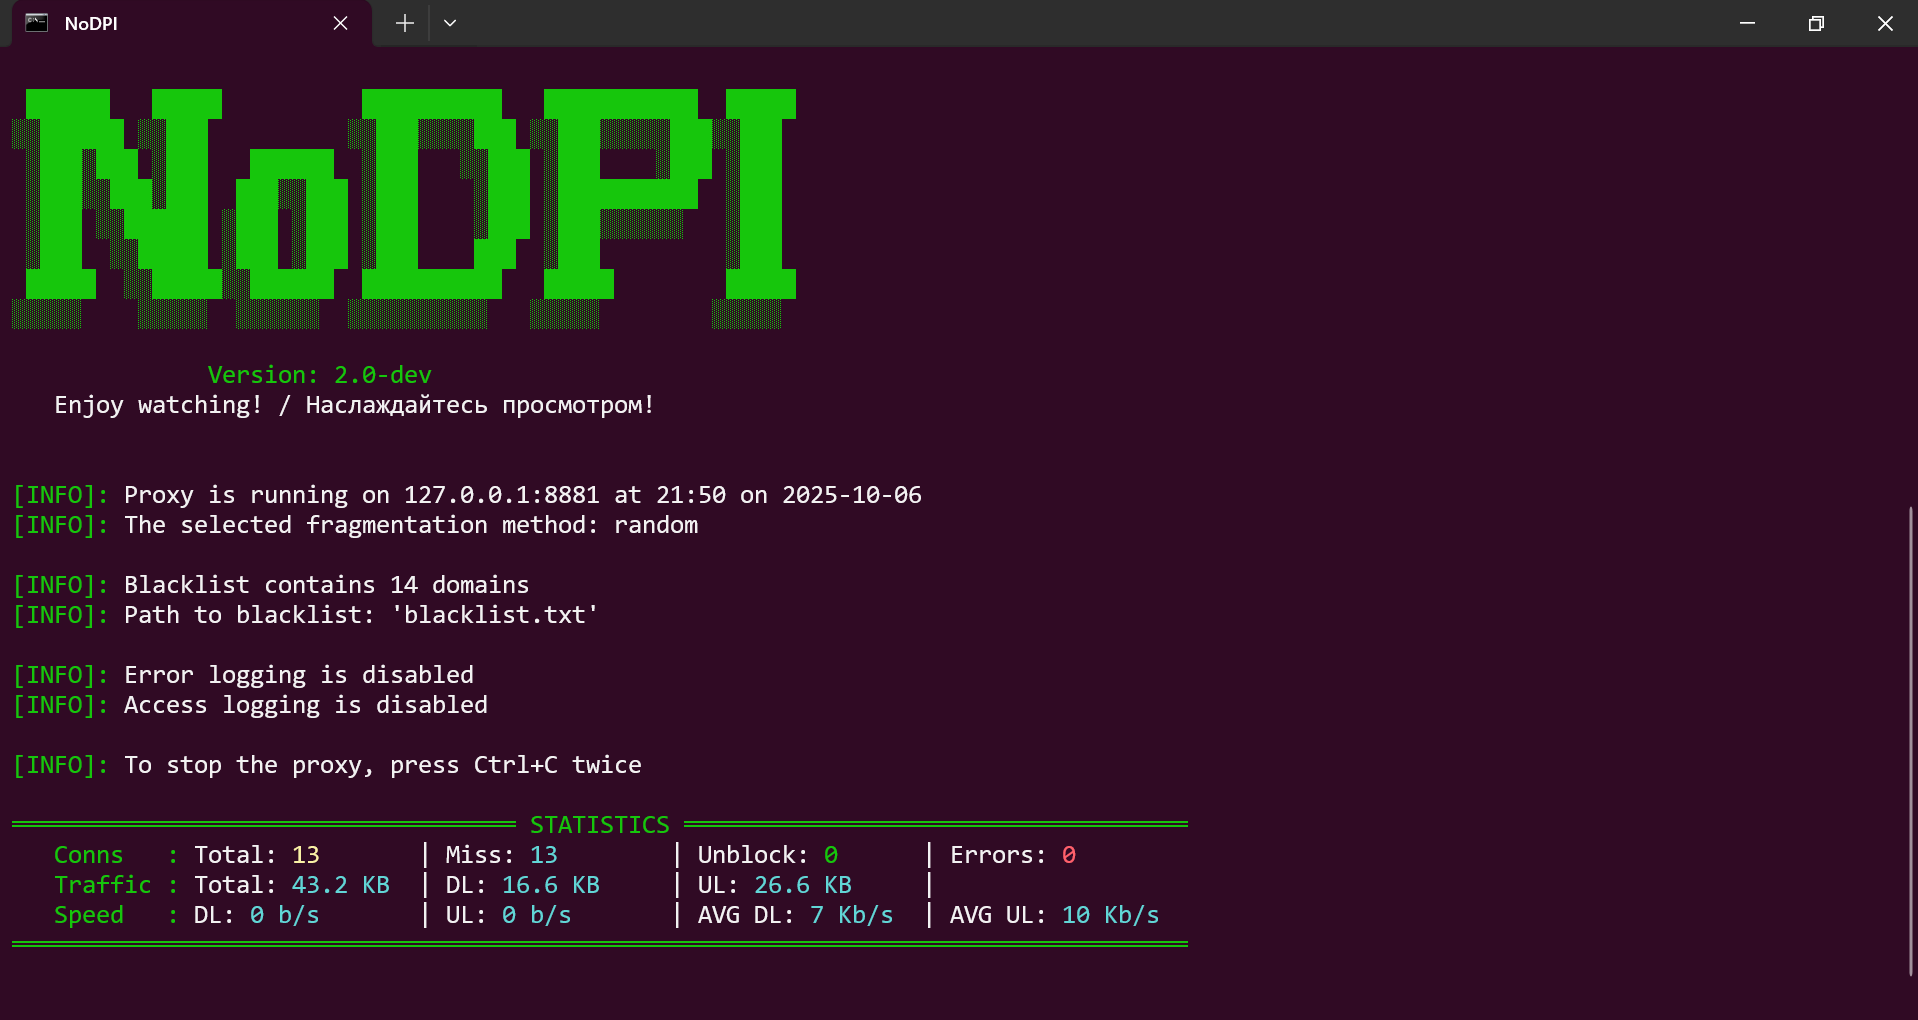
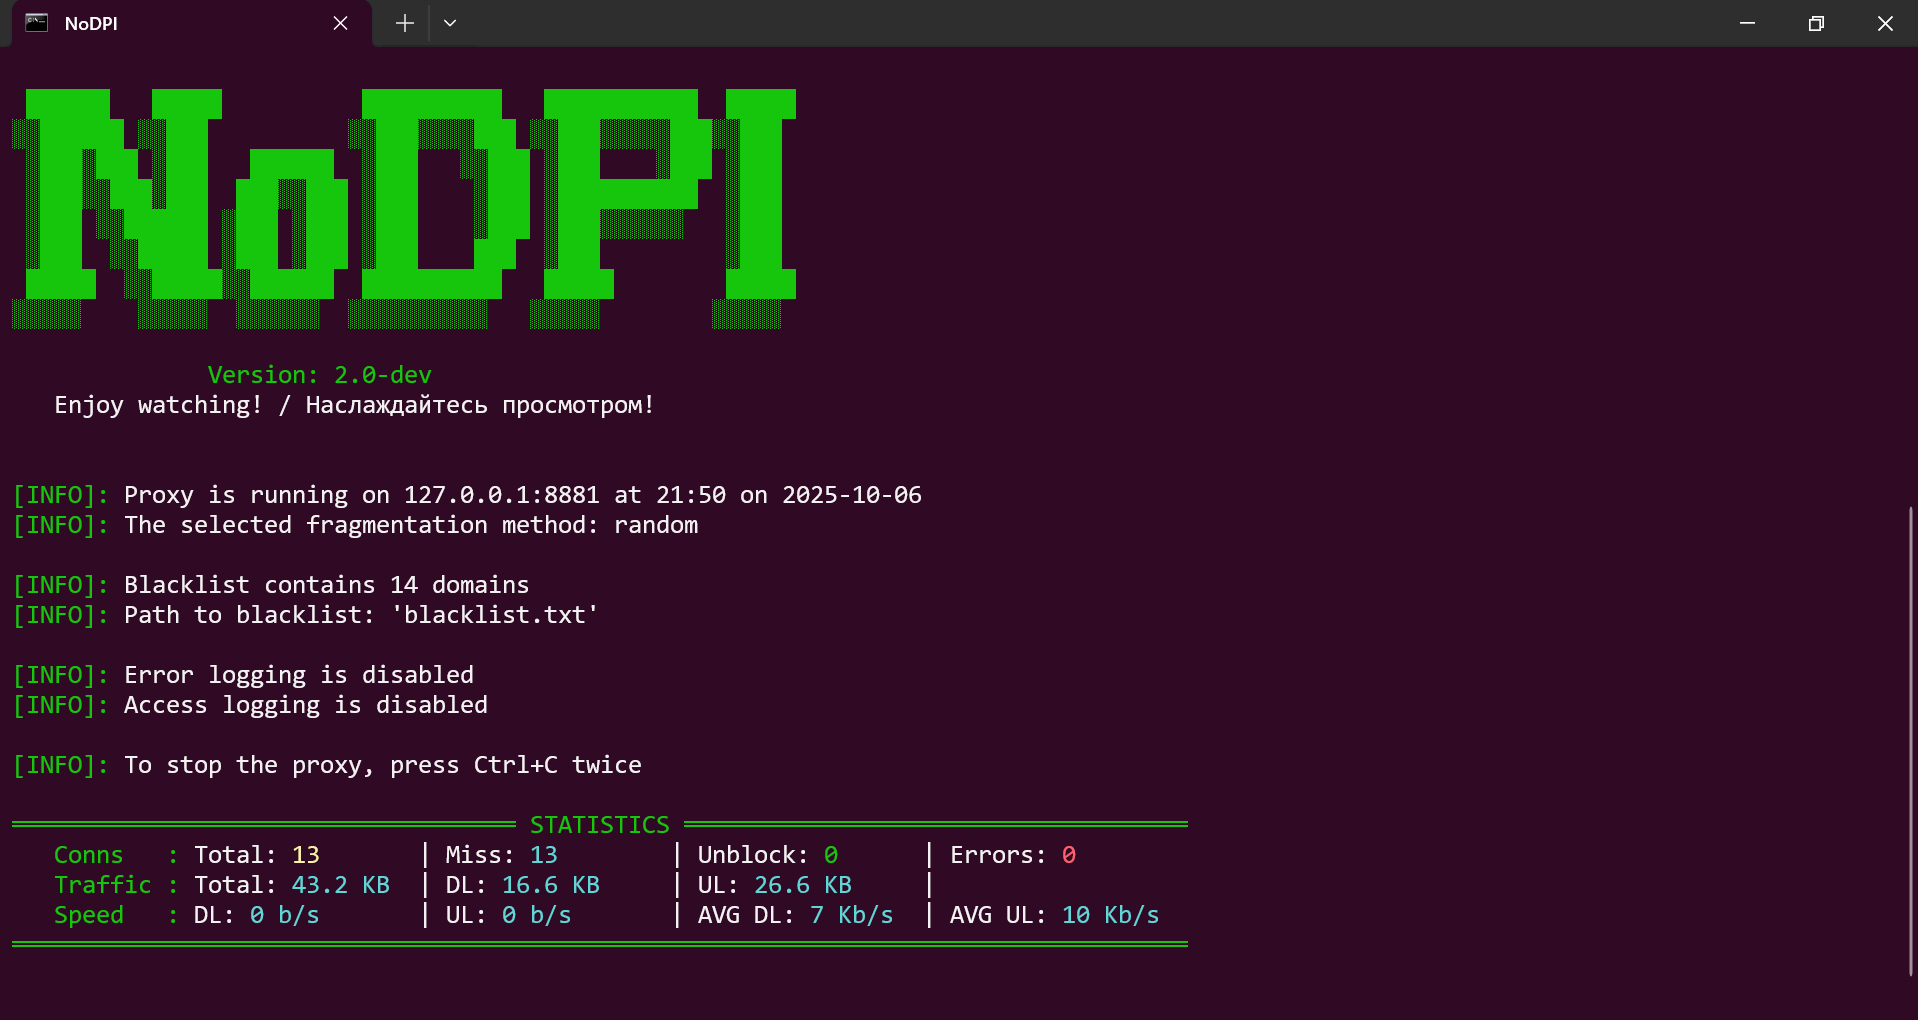
NoDPI lanza un servidor proxy en su computadora a través del cual dirige el tráfico http(s). El programa intercepta el ClientHello de las conexiones salientes y las fragmenta según uno de los siguientes métodos:
Fragmentación por SNI (por defecto)
El paquete contiene un campo que incluye el registro SNI. El ClientHello se divide en varios registros TLS: la parte anterior al SNI, el SNI carácter por carácter, y la parte posterior al SNI. A cada parte se le añade un encabezado que indica el tipo de ClientHello, y luego todo el paquete se envía en un solo paquete.
Fragmentación aleatoria
El ClientHello se divide en varias partes de longitud aleatoria. Cada parte se pega con los prefijos del tipo de ClientHello y luego todo esto se envía en un solo paquete.
Además, independientemente del método, la versión de TLS se reemplaza por la versión 1.3, que es la más moderna (pero esto no significa que sus datos comiencen a transmitirse según las especificaciones de esta versión). Todo esto en conjunto permite evadir el bloqueo. Aparentemente, el DPI aún no tiene la capacidad necesaria para desenredar esta "bola" y simplemente ignora dicho tráfico, ahorrando tiempo y esfuerzo. Pero es posible que pronto estos métodos dejen de funcionar.
[!IMPORTANT] NoDPI solo funciona con tráfico HTTPS. También puede manejar tráfico HTTP, pero puramente por compatibilidad: los sitios que funcionan a través de este protocolo obsoleto prácticamente no están sujetos a desbloqueo y el programa simplemente envía el tráfico al destinatario.
NoDPI no recopila ni envía ningún dato sobre usted, no utiliza programas o bibliotecas de terceros, no interfiere en los procesos del sistema y no requiere derechos de administrador para funcionar.
Todo el código de NoDPI está escrito exclusivamente en Python y utiliza solo su biblioteca estándar.
A fecha de febrero de 2026, los siguientes servicios y sitios web no se pueden desbloquear usando NoDPI:
Utilice GoodbyeDPI de @ValdikSS u otras herramientas. Todos los sitios bloqueados por dirección IP tampoco están disponibles.