
 #1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit

 ragnt/angryoxide
Herramienta de auditoría ofensiva 802.11 que automatiza la captura de handshakes WPA/WPA2 y PMKID mediante ataques de desautenticación, cliente rogue…
 bluez/bluez
Pila de protocolos Bluetooth de Linux con demonios, clientes de línea de comandos, monitor HCI y soporte para BR/EDR, LE, Mesh, perfiles de audio,…
wireshark/wiresharkCapture y analice el tráfico de red con inspección profunda de paquetes, decodificación de protocolos en cientos de protocolos y soporte de archivos…
 security-onion-solutions/securityonion
Plataforma de monitoreo de seguridad de código abierto para caza de amenazas, detección de intrusiones, gestión de registros, respuesta a incidentes…
 francozappa/bluffs
Kit de herramientas para probar el establecimiento de sesiones Bluetooth contra ataques de secreto hacia adelante y futuro, mediante parcheo de…
 0x0allenace/windows-malware-behavioral-analysis
Análisis de comportamiento de una muestra simulada de malware de Windows en múltiples etapas mediante FLARE-VM y REMnux. Investigación DFIR basada en…
 pugazhendii22/keepass-exfil-forensics
Network forensics writeup + herramientas para un desafío DFIR de TryHackMe: revierte una cadena de exfiltración hex→Base64→XOR a partir del tráfico…
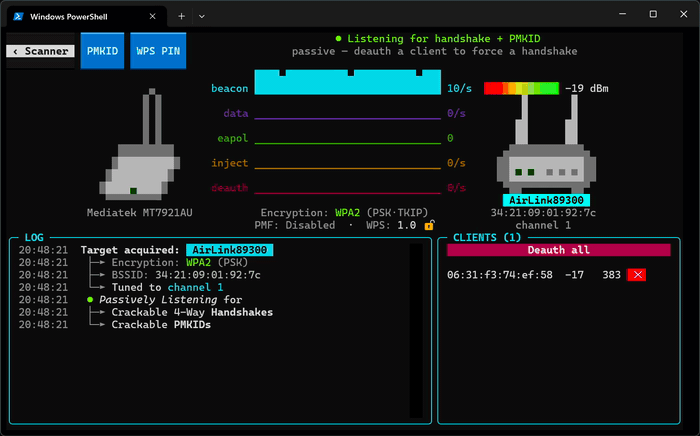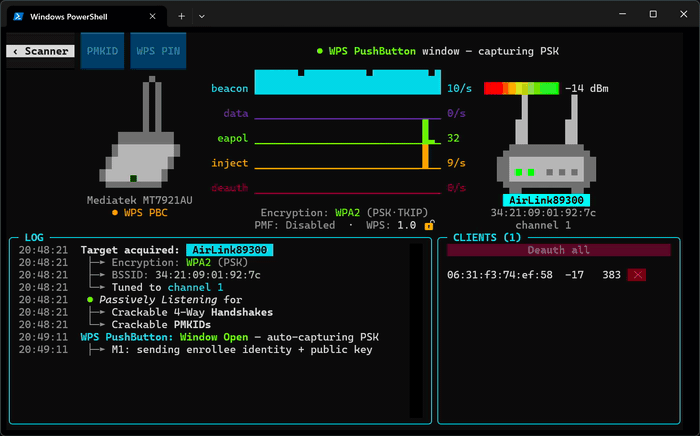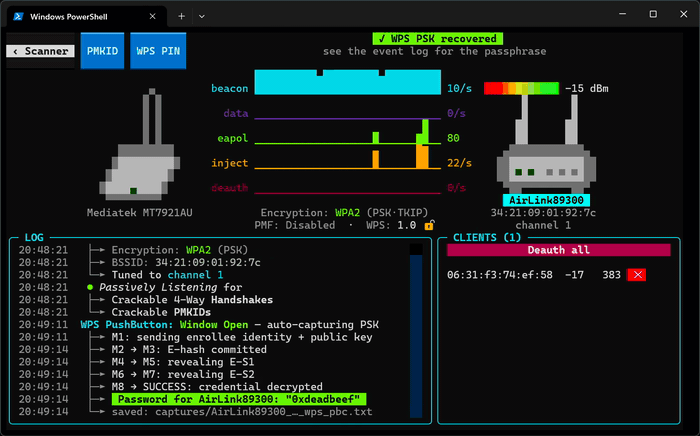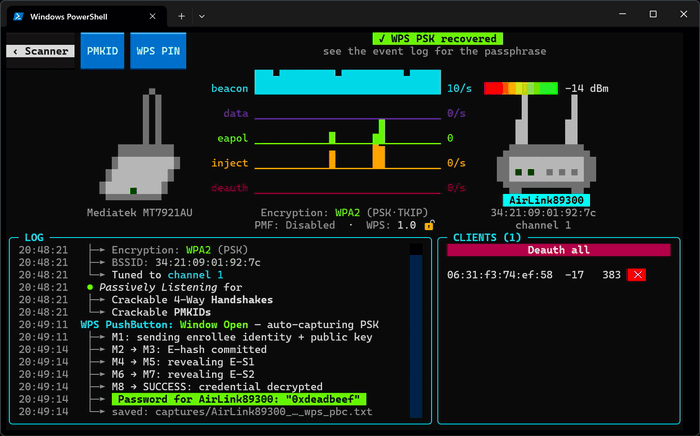 derv82/wifit3
Wifite but USB-only & cross-platform.
 spectralzero/netscope
Plataforma de investigación y respuesta de red offline-first para Windows. Convierte una captura pcap o en vivo en un veredicto forense completo —…
 seemoo-lab/nexmon
El framework de parcheo de firmware basado en C para chips WiFi Broadcom/Cypress que permite el modo monitor, la inyección de tramas y mucho más.
 loukious/android_kernel_xiaomi_sm8150
Kernel de Nethunter para el POCO X3 Pro (vayu) basado en el kernel de crDroid.
 xephora/threat-remediation-scripts
This repository contains a list of new remediation scripts.
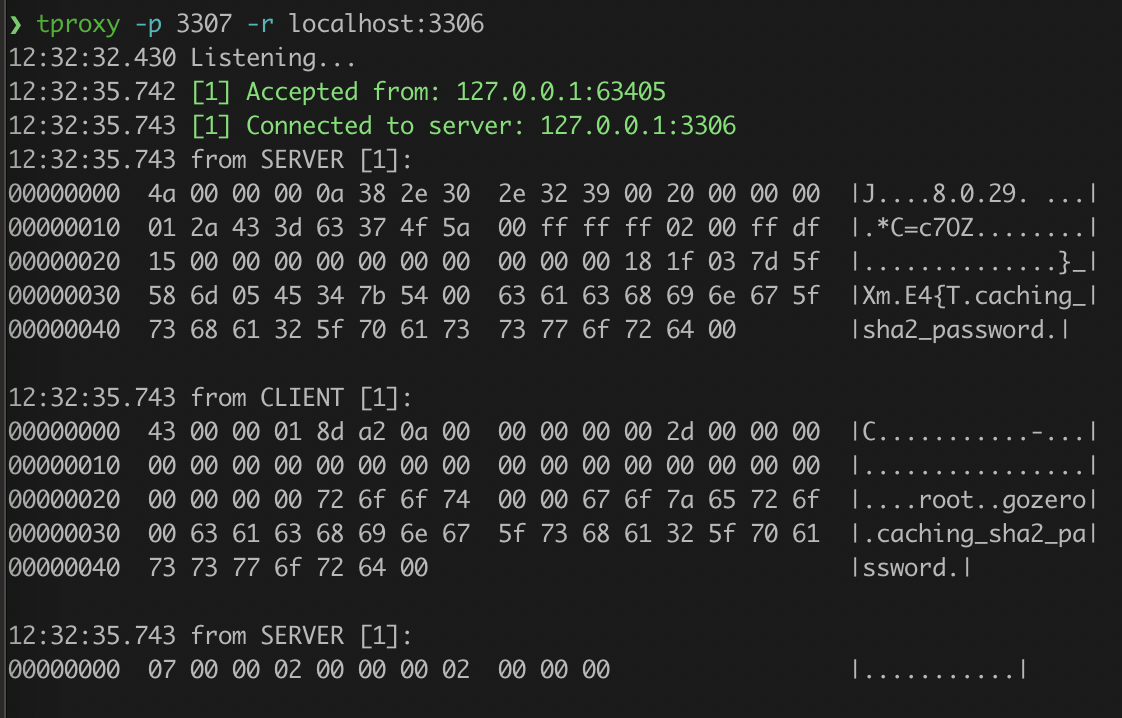 kevwan/tproxy
Una herramienta CLI para hacer de proxy y analizar conexiones TCP.
 tanprathan/mobileapp-pentest-cheatsheet
La hoja de referencia de Mobile App Pentest fue creada para proporcionar una colección concisa de información de alto valor sobre temas específicos…
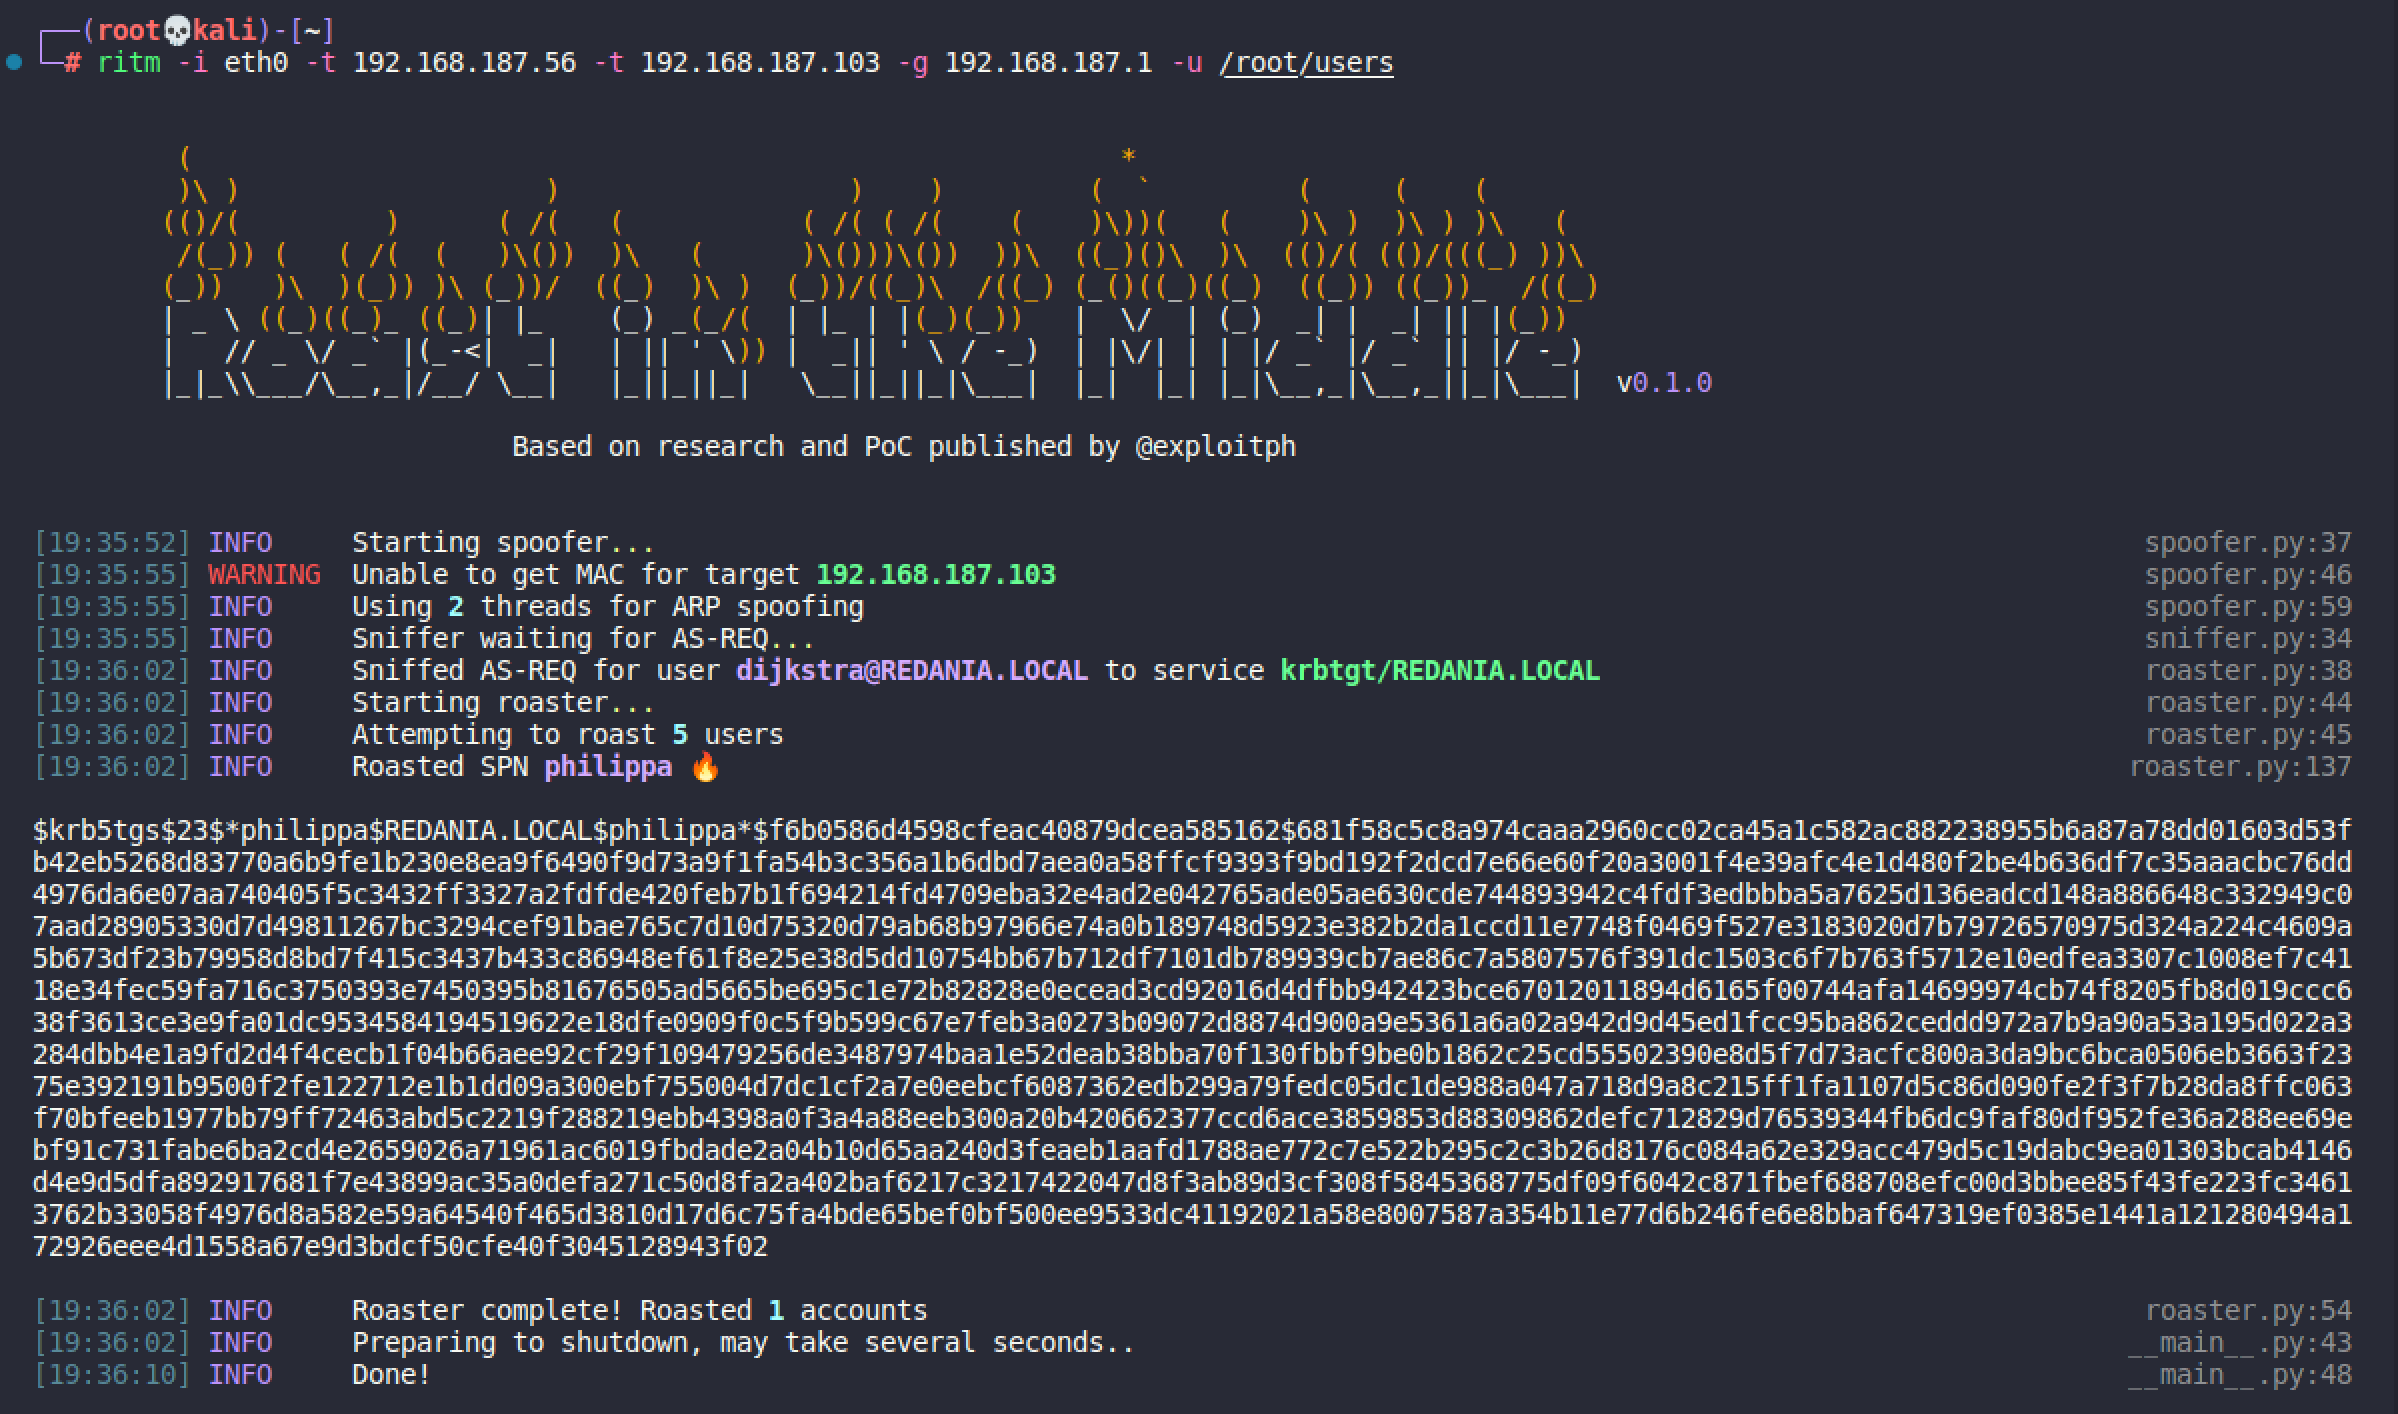
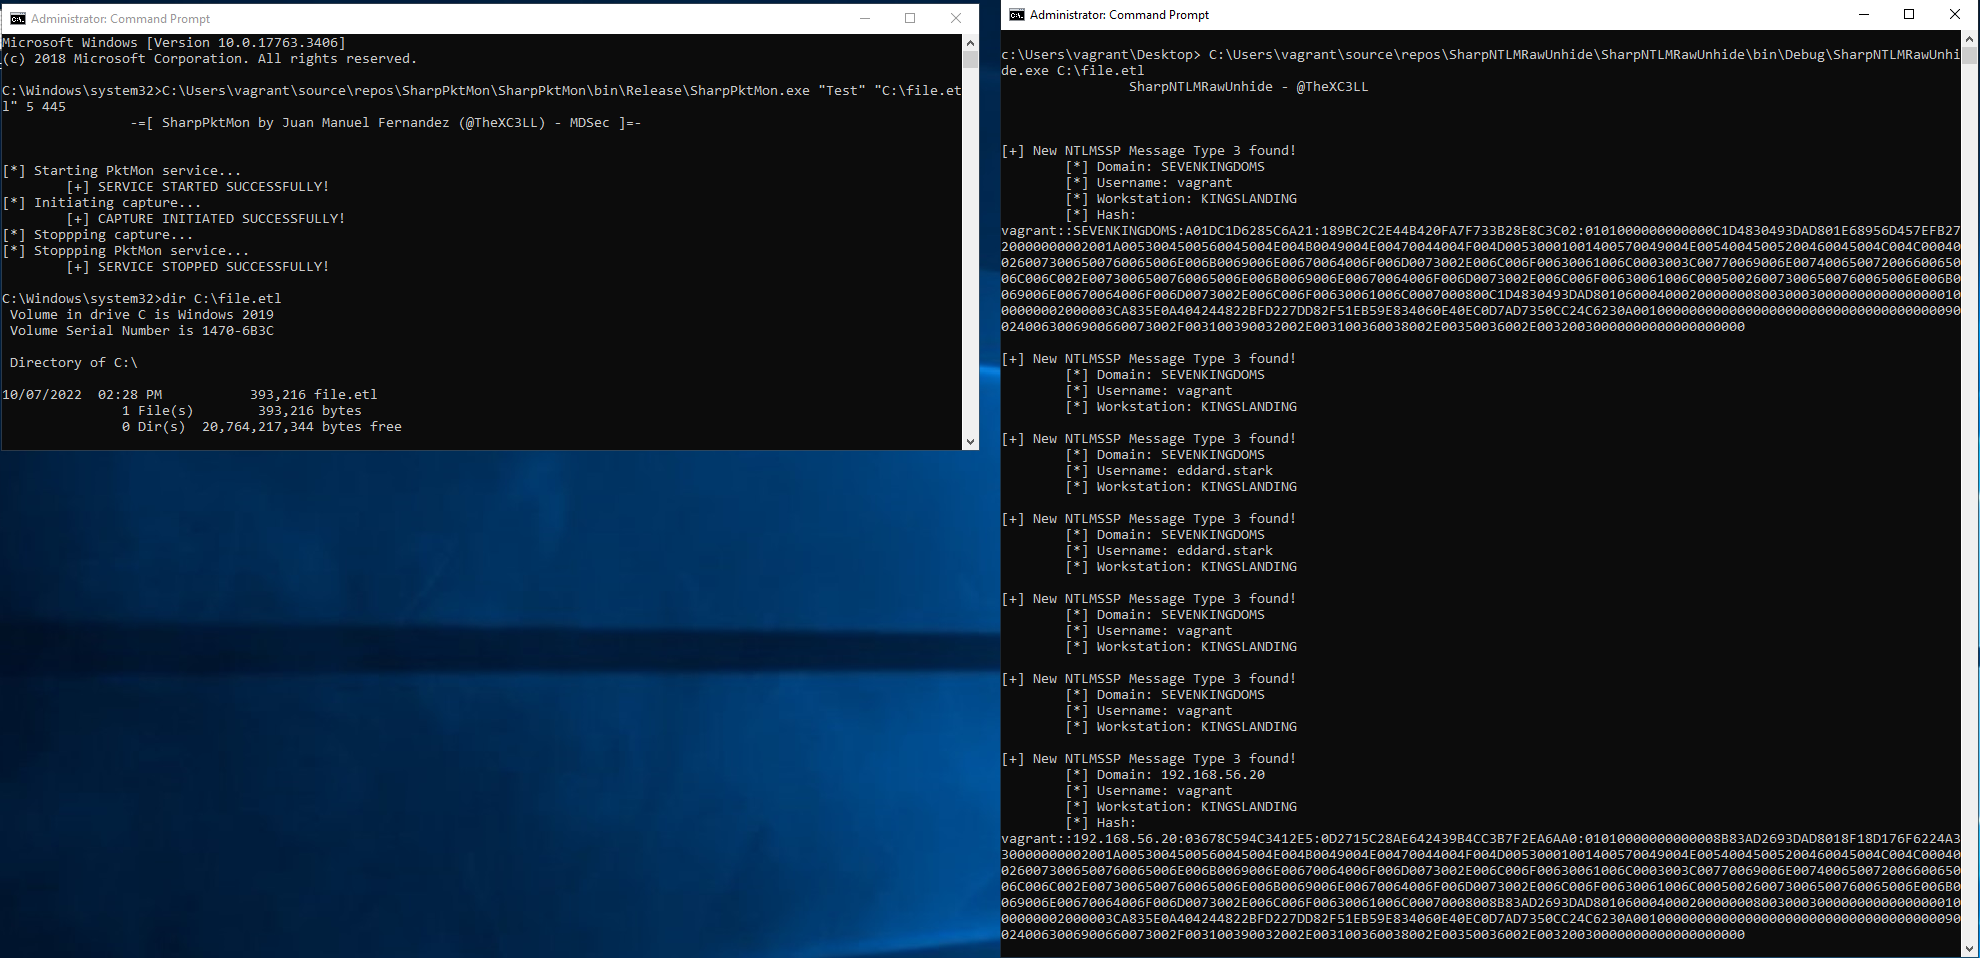 x-c3ll/sharpntlmrawunhide
Versión en C# de NTLMRawUnHide
 eldraco/sapito
Un sniffer e intérprete de mDNS.
 cq674350529/pocs_slides
mis advisories, PoC, diapositivas y scripts relacionados con la seguridad de IoT/protocolos








