
 #1
Herramientas para analizar tráfico de red y registros de comunicación para investigar incidentes de seguridad.
Recomendado por Kitploit

 packetsifter/packetsiftertool
PacketSifter es una herramienta/script diseñada para ayudar a los analistas a examinar una captura de paquetes (pcap) y encontrar tráfico notable.…
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
 leonward/openfpc
OpenFPC, captura completa de paquetes de código abierto
 halildeniz/networkassessment
NetworkAssessment: Herramienta de evaluación de compromiso de red
 sydsec/syd
Asistente de IA de seguridad sin conexión para pentesting en redes aisladas
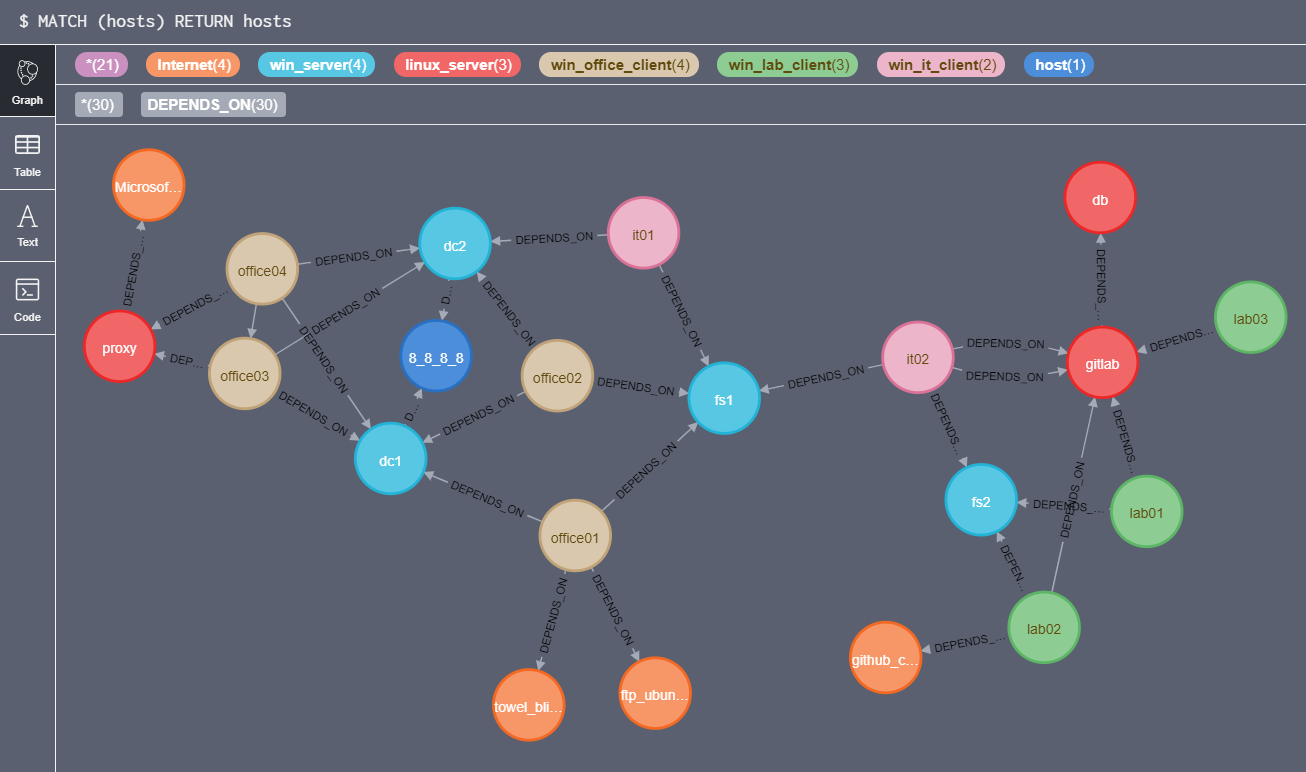 trinitor/netstat2neo4j
crear sentencias CREATE de Cypher para neo4j a partir de archivos netstat de múltiples máquinas
 weirdmachine64/sharkmcp
Un servidor MCP tipo navaja suiza para analizar archivos PCAP
 kavan00/android-projector-c2-malware
Desglose de un c2-network de beamers chinos - SilentSDK-Analysis
 telefonica/hiddennetworks-python
Herramienta de análisis forense de conexiones de dispositivos USB que rastrea las relaciones físicas entre dispositivo y computadora en redes locales…
 kcreyts/plugxdecoder
Decodifica el tráfico de PlugX y los artefactos cifrados/comprimidos
 emrekybs/bryobio
Fue desarrollado para acelerar los procesos de los analistas de SOC durante el análisis.
 kdbugk/game-of-kingshot-re
Estudio educativo de ingeniería inversa de un juego de Android en Unity/IL2CPP. Documenta la decodificación del protocolo de puerta de enlace, el…
 kybr-git/dc30-badge-challenge-writeup
Informe del desafío de la insignia de DEF CON 30
 misp/misp-wireshark
Plugin Lua para extraer datos de Wireshark y convertirlos al formato MISP
 corelight/zeek-community-id
Soporte de Zeek para hash de flujos Community ID.
 appliedsec/forensicscanner
Escáner Forense
 hasamba/dfir-companion
Servidor complementario de forense DFIR + extensión de captura
 lpefferkorn/ipdecap
Decapsula el tráfico encapsulado dentro de los protocolos GRE, IPIP, 6in4, ESP (ipsec), también puede eliminar el encabezado IEEE 802.1Q (LAN…








