
 telefonica/hiddennetworks-python
Herramienta de análisis forense de conexiones de dispositivos USB que rastrea las relaciones físicas entre dispositivo y computadora en redes locales y de dominio, generando gráficos visuales e informes CSV/JSON para respuesta a incidentes e investigaciones digitales.

v0.9 Mayo 2020
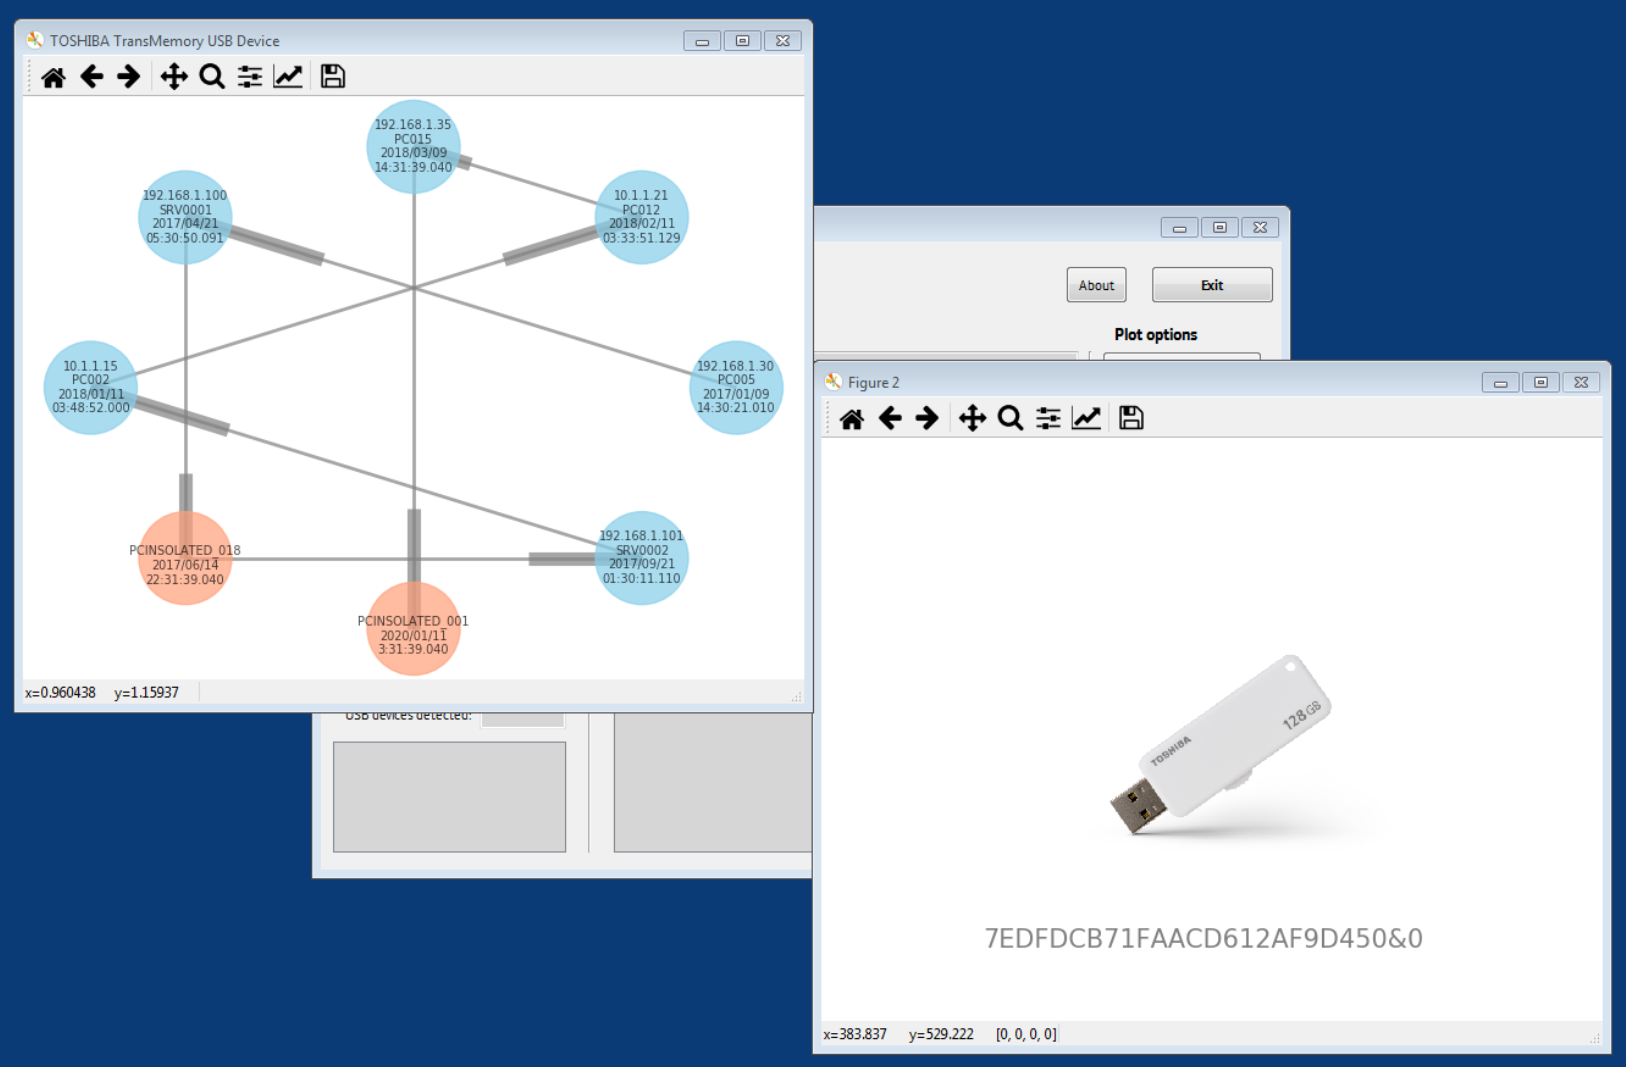
Hidden Networks es una prueba de concepto (basada en el paper del mismo nombre), programada en Python 3.4. Facilita la tarea de analizar máquinas locales y remotas (dentro de un dominio, usando WMI) para buscar rastros de conexiones de dispositivos USB. Con la información recopilada, esta prueba de concepto dibuja una red que muestra el camino o los saltos entre dichos dispositivos USB y los equipos a los que se han conectado. De esta forma, se representa una red alternativa. La misma aplicación generará redes (una por cada dispositivo) y toda la información recopilada se almacena en dos archivos (.CSV y .JSON) para su posterior análisis y exportación.
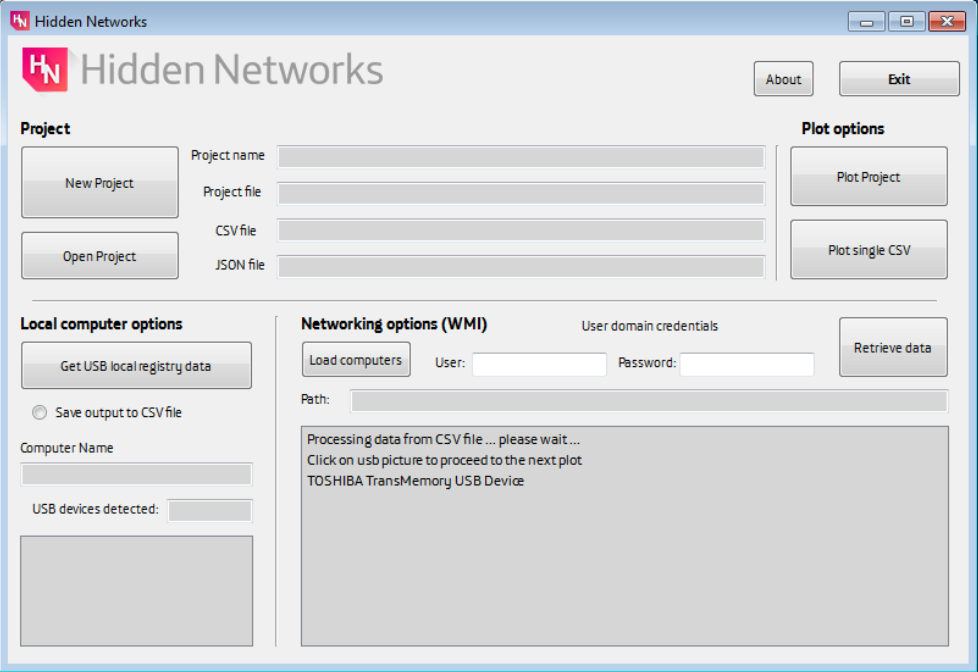
Funcionalidad: Hay tres operaciones principales. La primera es extraer información de una máquina local a partir de una lista de equipos en una red (dominio) o dibujar directamente la red desde un archivo CSV generado previamente. El paso principal antes de realizar cualquiera de estas operaciones (excepto la opción de dibujar un único CSV) es crear o abrir un nuevo proyecto.
Extraer información de la máquina local (“Obtener información del registro local”). Se puede ver o almacenar información sobre los dispositivos USB que se insertan en la máquina que ejecuta la aplicación (si seleccionamos la opción “Guardar salida en archivo CSV”) en los archivos de exportación CSV y JSON. Finalmente, podemos visualizar la red de salida seleccionando la opción “Graficar proyecto”.
Extraer información de máquinas en la red o Active Directory (“Recuperar información remota”). El paso previo a esta operación es crear un archivo de texto con las direcciones IP de los equipos a auditar o su FQDN. Una vez creada la lista, se debe cargar seleccionando “Cargar lista de equipos”. Una vez cargada la lista, se deben introducir el nombre de usuario y la contraseña del administrador (el dominio no es necesario; por defecto se usará el dominio de la máquina desde la que se ejecuta la aplicación). El estado de ejecución y los datos extraídos se mostrarán en la ventana “Salida”. Estos datos también se almacenarán en los archivos CSV y JSON del proyecto. Finalmente, podemos ver la red resultante seleccionando la opción “Graficar proyecto”.
Dibujar la red con un archivo CSV (“Graficar CSV único”). Mediante esta opción, se puede dibujar directamente la red generada previamente a través de la aplicación.
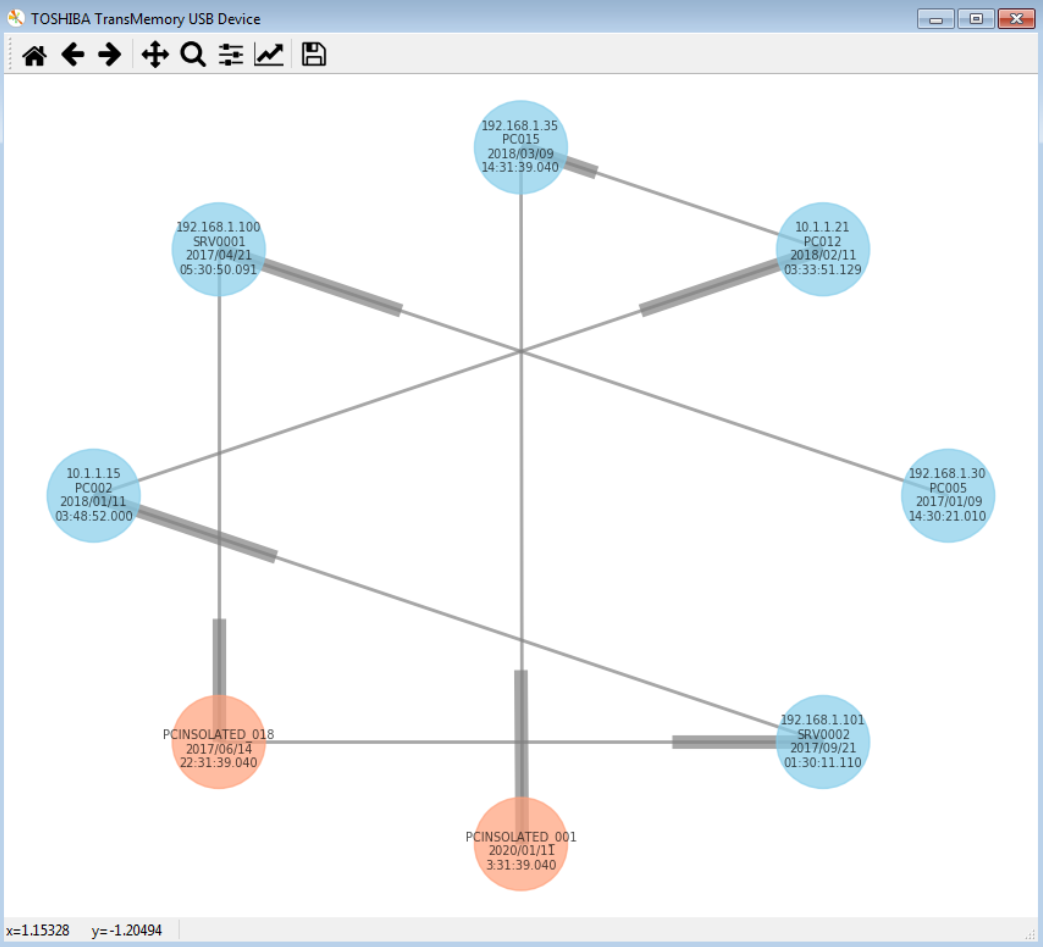
Informes. Informes PDF con toda la información incrustada sobre la unidad USB y el gráfico generado.
Marca y modelo USB (visual). Se muestra una imagen del dispositivo USB usando la herramienta bbid para buscarlo en Internet.
¡Gracias!
por IdeasLocas CDO Team.






