
 #1
Herramientas y metodologías multiplataforma para pruebas de seguridad exhaustivas de aplicaciones móviles.
Recomendado por Kitploit
 anonymous941/zygote-injection-toolkit
Una utilidad de línea de comandos para explotar la inyección de Zygote en Android (CVE-2024-31317)
 scs-labrat/android_autorooter
Exfiltra datos sensibles de usuarios de aplicaciones en Android 12 y 13 mediante la vulnerabilidad CVE-2024-0044 de forma remota.
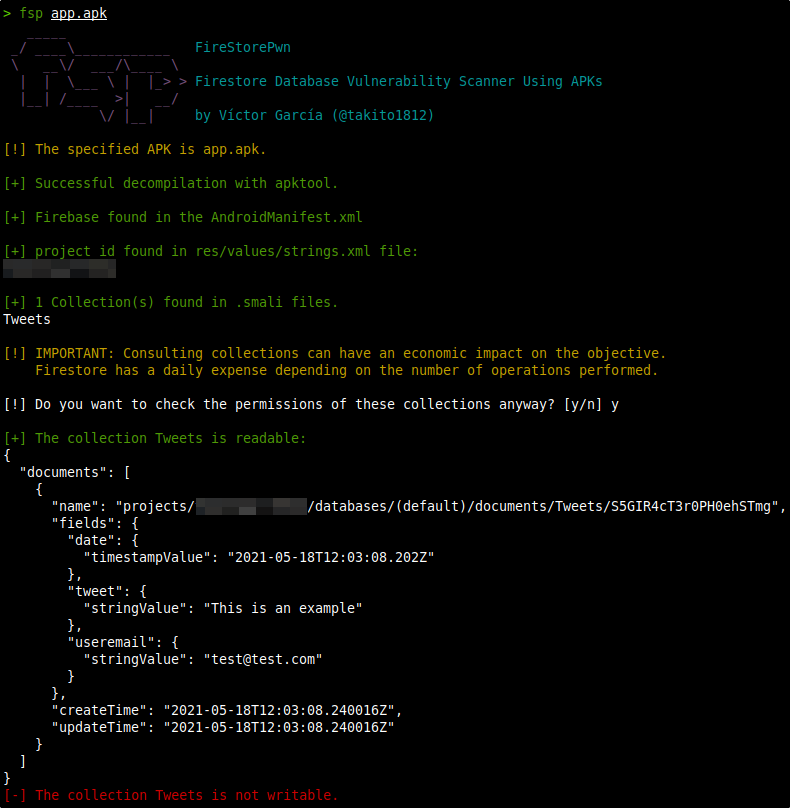 takito1812/firestorepwn
fsp - Escáner de vulnerabilidades de bases de datos Firestore usando APKs
 quarkslab/android-hardware-attestation-demo
Un demo de atestación de hardware para Android
 danieldev23/frida-ssl-bypass
Kit de herramientas Frida que elude el pinning de certificados SSL/TLS en aplicaciones Android, enganchando Java TrustManager, OkHttp, Conscrypt y…
 bronils/aotopsy
Analizador estático para instantáneas AOT de Flutter/Dart — recupera nombres de funciones, jerarquías de clases, grafos de llamadas y señales de…
 canyie/cve-2024-23700
PoC para CVE-2024-23700, escalada silenciosa de privilegios en Android que permite leer/escribir contactos, SMS, calendario, registro de llamadas y…
 a23bc/op13-cve-2026-64560
Exploit del kernel de Android específico para el dispositivo para CVE-2026-64560 en compilaciones de OnePlus 13, que proporciona root temporal a…
 stuxctf/mhf
Mobile Helper Framework (mhf) es una herramienta que automatiza el proceso de identificación del framework/tecnología utilizado para crear una…
 michalbednarski/organizertransaction
PoC para CVE-2021-39749, que permite iniciar una Activity arbitraria en Android 12L Beta
 traitimtrongvag/android-imgui-template
Un proyecto completo de plantilla de menú ImGui para Android.
 reverserid/jurig
un agente de IA totalmente autónomo para ingeniería inversa
 zinja-coder/damn-vulnerable-android-components
Una aplicación Android intencionalmente vulnerable para demostrar varias vulnerabilidades que surgen en los componentes de Android.
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 xcodeon1/ipa-scope
Herramienta de análisis estático para aplicaciones iOS que extrae enlaces, claves de API, subdominios, información binaria, bibliotecas enlazadas y…
 stuxctf/slythestx
Herramienta de auditoría de seguridad para aplicaciones móviles centrada en automatizar el análisis SAST, identificar las tecnologías subyacentes…
 qingle009/opace6-cve-2026-64560
Herramienta de root temporal para OnePlus Ace 6 (CVE-2026-64560) - port verificado en dispositivo con dirección bootidParent corregida
 b4sith-sec/gu3ssweak
Aplicación Android deliberadamente vulnerable para investigación de seguridad móvil y práctica de bug bounty - OWASP Mobile Top 10








