
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit
 zeze-zeze/ioctlance
Una herramienta que se utiliza para buscar vulnerabilidades en controladores WDM x64
 gojue/ehids-agent
Un Sistema de Detección de Intrusiones basado en Host para Linux basado en eBPF.
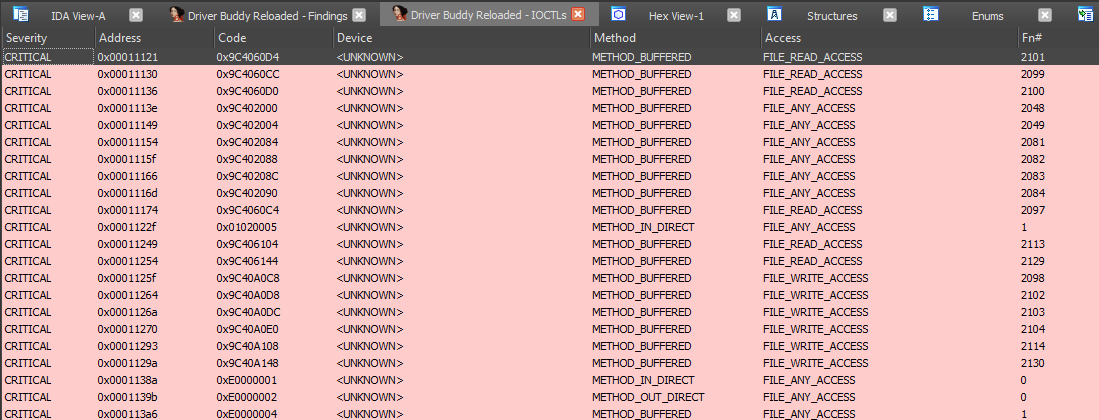 voidsec/driverbuddyreloaded
Driver Buddy Reloaded es un plugin de Python para IDA Pro que ayuda a automatizar algunas tareas tediosas de ingeniería inversa de controladores de…
 intezer/linux-explorer
Caja de herramientas de forensia en vivo fácil de usar para endpoints Linux
 gamozolabs/applepie
Un hipervisor para fuzzing construido con WHVP y Bochs
 nbulischeck/tyton
Cazador de rootkits en modo kernel
 thesecretclub/riscy-business
Máquina virtual RISC-V
 gonzosint/gvision
Herramienta de búsqueda inversa de imágenes que utiliza la API de Google Cloud Vision para detectar lugares emblemáticos, entidades web y datos de…
 8b-is/smart-tree
Smart Tree: no solo un árbol, una filosofía. Un reemplazo contextual, creado con IA, para más de 20 herramientas con compresión cuántica MEM8,…
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) es un troyano que utiliza Twitter como servidor C&C
 certcc/trommel
TROMMEL: Criba archivos de dispositivos embebidos para identificar posibles indicadores vulnerables
 sentinel-one/peafl64
Herramienta de instrumentación binaria estática para ejecutables de Windows x64
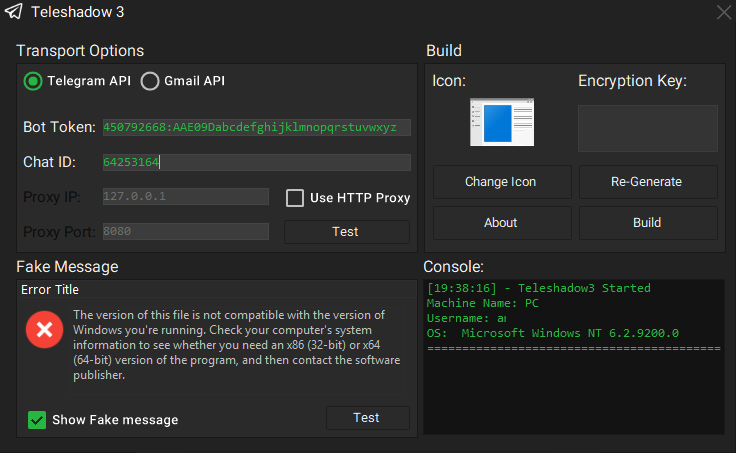 eternalc0der/teleshadow3
Robador de sesiones de Telegram Desktop
 schumilo/vusbf
Un framework de fuzzing USB basado en QEMU/KVM que encuentra bugs en controladores de dispositivos mediante ejecución de VM reproducible,…
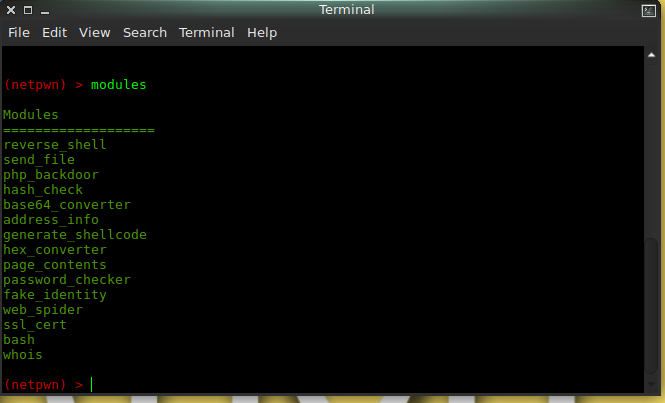 andromeda1957/netpwn
Herramienta diseñada para automatizar tareas de pentesting.
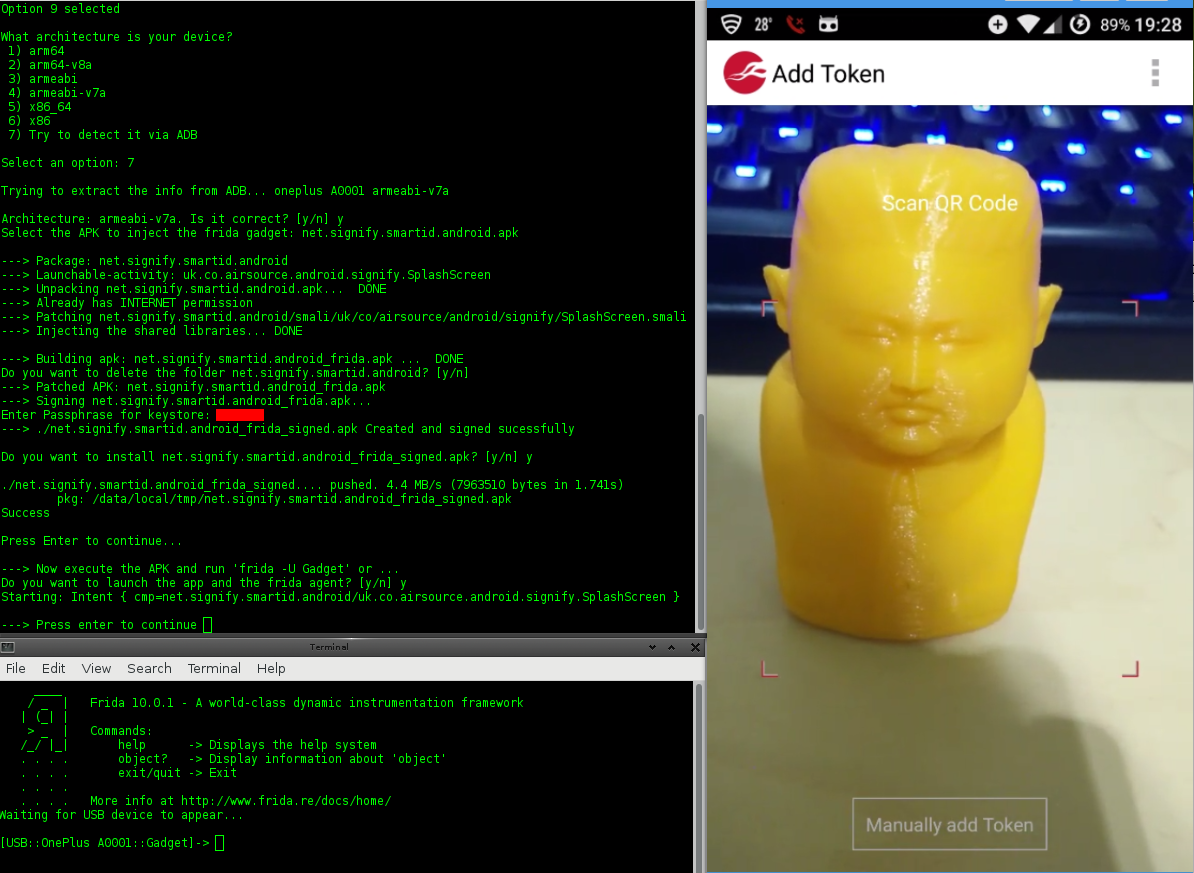 nccgroup/lazydroid
script bash para facilitar algunos aspectos de una evaluación de aplicaciones Android
 clearbluejar/ghidrecomp
Descompilador de Ghidra de línea de comandos en Python
 xchwarze/ar150-wifipineapple
Convirtiendo tu AR150 en un Wifi Pineapple NANO








