
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit

 chipironcin/cve-2016-10033
Exploit PoC para CVE-2016-10033 dirigido a WordPress 4.6 con contenedor vulnerable basado en Docker para reverse shell sin autenticación.
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
Un servidor de prueba para demostrar y probar la vulnerabilidad React2Shell (CVE-2025-55182)
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Guía de respuesta a incidentes SOC335 para la escalada de privilegios de CLFS CVE-2024-49138, que abarca la clasificación de alertas, el…
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
Informe de laboratorio educativo de pruebas de penetración que documenta la explotación de la puerta trasera de vsftpd 2.3.4 (CVE-2011-2523) en…
 morzelowski/cve-2026-12243-nltk-poc
# Laboratorio Docker que demuestra CVE-2026-12243, un path traversal en NLTK anterior a 3.10.0, contrastando el comportamiento vulnerable y el…
 franklincg/secdim-assurance-drift-challenge
Generador de retos de SecDim inspirado en CVE-2026-88861: omisión de MFA de AAL1 en el límite de credenciales privilegiadas
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Herramienta de análisis de parches estáticos basada en Python para estudiar la causa raíz y la remediación de CVE-2021-41773 (Path Traversal en…
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
Laboratorios prácticos de ciberseguridad y CTF que abarcan reconocimiento de puertos, descubrimiento de la pila CMS, VulnCMS, CVE-2026-58225, rutas…
 raniaemran/cve-2024-36401-security-simulator
Simulador educativo en Python que modela un incidente de seguridad ficticio inspirado en CVE-2024-36401 para demostrar la gestión de…
 0xkami/cve-2020-1472
CVE-2020-1472 Proceso de reproducción de vulnerabilidad
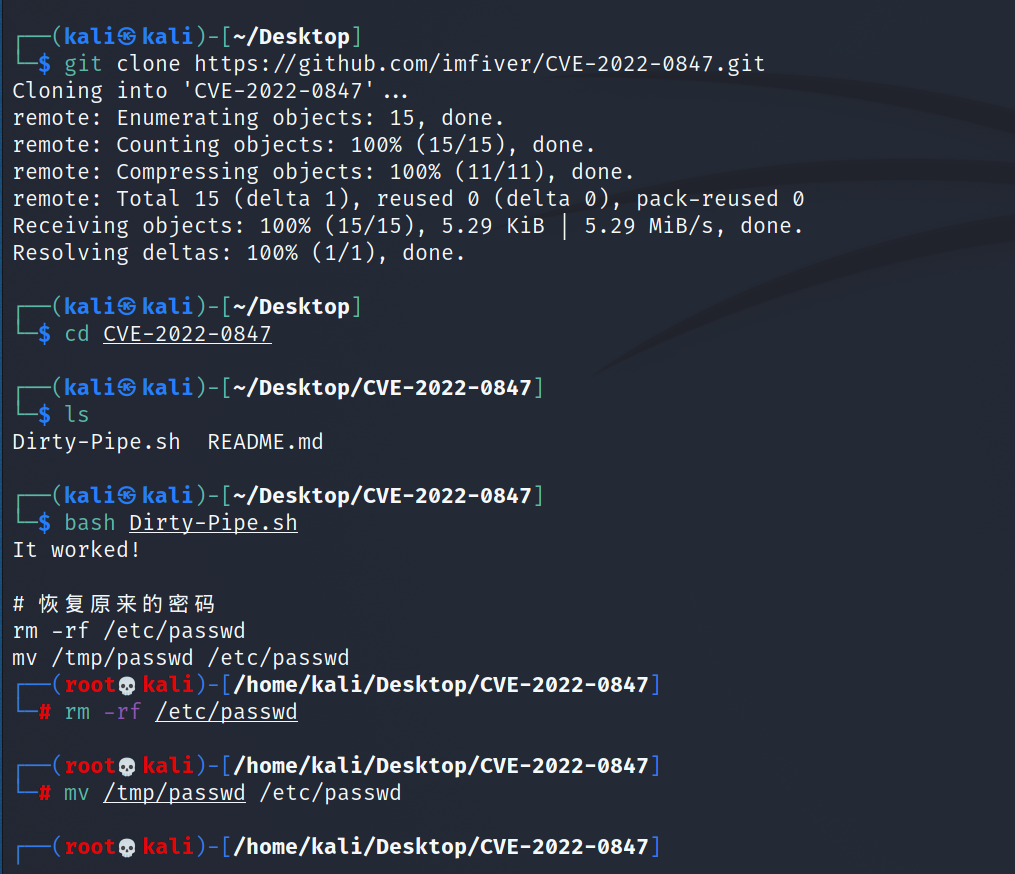 puckiestyle/cve-2022-0847
Prueba de concepto del exploit para CVE-2022-0847 (Dirty Pipe) dirigido a versiones del kernel de Linux 5.8–5.15. Proporciona la configuración del…
 elihiho/security-operations-labs
Modelado de amenazas, segmentación IT/OT, detección Snort y validación reproducible de un perfil de detección de Drupal.
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
Proyecto de lista de verificación de vulnerabilidades del sistema y endurecimiento de la seguridad de la red que incluye reconocimiento, análisis de…
 yfelipecruvinel/tryhackme-moniker-link
Documentación de mi laboratorio práctico Moniker Link (CVE-2024-21413) completado en TryHackMe.
 kunalkhandelwal-dev/cve-2021-41773-lab
Laboratorio educativo de FastAPI que demuestra el recorrido de directorios y la inclusión local de archivos de CVE-2021-41773, con un servidor…
 gyubin02/cve-2026-59891-control-lab
Laboratorio aislado de regresión y control de seguridad para CVE-2026-59891 en @sigstore/oci








