
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit

 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — Análisis y desarrollo en Ensamblador x86-64
 shivam-bathla/cve-2026-24061-setup
Configuración de Docker para CVE-2026-24061
 cimihan123/cve-2026-9558-lab-poc-bundle
Paquete de laboratorio de prueba de concepto para CVE-2026-9558, que proporciona un entorno reproducible y material de demostración para probar y…
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
Explota CVE-2021-41773 y CVE-2021-42013
 s3v3n-jg/cve-2026-76460
Laboratorio educativo de Flask que simula el bypass de autenticación CVE-2026-76460, con modos vulnerable, seguro y estricto, además de un script de…
 unh00k3d/cve-2026-85706
Análisis de causa raíz, laboratorio Docker vulnerable y scripts PoC para CVE-2026-85706, una lectura arbitraria de archivos sin autenticación en…
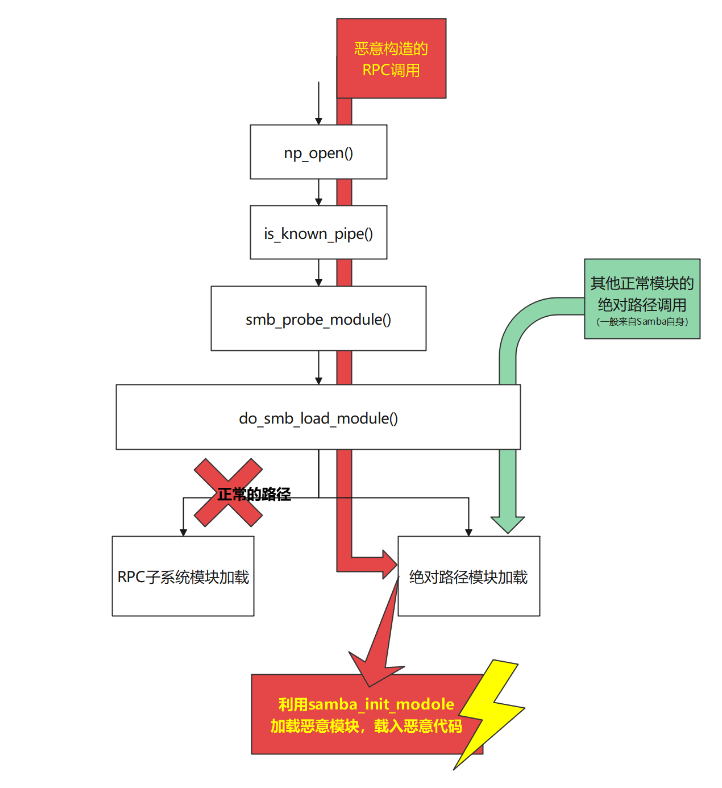 i-rinka/bit-eternalblue-for-macos_linux
Explotar CVE-2017-7494 para la asignatura final del curso de Net Security. Esto revelaría la vulnerabilidad de los servicios que se ejecutan con…
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
Prueba de concepto y paquete de laboratorio para CVE-2026-77991, un RCE privilegiado de escritura de archivos PHP en Joomla Event Manager hasta la…
 dcheng69/cve-2022-0185-case-study
Caso de estudio educativo y guía de desarrollo de exploits para CVE-2022-0185, un desbordamiento de búfer en el heap del kernel de Linux que permite…
 abraxas/php-oom-longjmp
PHP 8.4.26 - Crítico - Remoto - OOM longjmp - CVE-2026-109618 PHP2Shell. Un multipart por chunks sin autenticación alcanza memory_limit antes que el…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
PoC para CVE-2026-92262, CVE-2026-85746, CVE-2026-85748 contra MariaDB 13.0.1
 abraxas/cve-2026-84753
Prueba de concepto de exploit y laboratorio para CVE-2026-84753, una inyección de objetos PHP no autenticada en Mail Mint <= 1.31.0 a través del…
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Este repositorio contiene un exploit RCE para la máquina htb Pterodactyl
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Entorno Docker
 n3chik/cve-2026-63765
Prueba de concepto en Python para CVE-2026-63765: explota la carga directa no autenticada de ActiveStorage en Chatwoot < 4.16.0 para escribir…
 stealthmoud/react-server-cve-lab
Laboratorio de investigación de seguridad para CVE-2025-55183 y CVE-2025-55184 en React Server Components








