
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit
 bossnick98/-soc342---cve-2025-53770-sharepoint-toolshell-auth-bypass-and-rce
Una actividad para entrenar habilidades de análisis e informes
 hackmelocal/cve-2025-31486-simulation
Entorno de laboratorio contenerizado para simular y explotar CVE-2025-31486, una vulnerabilidad de path traversal en el servidor de desarrollo de…
 hackmelocal/cve-2025-49113-simulation
# Entorno de laboratorio contenerizado para simular y explotar una vulnerabilidad RCE post-autenticación (CVE-2025-49113) en Roundcube Webmail…
 fineken/jenkins-cve-2024-23897-lab
Entorno de laboratorio basado en Docker para practicar la explotación de lectura arbitraria de archivos en Jenkins (CVE-2024-23897) con scripts de…
 daryllundy/cve-2025-32463
Marco de detección para la vulnerabilidad de escalada de privilegios de sudo CVE-2025-32463. Proporciona monitoreo en tiempo real, análisis forense e…
 ic3-512/linux-root-kit
Simulación completa de un ataque de confusión de dependencias en Python, escalada de privilegios de sudo (CVE-2025-32463) y persistencia basada en…
 edyekomu/cve-2017-12615-poc
Entorno de PoC y exploit para la vulnerabilidad de ejecución remota de código en Apache Tomcat en Windows
 browninfosecguy/adlab
Laboratorio de Active Directory para Pruebas de Penetración
 burak1320demiroz/cve-2025-2082
Simulación interactiva de ciberseguridad que recrea una cadena de ataque de Tesla TPMS a VCSEC y al bus CAN, enseñando conceptos de seguridad…
 abhisek3122/cve-2025-23167
Exploit funcional para CVE-2025-23167 – contrabando de solicitudes HTTP en versiones vulnerables de Node.js 20.x anteriores a 20.19.2
 armand2002/exploit-cve-2025-1974-lab
Laboratorio educativo que demuestra la explotación de CVE-2025-1974, proporcionando práctica hands-on para el análisis de vulnerabilidades y pruebas…
 sabbu143s/cve_2020_35848
CVE-2020-35848 afecta a Cockpit-CMS v1.7 debido al manejo inseguro de las entradas de usuario en los mecanismos de autenticación, lo que provoca la…
 anomalousvectors/cve-2022-24785-poc-lab
Laboratorio de vulnerabilidad de Moment.js
 cedric-martz/ethernalblue_report
Este es un informe de evaluación de seguridad sobre la vulnerabilidad EthernalBlue (CVE-2017-0143).
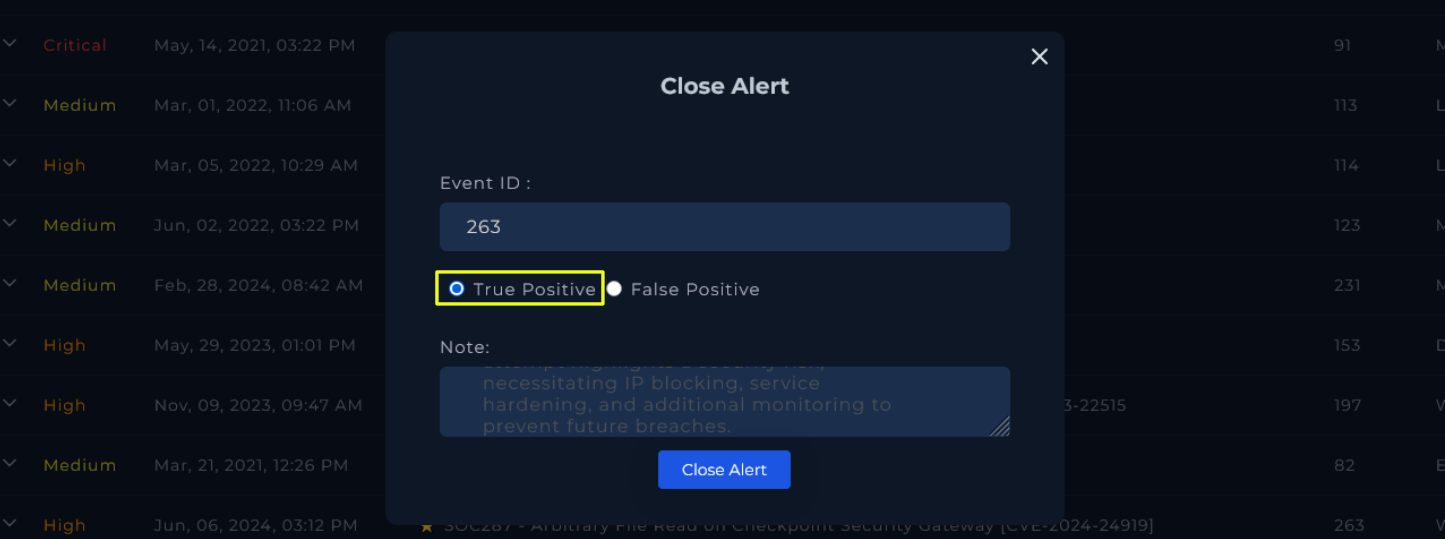 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Paso a paso para detectar y analizar la explotación de CVE-2024-24919 utilizando una plataforma SIEM, incluyendo análisis de tráfico, documentación…
 kazuya256/next-js-auth-bypass
🔓 Next.js Auth Bypass Demo - Aplicación educativa que demuestra la vulnerabilidad de omisión de autenticación de middleware CVE-2025-29927. ⚠️ Solo…
 makkkiiii/gitpython-exploit-cve-2022-24439
Método que usé para mi Módulo de Pentest Práctico.
 mrchucu1/cve-2022-0847-docker
Exploit de Docker








