
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit
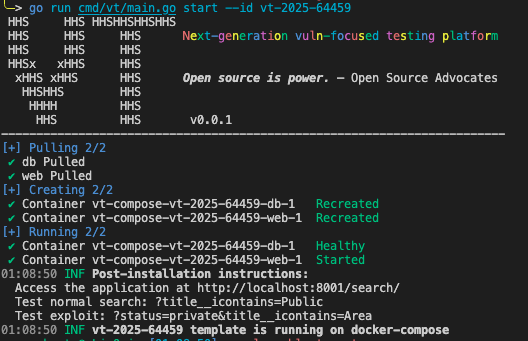
 omarkurt/django-connector-cve-2025-64459-testbed
Un banco de pruebas autocontenido para Django CVE-2025-64459. Demuestra la inyección de parámetros en QuerySet.filter() mediante expansión de…
 ffri/xprtestsuite
Una colección de scripts y documentos para ayudar en futuras investigaciones sobre XProtect Remediator (XPR)
 tulhan/commons-text-goat
Una aplicación web intencionalmente vulnerable para ensuciarte las manos con CVE-2022-42889.
 uoftctf/uoftctf-2025-chals-public
Materiales de los desafíos, código fuente y soluciones para UofTCTF 2025
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
Laboratorio de explotación, docker y escáner de código para la vulnerabilidad mongobleed CVE-2025-14847 además de herramientas Phoenix Security Sync
 kylew1004/cve-2017-5941-poc-docker-lab
Laboratorio de prueba de concepto para CVE-2017-5941 node-serialize deserialización no confiable RCE. Incluye vectores de explotación basados en POST…
 knqyf263/cve-2023-50387
Prueba de concepto educativa para la vulnerabilidad KeyTrap de DNSSEC (CVE-2023-50387) con un entorno de laboratorio basado en Docker para demostrar…
 knqyf263/cve-2018-1111
Entorno de laboratorio basado en Docker para reproducir y explotar CVE-2018-1111 (DynoRoot) con scripts automatizados de atacante y víctima para…
 kiruthikan99/it19115276
Informe de la Tarea 1 de SNP - Explotación de máquina Linux (Vulnerabilidad CVE-2014-0038)
 khidottrivi/cve-2022-22965
Análisis técnico en profundidad de CVE-2022-22965 (Spring4Shell) con configuración del entorno, recorrido de depuración y desglose de la cadena de…
 khaifunglee/reproducing-cve-2025-1489
Este repositorio sirve para demostrar y practicar mis habilidades de análisis forense/de vulnerabilidades mediante la reproducción de un CVE…
 kh4sh3i/cve-2025-32463
Escalada local de privilegios a root mediante sudo chroot en Linux
 keymandll/cve-2022-29622
Hackea este servicio para demostrar que CVE-2022–29622 es válido
 kevthehermit/cve-2020-10560
Entorno de laboratorio basado en Docker y scripts de prueba de concepto para explotar CVE-2020-10560, una vulnerabilidad de lectura arbitraria de…
 kaylertee/computer-security-equifax-2017
Una simulación práctica de CVE-2017-5638 (Apache Struts2 RCE), que muestra la reproducción del exploit, la ejecución de comandos a nivel de sistema…
 kastellanos/cve-2018-7602
# Laboratorio de explotación RCE Drupalgeddon3 con entorno vulnerable basado en Docker e integración con Metasploit para formación práctica en la…
 kamal-marouane/cve-2022-21907
Vulnerabilidad en la pila de protocolo HTTP que permite la ejecución remota de código y un posible bloqueo del sistema.
 kali-mx/cve-2023-38408
PoC para la reciente vulnerabilidad crítica que afecta a OpenSSH versiones < 9.3p2








