
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
 h4rk3nz0/cve-2024-3912
Escritura Arbitraria de Archivos en Router Asus a Ejecución Remota de Código PoC - Fk Mirai
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
Este informe corresponde a CVE-2025-56019, reservado para el producto Easytouch+ por la vulnerabilidad de autenticación BLE, asignado al descubridor…
 moxie25/nanomq-memory-leak-research
Aviso público y análisis técnico para CVE-2026-36590, una vulnerabilidad de denegación de servicio en NanoMQ v0.24.9.
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T es vulnerable a un control de acceso incorrecto a través de un puerto abierto.
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 Exploit PoC de DoS no autenticado
 mirellesilvajs/iot-vuln-lab-cve-2017-17761
Simulación educativa de explotación de fallas en dispositivos IoT basada en el CVE-2017-17761
 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0453
Android NFC package parcheado para CVE-2020-0453, que aborda una vulnerabilidad de seguridad en el componente NFC.
 lodi-g/cve-2019-13361
Los dispositivos Smanos W100 1.0.0 tienen Permisos Inseguros, explotables por un atacante en la misma red Wi-Fi.
 tlatkdgus1/blueborne-cve-2017-1000251
clonar
 jaden-bowers/tenda-router-vr-and-exploit
Informe sobre el re-hosting del firmware del router Tenda AC15 y la replicación del exploit de ejecución remota de comandos (CVE-2020-10987).
 myasnik/hardware-hacking-cheatsheet
Hoja de referencia para hacking de hardware
 athos-zago/cve-2024-30973
VIDEO DE PRUEBA DE CONCEPTO - https://youtu.be/hNzmkJj-ImM?si=NF0yoSL578rNy7wN
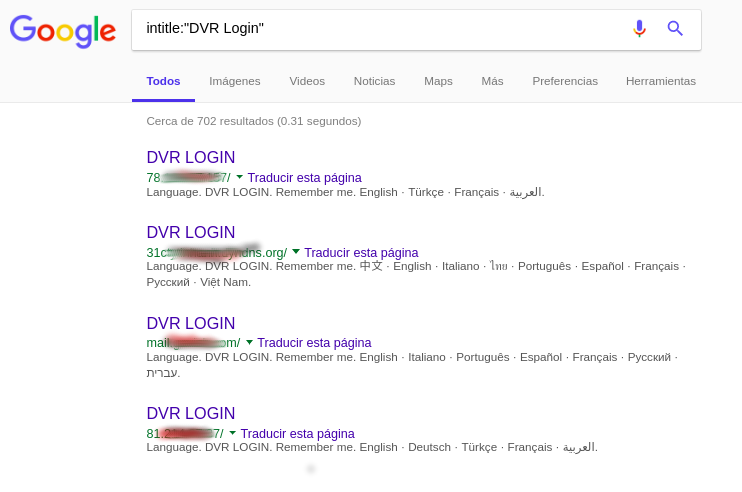 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
Herramienta de explotación para CVE-2018-9995 que extrae credenciales de dispositivos DVR expuestos mediante una solicitud HTTP con omisión de…
 leonardobg/cve-2023-36143
Exploit de prueba de concepto para CVE-2023-36143 que demuestra inyección de comandos en Maxprint Maxlink 1200G v3.4.11E a través de la interfaz web…
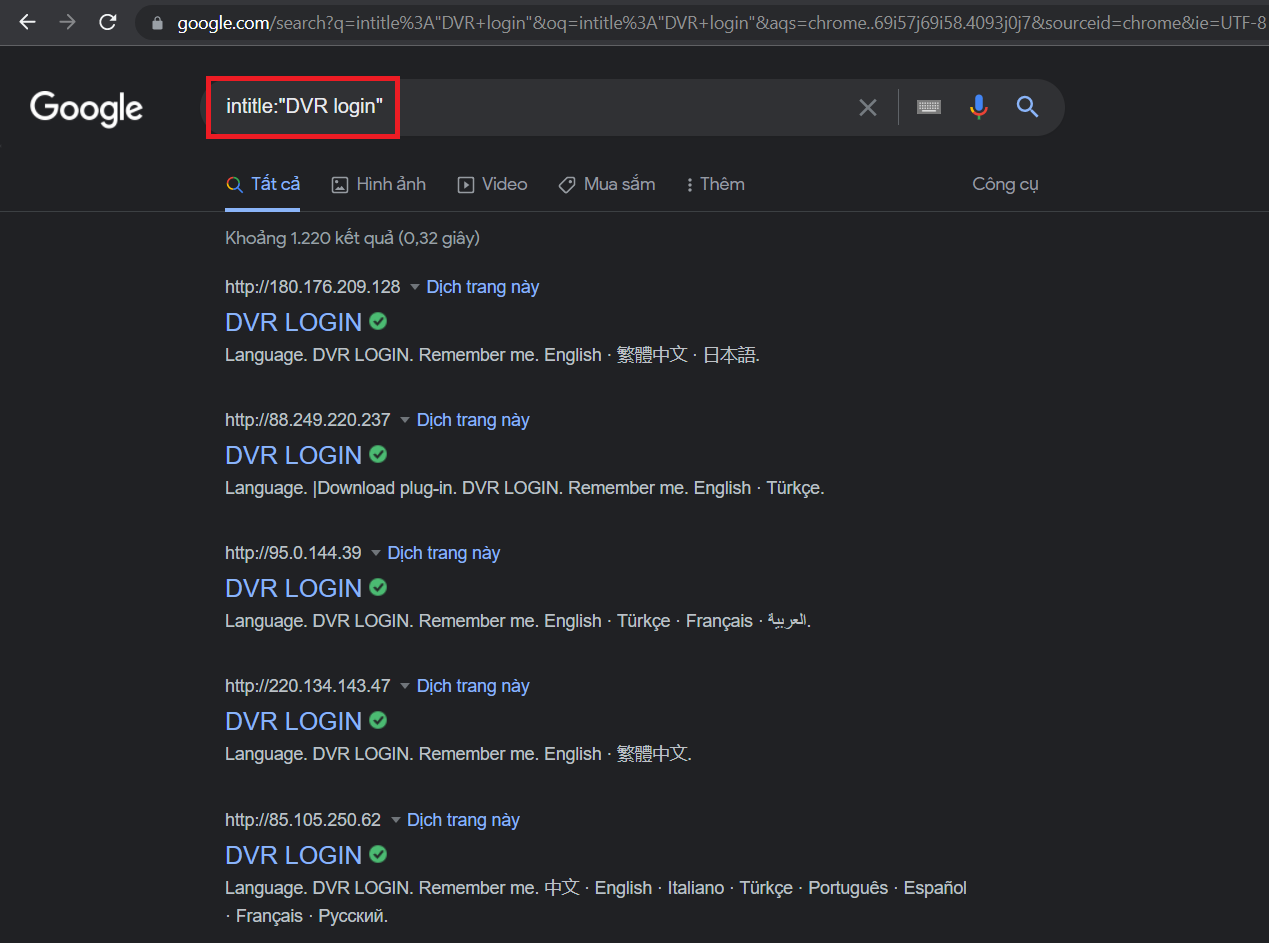 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
Herramienta de exploit para CVE-2018-9995 que extrae credenciales de dispositivos DVR vulnerables mediante Google dorking y acceso directo a IP.
 exploitwritter/cve-2022-25064
Este script explota una vulnerabilidad de ejecución remota de comandos en el router TPLink WR840N, utilizando la función configure del protocolo IPv6.
 alt3kx/cve-2007-6638
March Networks DVR 3204 - Divulgación de Información del Archivo de Registro








