
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
 tony102741/cve-2026-15469
Advertencia y análisis técnico de CVE-2026-15469, una clave privada RSA-512 de grupo mesh codificada de forma fija en los routers TP-Link Deco,…
 slagzz/cve-2026-9254
TP-Link Archer BE800 V1 — Control Parental LAN RCE
 spinfosecurity/bas-guardian
Escáner gratuito de vulnerabilidades BACnet/BMS para sistemas de automatización de edificios. Detecta CVE-2026-3611 (CVSS 10.0), CVE-2026-24060 y…
 totekuh/cve-2026-75616
Exploit de prueba de concepto para la inyección autenticada de comandos del sistema operativo en la interfaz de administración web del TP-Link Archer…
 sylhetyhackvenger/hikraven
HIKRAVEN - Plataforma avanzada de evaluación de seguridad de Hikvision para pruebas de penetración profesionales. Detecta más de 12 CVEs, incluido…
 oiehnow/oieh-router-checker
Programa de Windows que comprueba con un solo clic si mi router es objetivo del backdoor Zbtlink ENDLESSDOORS (CVE-2026-66747).
 boreas37/cve-2026-64824-poc
CVE-2026-64824 — recorrido de ruta por symlink en la restauración de copias de seguridad de Home Assistant → RCE como root. Primer PoC funcional,…
 mattgsys/cve-2026-19586
PoC en Python que explota CVE-2026-19586, una inyección de comandos no autenticada en TP-Link Omada SSL VPN que ejecuta comandos arbitrarios como…
 yakushstanislav/ultraviolet
Motor de descubrimiento de red y búsqueda autohospedado con escaneo continuo de puertos, sondeo profundo de protocolos en ~100 servicios,…
 hunt-benito/the-same-key-opens-every-box-cve-2026-71960-hard-coded-jwt-secret-in-cudy-wr3000-mesh-mqtt
Kit de herramientas PoC que desempaqueta el firmware del router, descifra los secretos del dispositivo, forja tokens JWT y explota las…
 limingxi6/cve-2020-9373-netgear-r6400
Resolver vulnerabilidades de seguridad de red
 ozcanpng/cve-2026-73673
PoC no destructivo e informe técnico para CVE-2026-73673, una vulnerabilidad de actualización de firmware no autenticada en el router Netis NC63, con…
 danyw24/zyxel-p870hn-hardware-hacking
De una PCB desnuda a root: hackeo de hardware de una ZyXEL P-870HN (BCM6368) a través de UART — CVE-2025-0890 + CVE-2024-40891, en mi propio hardware.
 bettercap/bettercap
La navaja suiza para el reconocimiento de redes 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 y ataques MITM.
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
Una explicación y un PoC para explotar la vulnerabilidad CVE-2026-25938 de RCE no autenticado en FUXA
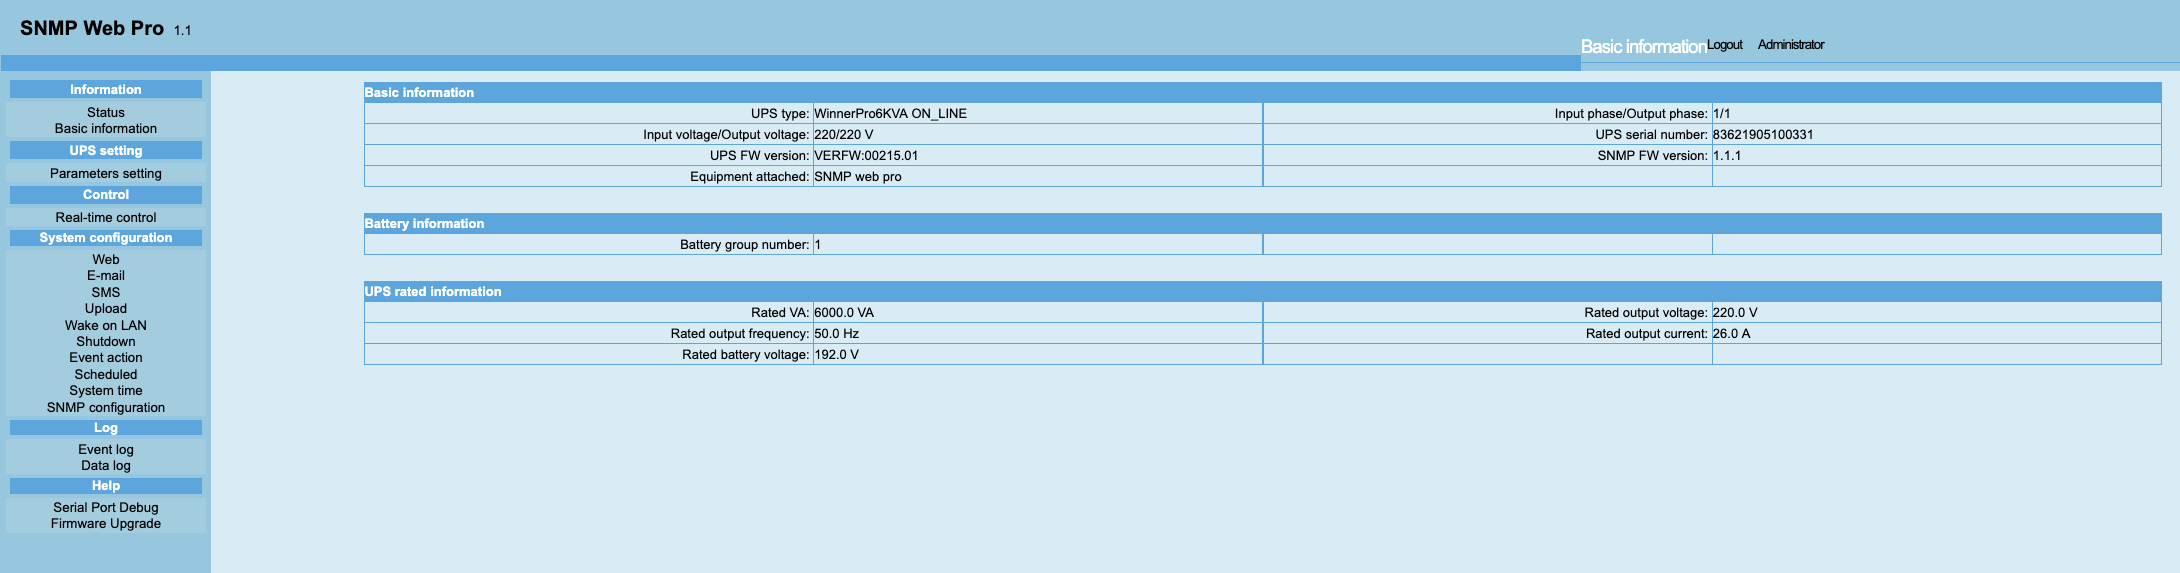 virgula0/cve-2026-44402
Ejecución remota de comandos como root completo sin autenticación previa en Voltronic Power SNMP Web Pro 1.1
 0ldev/politician
Biblioteca de auditoría WiFi moderna para ESP32 que utiliza técnicas avanzadas 802.11. Captura handshakes WPA/WPA2/WPA3 mediante extracción de PMKID…
refirmlabs/binwalkHerramienta de Análisis de Firmware







