
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
 danish1162/cve-2026-2035703-x300
Tozed ZLT X300 5G CPE — Ejecución remota de código como root mediante estación base falsa SDR (CVE-2026-2035703, CWE-78, CVSS 9.8) — Divulgación…
 affolter-engineering/mqattack
CLI en Rust para pruebas de penetración MQTT: suscripción/publicación, fingerprinting de brokers, sondeo de ACL, enumeración de topics, fuerza bruta…
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd Stack Overflow (CVSS 9.8) 🛡️ Write-Up detallado y completo de la vulnerabilidad, y Verificador y Multi-exploit para RCE en…
 wolfssl/wolfcose
Una implementación rápida, portátil y ligera de COSE + CBOR para sistemas embebidos. Admite PQC, FIPS 140-3, DO-178 y MISRA C. Desarrollado por…
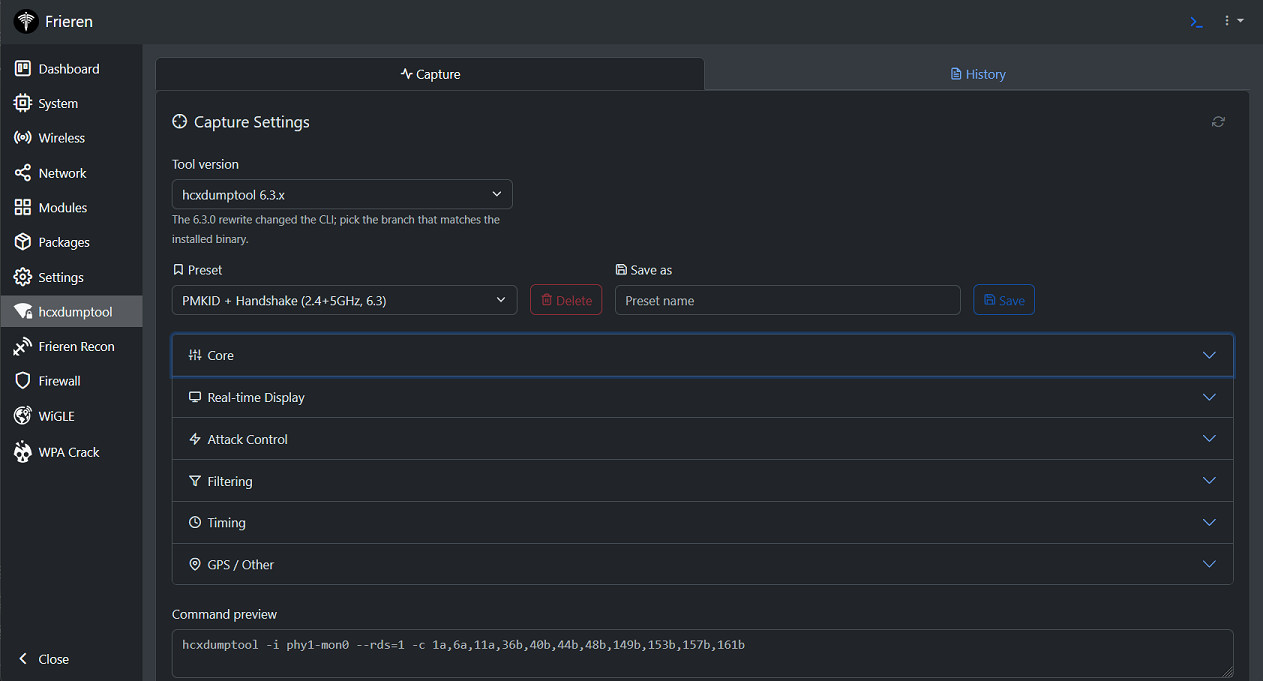 xchwarze/frieren
Frieren es un micro-framework diseñado para su uso en routers y computadoras de placa única (SBC, por sus siglas en inglés). Este framework está…
 greatscottgadgets/hackrf
Plataforma de radio definida por software de código abierto y bajo costo, con diseños de hardware y firmware para transmisión, recepción y análisis…
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 foxio-llc/ja4
JA4+ es un conjunto de estándares de huellas digitales de red
 interceptsuite/interceptsuite
Proxy MITM para tráfico TCP/TLS/DTLS/UDP, con STARTTLS, IoT, Thick Client y más.
 kavan00/android-projector-c2-malware
Desglose de un c2-network de beamers chinos - SilentSDK-Analysis
 at0m-b0mb/specter-flipperzero
Specter — barrido pasivo de bugs para lector/skimmer NFC de 13,56 MHz para Flipper Zero. Medidor EMF de contravigilancia que utiliza el chip NFC…
 fabriziosalmi/aimp
Un protocolo de red sin servidor diseñado para la sincronización de estado resistente entre agentes autónomos en redes fragmentadas y de bajo ancho…
 electroniccats/catsniffer-firmware
Repositorio de firmware para CatSniffer, una placa de investigación de seguridad IoT multiprotocolo compatible con BLE, Zigbee, Sub-1 GHz y más, con…
 badchemical/iot-vulnerability-research-public
Investigación independiente de seguridad en IoT, divulgación de vulnerabilidades y PoCs centradas en el análisis de firmware, interfaces de hardware…
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
 wuyou6956-glitch/cve-2026-1668-poc
Prueba de concepto de exploit para CVE-2026-1668 en el firmware del switch TP-Link, que entrega un payload MIPS que proporciona una shell de root en…
 praetorian-inc/caeruleus
Binario único de Go para pruebas de seguridad de Bluetooth Low Energy en Linux/BlueZ: escanear, enumerar GATT, leer/escribir/notificar, fuzzear…
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…








