
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone es un simulador de hacking de drones intencionalmente vulnerable basado en la popular arquitectura ArduPilot/MAVLink, que…
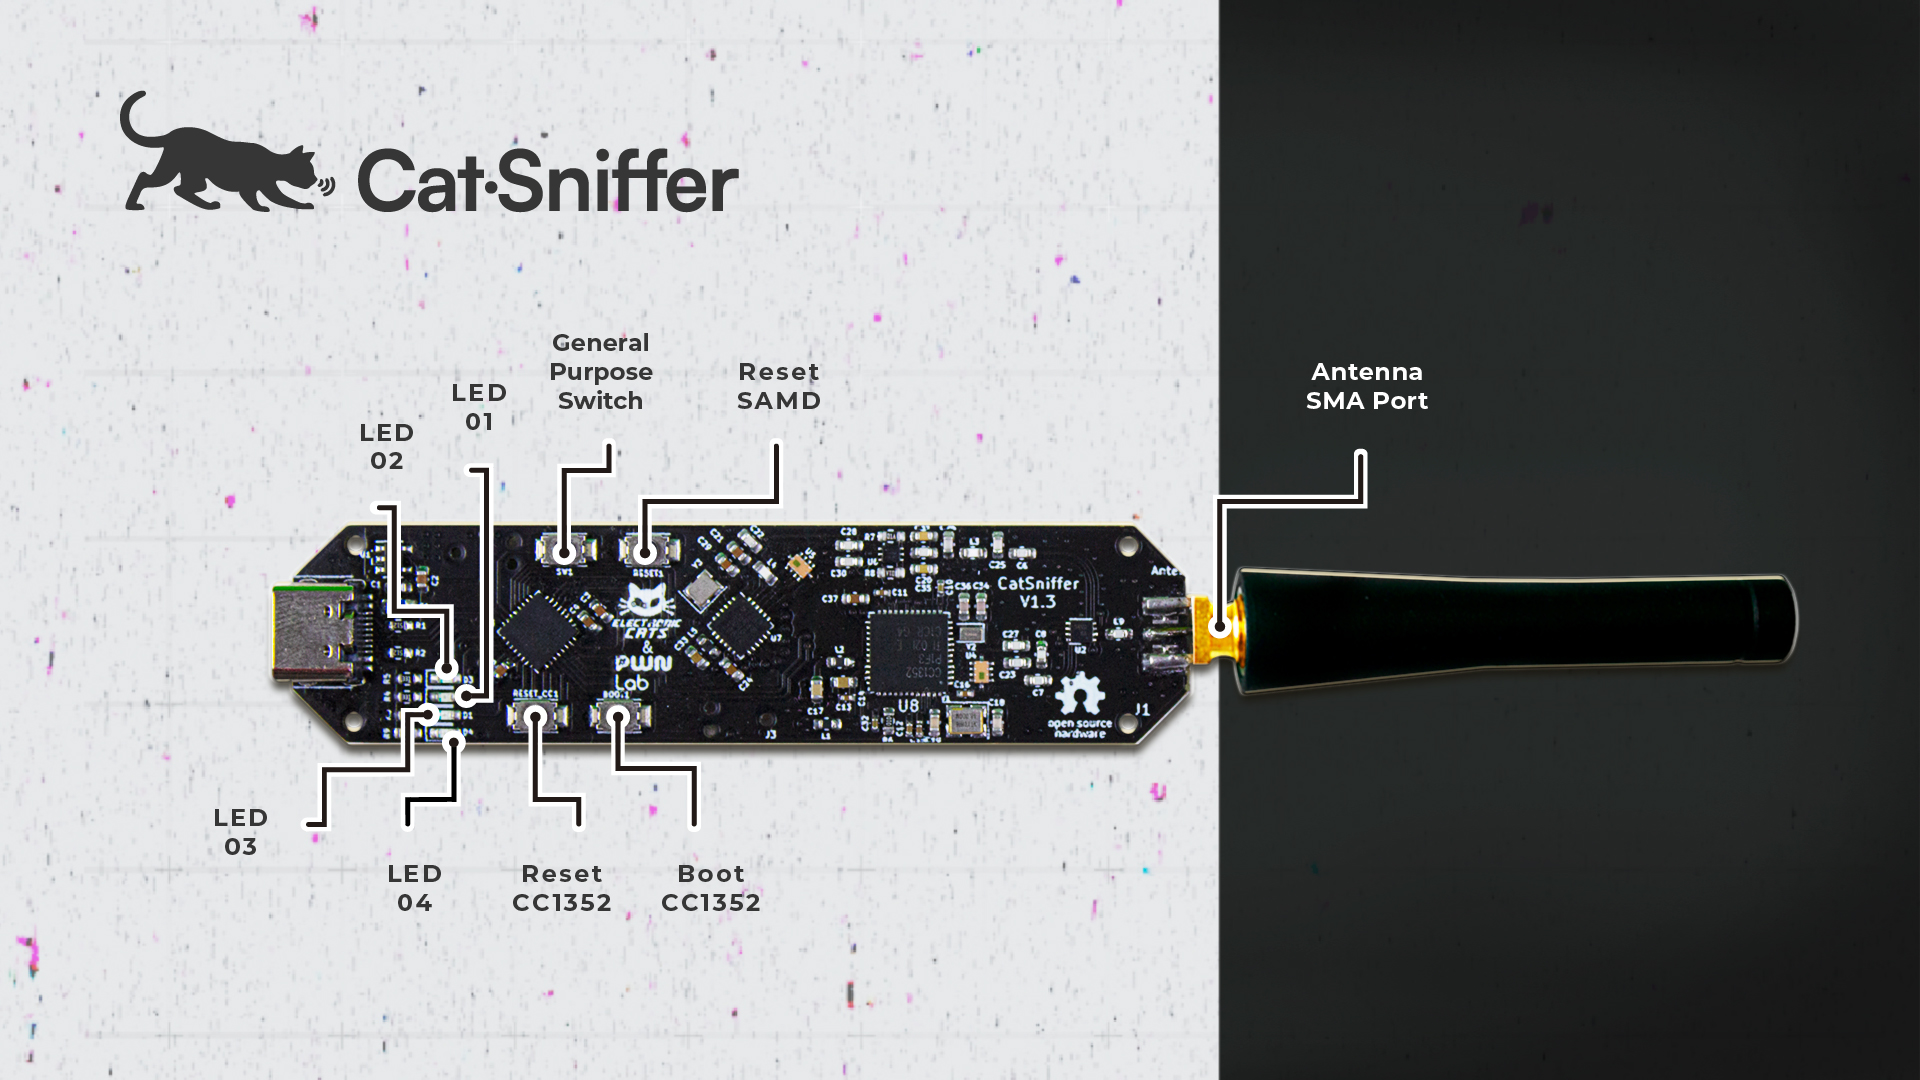 electroniccats/catsniffer
CatSniffer is an original multiprotocol and multiband board for sniffing, communicating, and attacking IoT (Internet of Things) devices using the…
 jorhelp/ingram
Herramienta de escaneo de vulnerabilidades de cámara web | Webcam vulnerability scanning tool
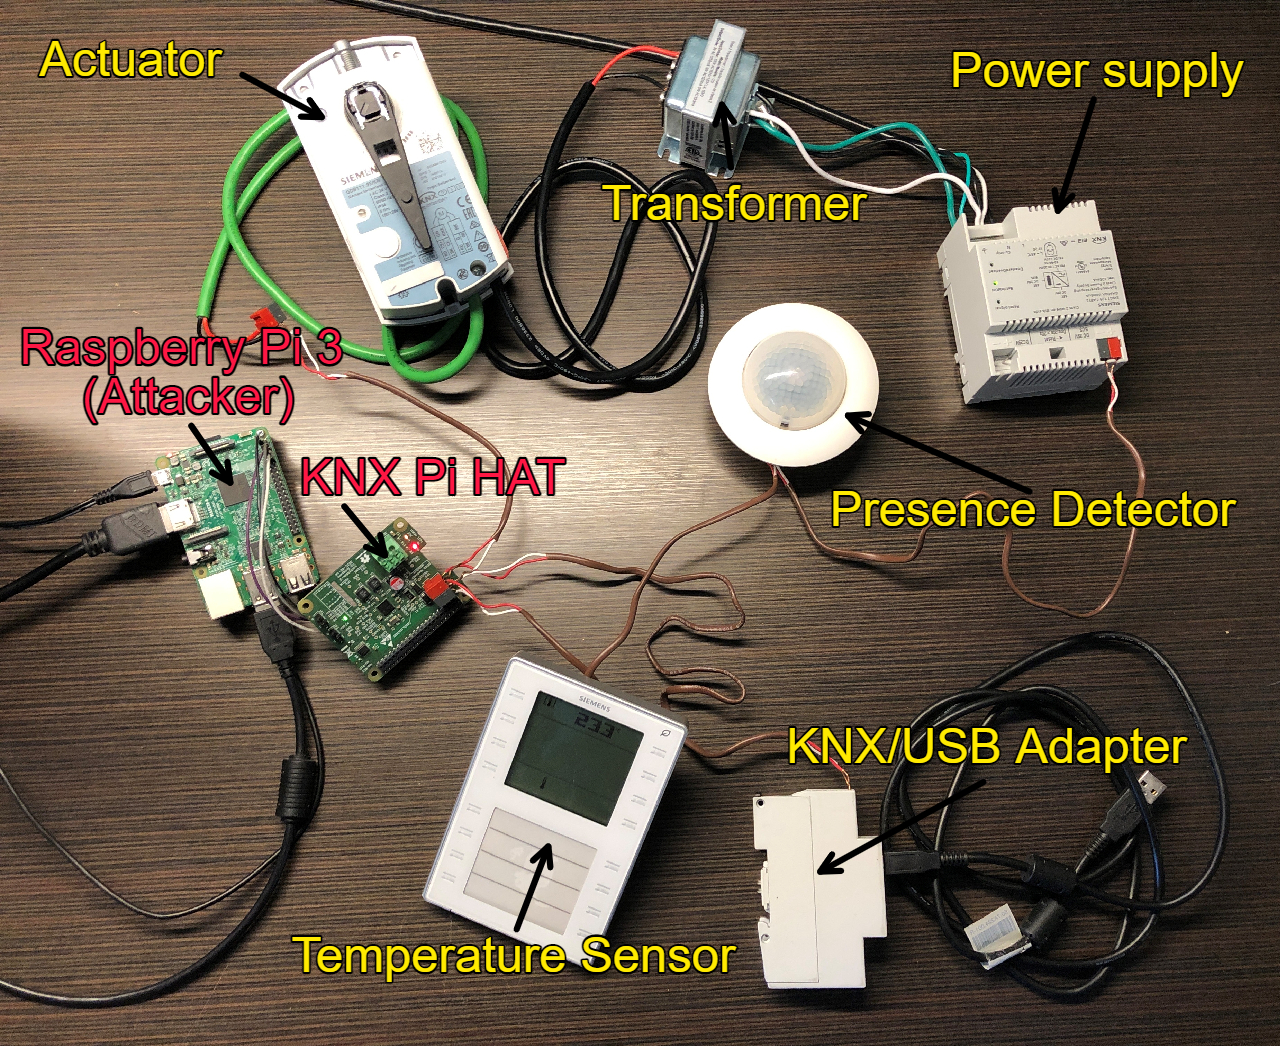 chrism09/knx-bus-dump
Una herramienta para escuchar en un bus KNX a través de TPUART y la suite Calimero Project y volcar los datos de los paquetes a un volcado…
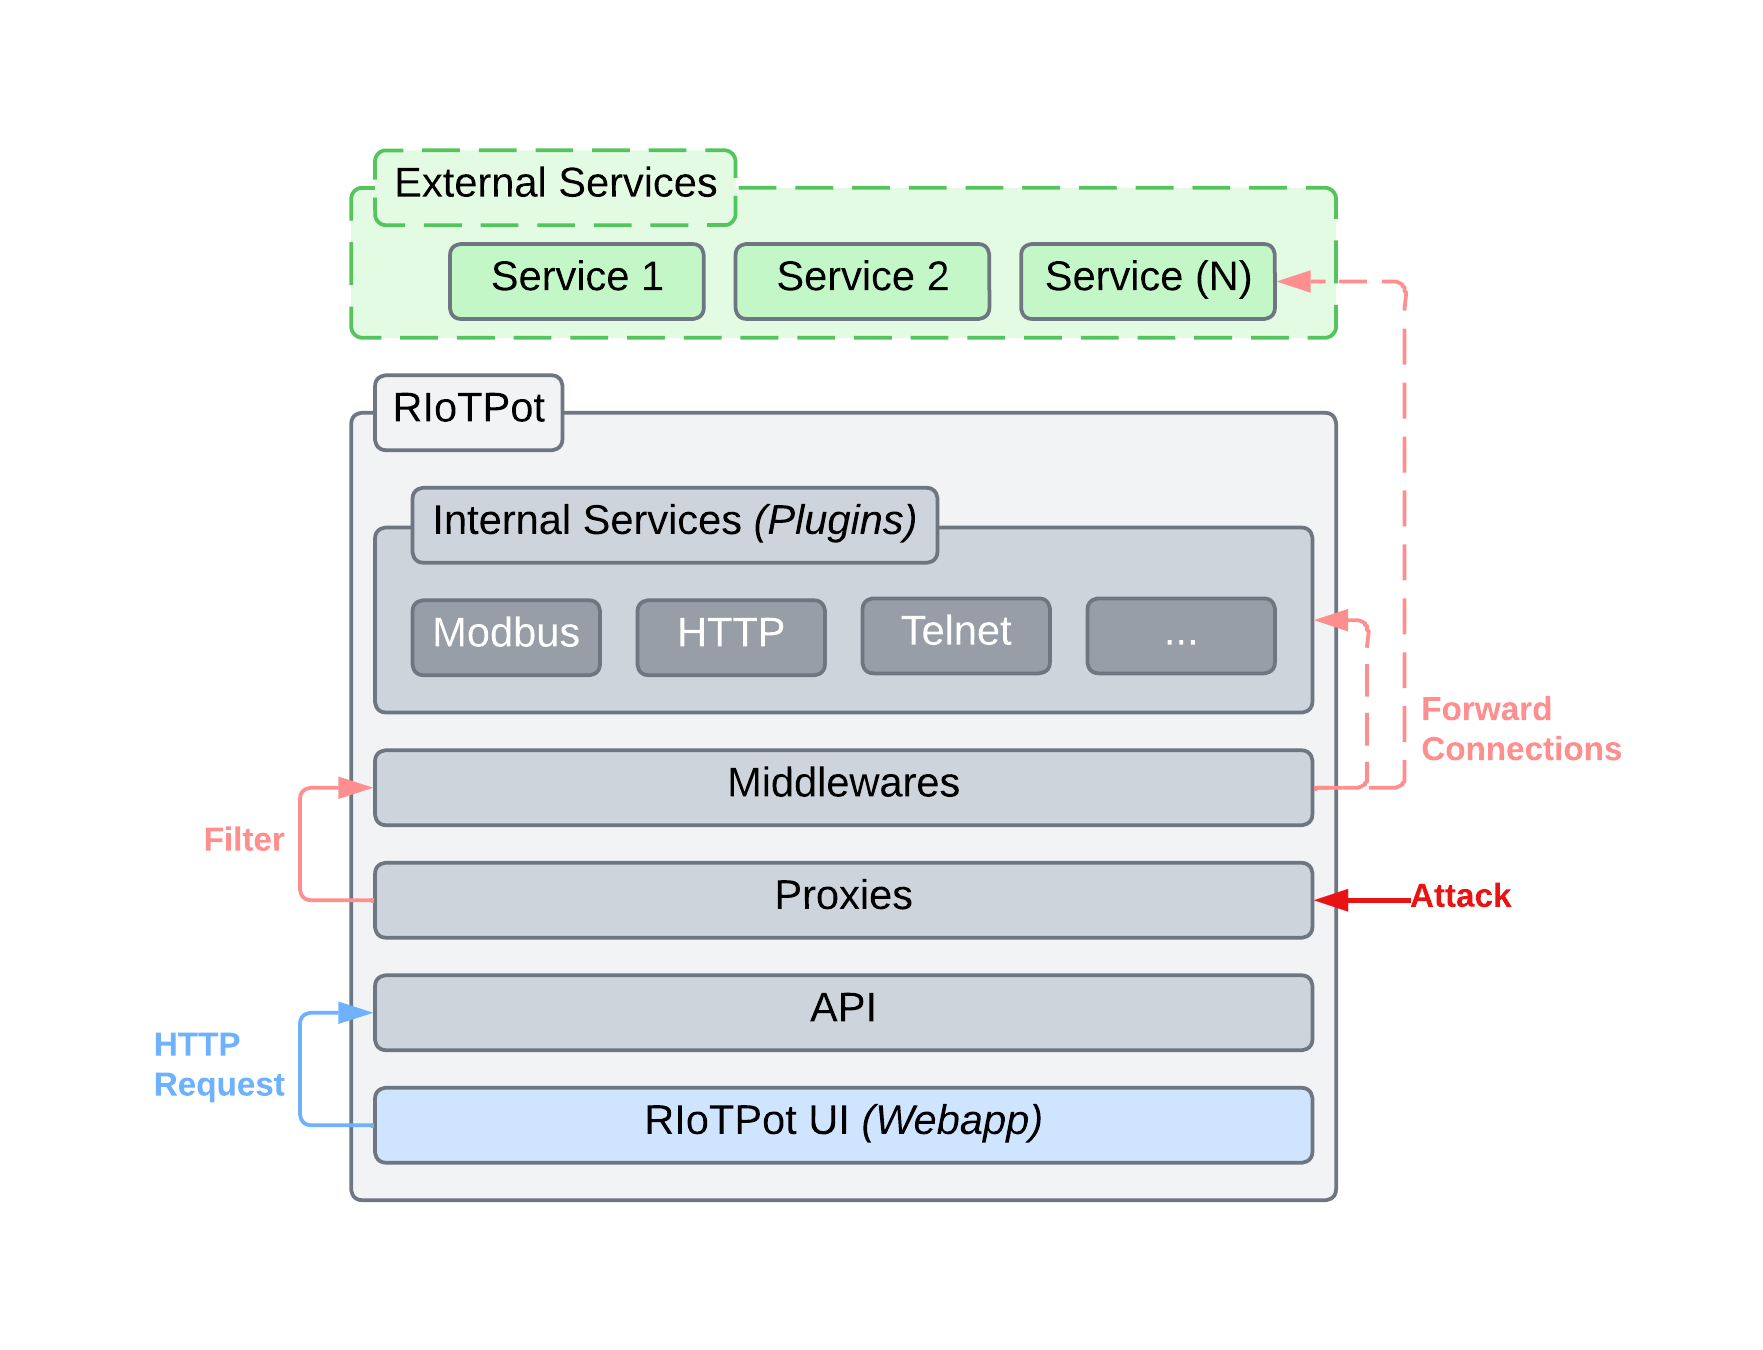 aau-network-security/riotpot
Honeypot de IoT y Tecnología Operacional
 mucoze/umay
Plataforma de análisis de similitud de malware de IoT
 synwall/synwall
Módulo del kernel de Linux que implementa un firewall de configuración cero basado en OTP para dispositivos IoT. Autentica de forma transparente el…
 e-m-b-a/emba
EMBA - El analizador de seguridad de firmware
 roxanne_ardary/ai-and-the-automobile
Colección seleccionada de especificaciones abiertas para sistemas de vehículos integrados con IA, que abarcan autonomía, percepción, navegación,…
 aniket2912/all-cehv13-module-wise-pdf-reports
Laboratorios prácticos, notas e informes para los módulos de CEH v13 — que cubren hacking web, pentesting de redes, análisis de malware, ingeniería…
 batchmcnulty/uberscan
Programa de seguridad para recuperar contraseñas y realizar pruebas de penetración en servidores, enrutadores y dispositivos IoT mediante ataques de…
 virtualabs/btlejuice
Framework Man-in-the-Middle para BLE que intercepta, reproduce y modifica el tráfico GATT entre dispositivos Bluetooth Smart y aplicaciones móviles…
 cr0n1c/dlink_shell_poc
PoC de shell para Dlink 615/815
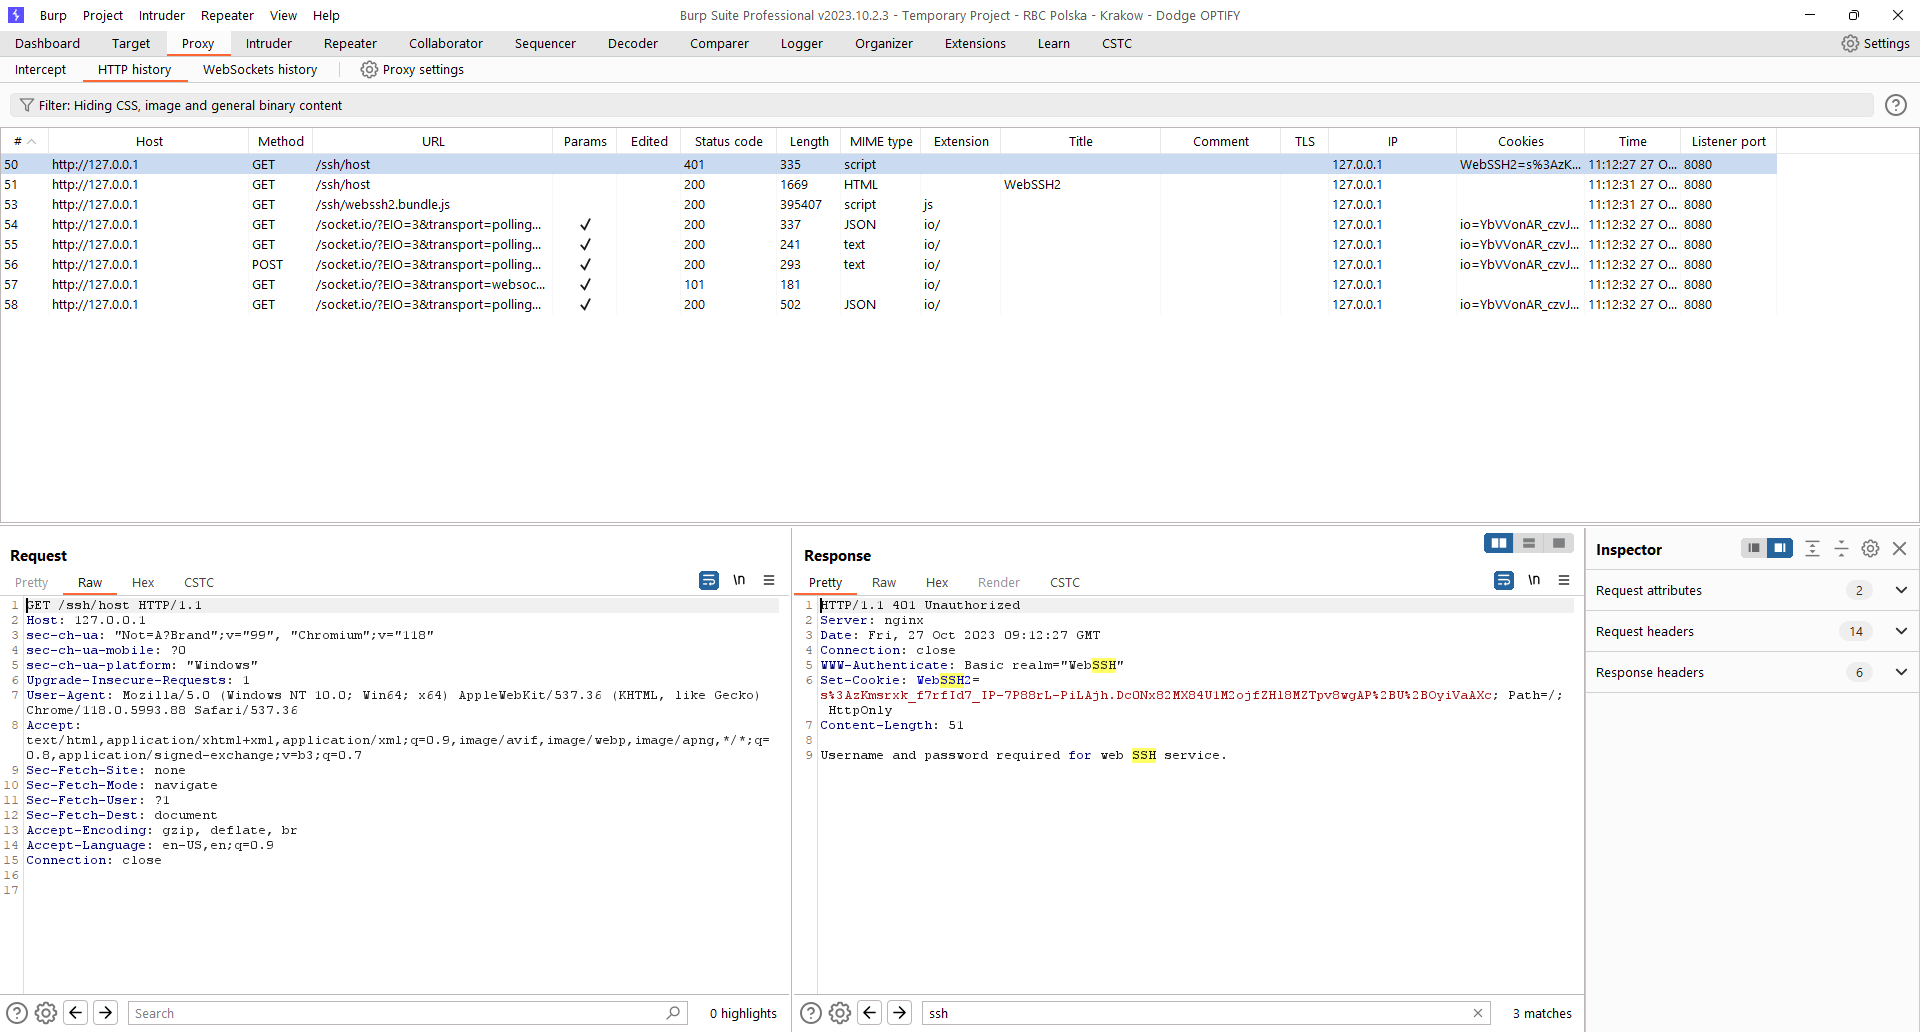 dodge-mptc/cve-2023-35794-webssh-hijacking
El repositorio contiene la descripción de CVE-2023-35794 descubierto por Dodge Industrial Team para la plataforma Dodge OPTIFY.
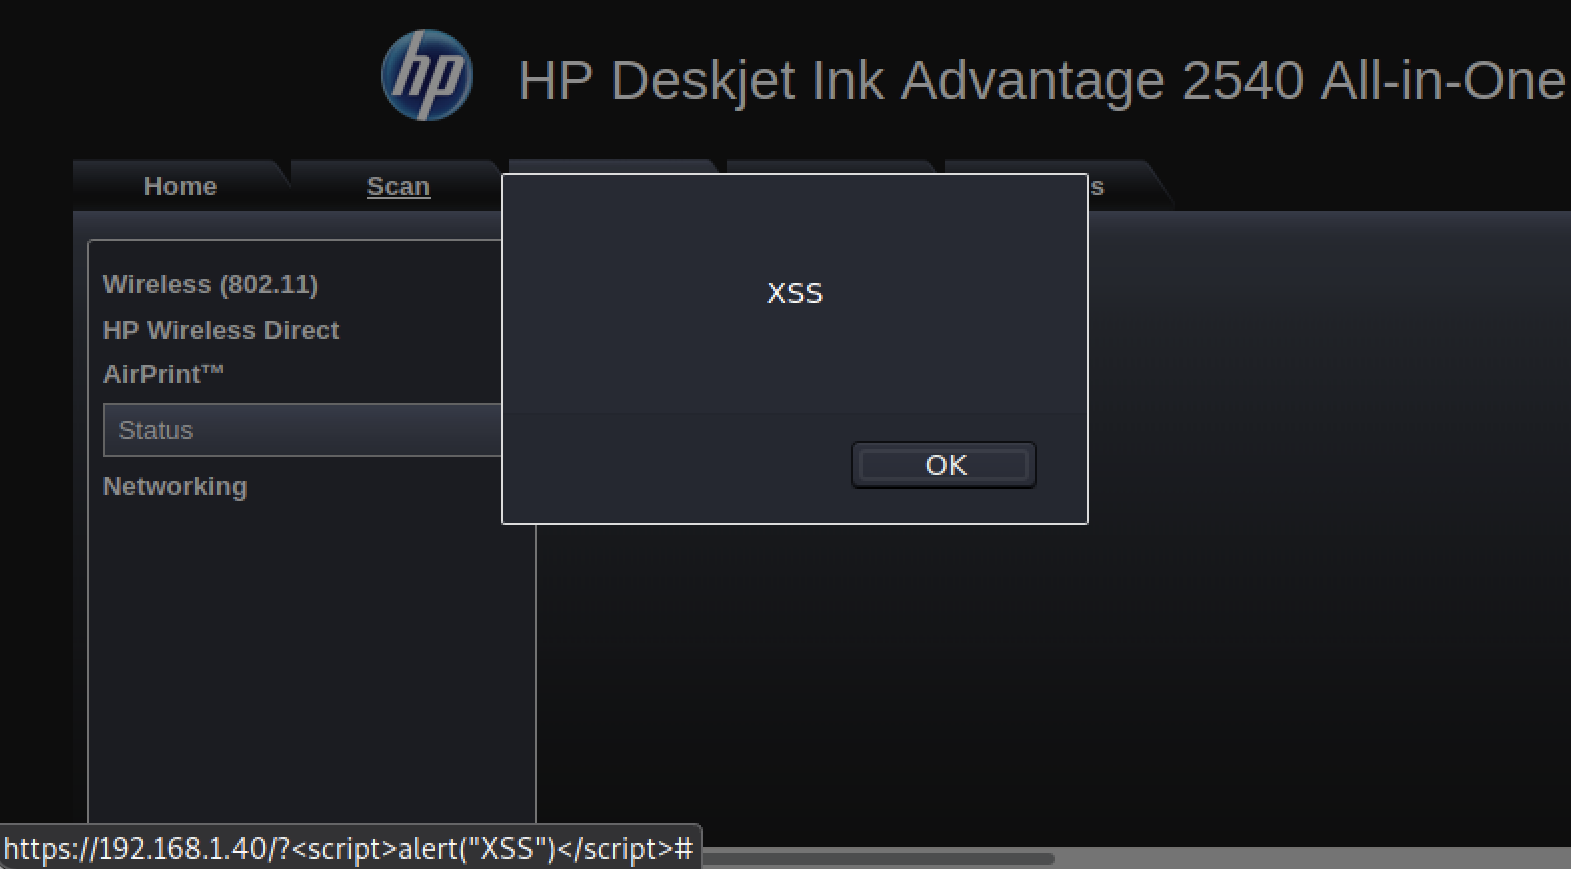 swzhouu/cve-2022-48311
Vulnerabilidad de Cross-Site Scripting (XSS) en la página de configuración HTTP de la impresora HP Deskjet 2540 series con versión de firmware…
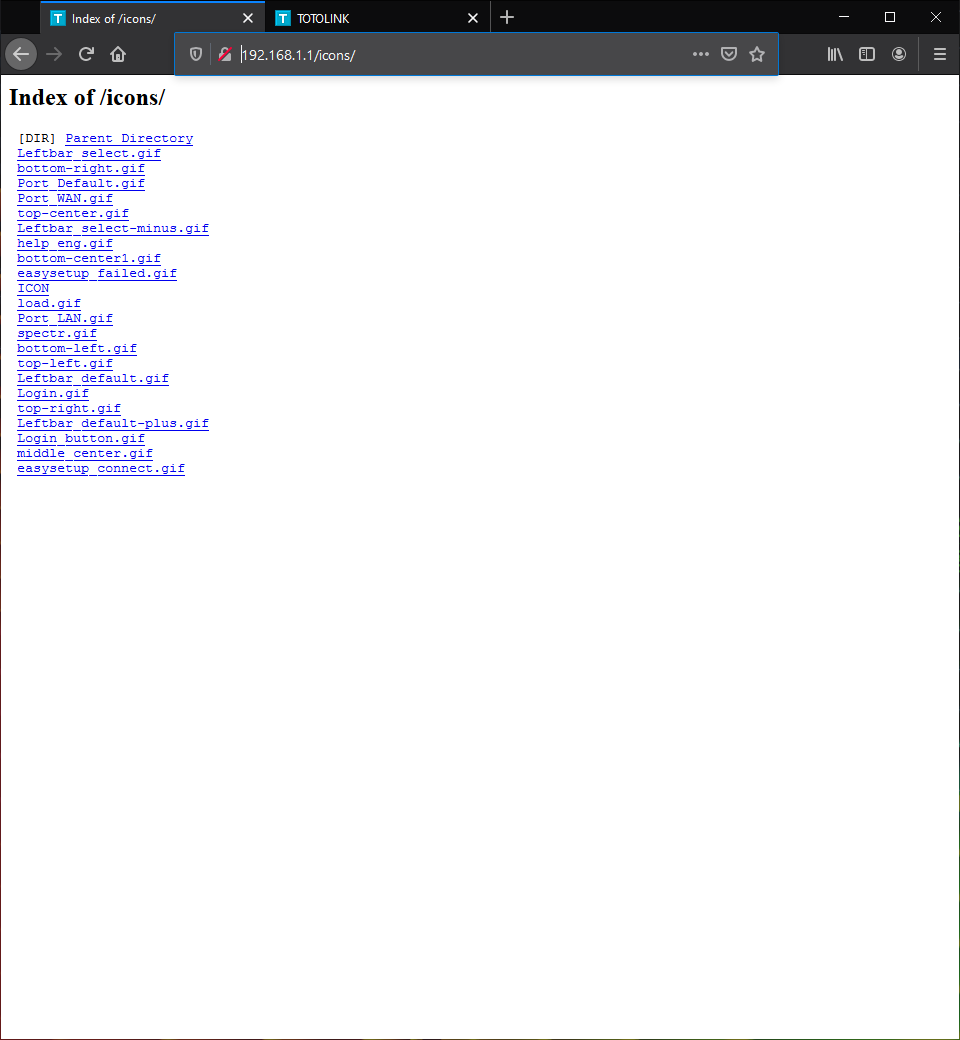 swzhouu/cve-2020-27368
Vulnerabilidad de Indexación de Directorios TOTOLINK-A702R-V1.0.0-B20161227.1023
 robertguetzkow/cve-2021-37740
PoC para la vulnerabilidad DoS CVE-2021-37740 en el firmware v3.0.3 de SCN-IP100.03 y SCN-IP000.03 de MDT. El error se ha corregido en el firmware…







