
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Una vulnerabilidad de inyección de comandos en la serie TP-Link WDR5620 hasta la versión 3.
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Inyección de Comandos Autenticada
 kyssk00l/cve-2024-40617
CVE-2024-40617 PoC del exploit
 nyameeeain/cve-2022-28171-poc
Exploit en Python para CVE-2022-28171 dirigido a dispositivos Hikvision Hybrid SAN, automatizando la inyección SQL ciega y la inyección de comandos…
 huangkey/cve-2018-9995_check
Detección masiva de cámaras de la serie DVR
 varangamin/cve-2017-6206
Se ha descubierto que el firmware de la serie de switches DGS-1510 Websmart tiene vulnerabilidades de seguridad. Las vulnerabilidades incluyen…
 leonardobg/cve-2022-24654
Exploit de prueba de concepto para la vulnerabilidad de cross-site scripting (XSS) almacenado autenticado en el firmware 74.19.10.21 de INTELBRAS ATA…
 krypton612/hikivision
Exploit para CVE-2017-7921 dirigido a cámaras IP Hikvision, que permite la extracción remota de credenciales y la toma de control del dispositivo…
 kienquoc102/cve-2017-8225
Herramienta de explotación para CVE-2017-8225 dirigida a cámaras IP. Escanea dispositivos vulnerables y realiza fuerza bruta de credenciales para…
 kh4sh3i/cve-2025-34152
Exploit PoC basado en Go para la ejecución remota de código no autenticada en repetidores Wi-Fi Shenzhen Aitemi M300. Incluye un escáner y no…
 gigachadusers/cve-2026-20169
Escáner de vulnerabilidades IoT nativo de Windows que descubre interfaces de administración expuestas, prueba credenciales predeterminadas y valida…
 kelvinwin10/cve-2017-7921-rewrite
simple reescritura de CVE-2017-7921 en python por mí. ¡solo con fines educativos!
 ajaymt6/ultramangaia
Un bypass de inicio de sesión (CVE-2019-18371) y una vulnerabilidad de inyección de comandos (CVE-2019-18370) en el router Xiaomi R3G hasta la versi…
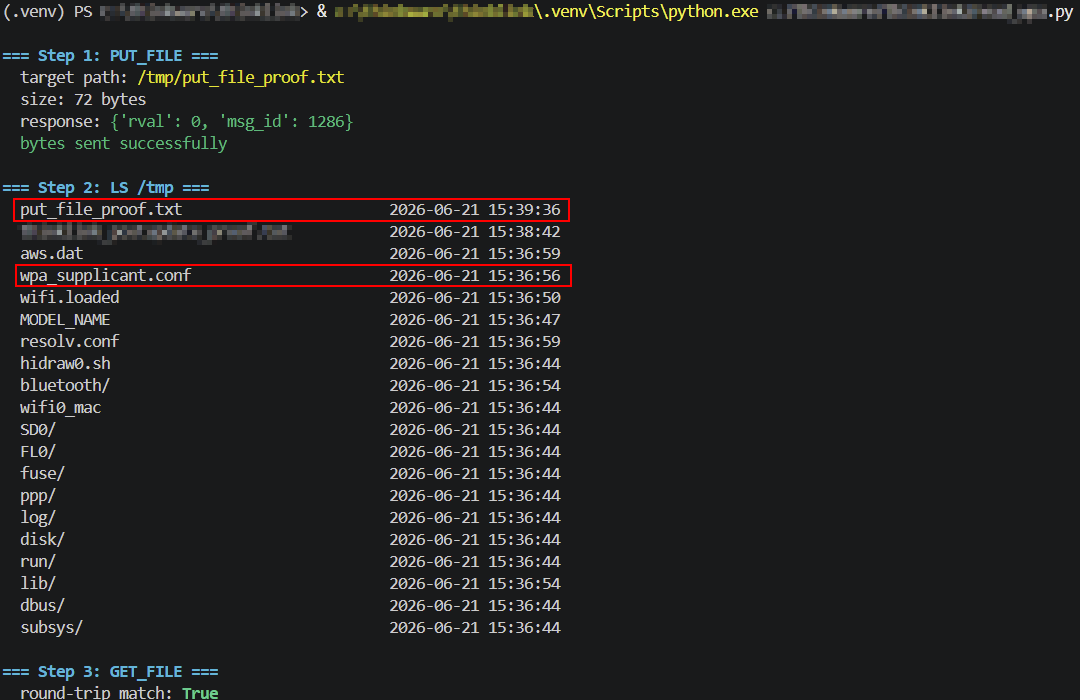 turretsec/disclosure-thinkware-u3000
Tres vulnerabilidades no autenticadas en el protocolo de control WiFi local de la dashcam Thinkware U3000: escritura arbitraria de archivos, lectura…
 0xkol/ripple20-digi-connect-exploit
Exploit de RCE para CVE-2020-11896 (vulnerabilidad de desbordamiento de montón IP-in-IP de Ripple20) dirigido a Digi Connect ME 9210
 majidmc2/cve-2023-40459
PoC de CVE-2023-40459 (DoS en ACEmanager)
 veygax/horizonstack
CVE-2026-43499 para Meta Quest








