
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit
 cve-search/cve-search
Base de datos local de vulnerabilidades CVE/CPE con búsqueda, clasificación, interfaz web y API para análisis y gestión de vulnerabilidades sin…
 intelowlproject/intelowl
Plataforma de inteligencia de amenazas escalable que enriquece observables y archivos utilizando más de 200 analizadores, con GUI integrada, API REST…
 ctrlaltint3l/intelligence
Repositorio centralizado para muestras de malware, inteligencia de amenazas, IOCs y registros de herramientas de seguridad para apoyar la…
 lukehebe/kql-hunting_and_detection-queries
Algunas de mis consultas de caza en KQL
 dnszlsk/muad-dib
Detección de amenazas en la cadena de suministro de npm/PyPI en tiempo real. Análisis de cadenas de comportamiento, escaneo de AST, fuentes de IOC y…
 basitsajidsoc/soc-investigation-cve-2024-49138
Informe de investigación y respuesta a incidentes para LetsDefend Alert SOC335 (explotación de CVE-2024-49138)
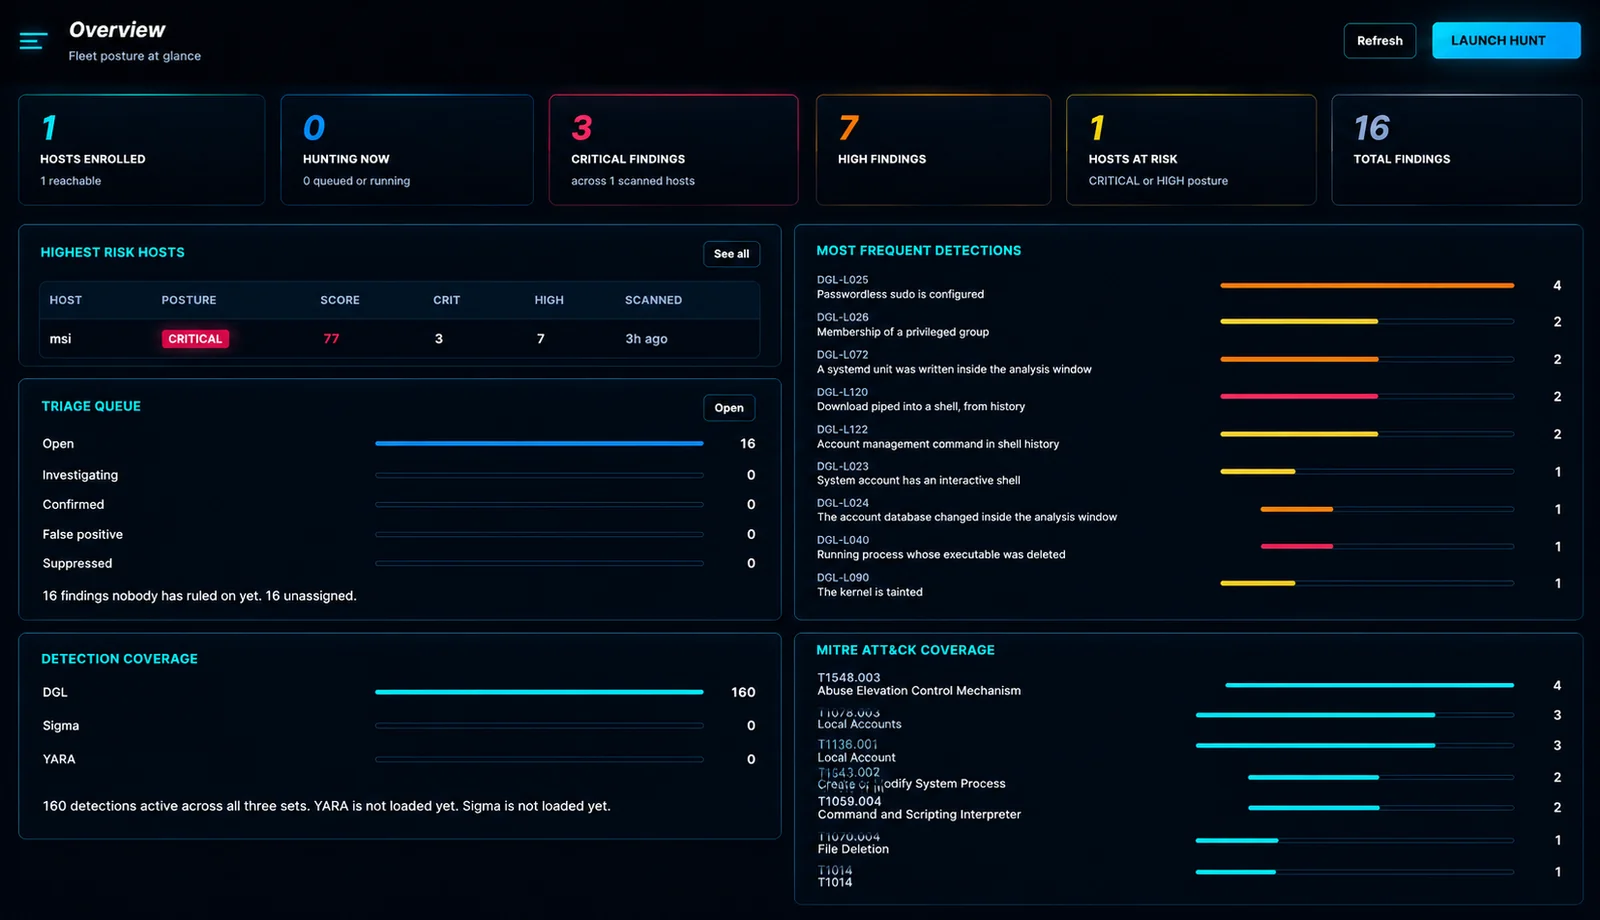 douglas-042/douglas-042-hq
Consola central para los recolectores de Douglas-042 HEADQUARTERS. Rastrea una flota, correlaciona resultados entre hosts y gestiona feeds de IOC y…
 securityronin/memory-forensic
Recorre cualquier volcado de memoria. Encuentra lo que está oculto. Forensia del kernel de Linux + Windows desde un único binario Rust estático — no…
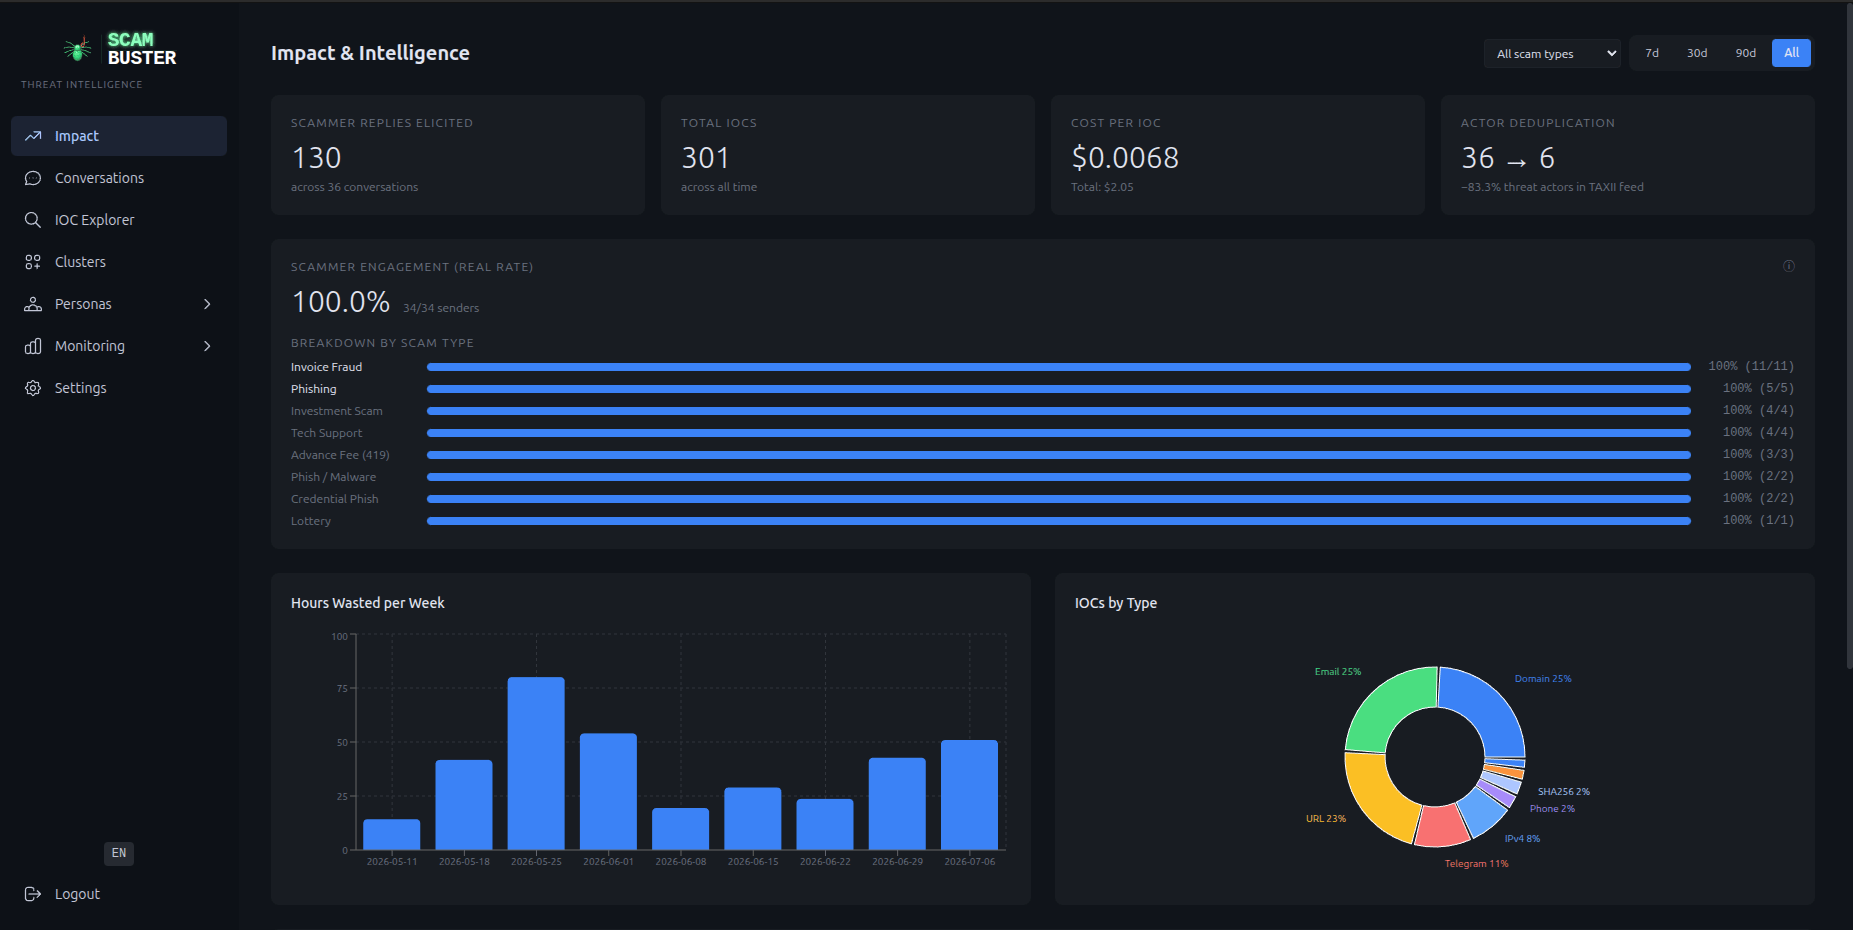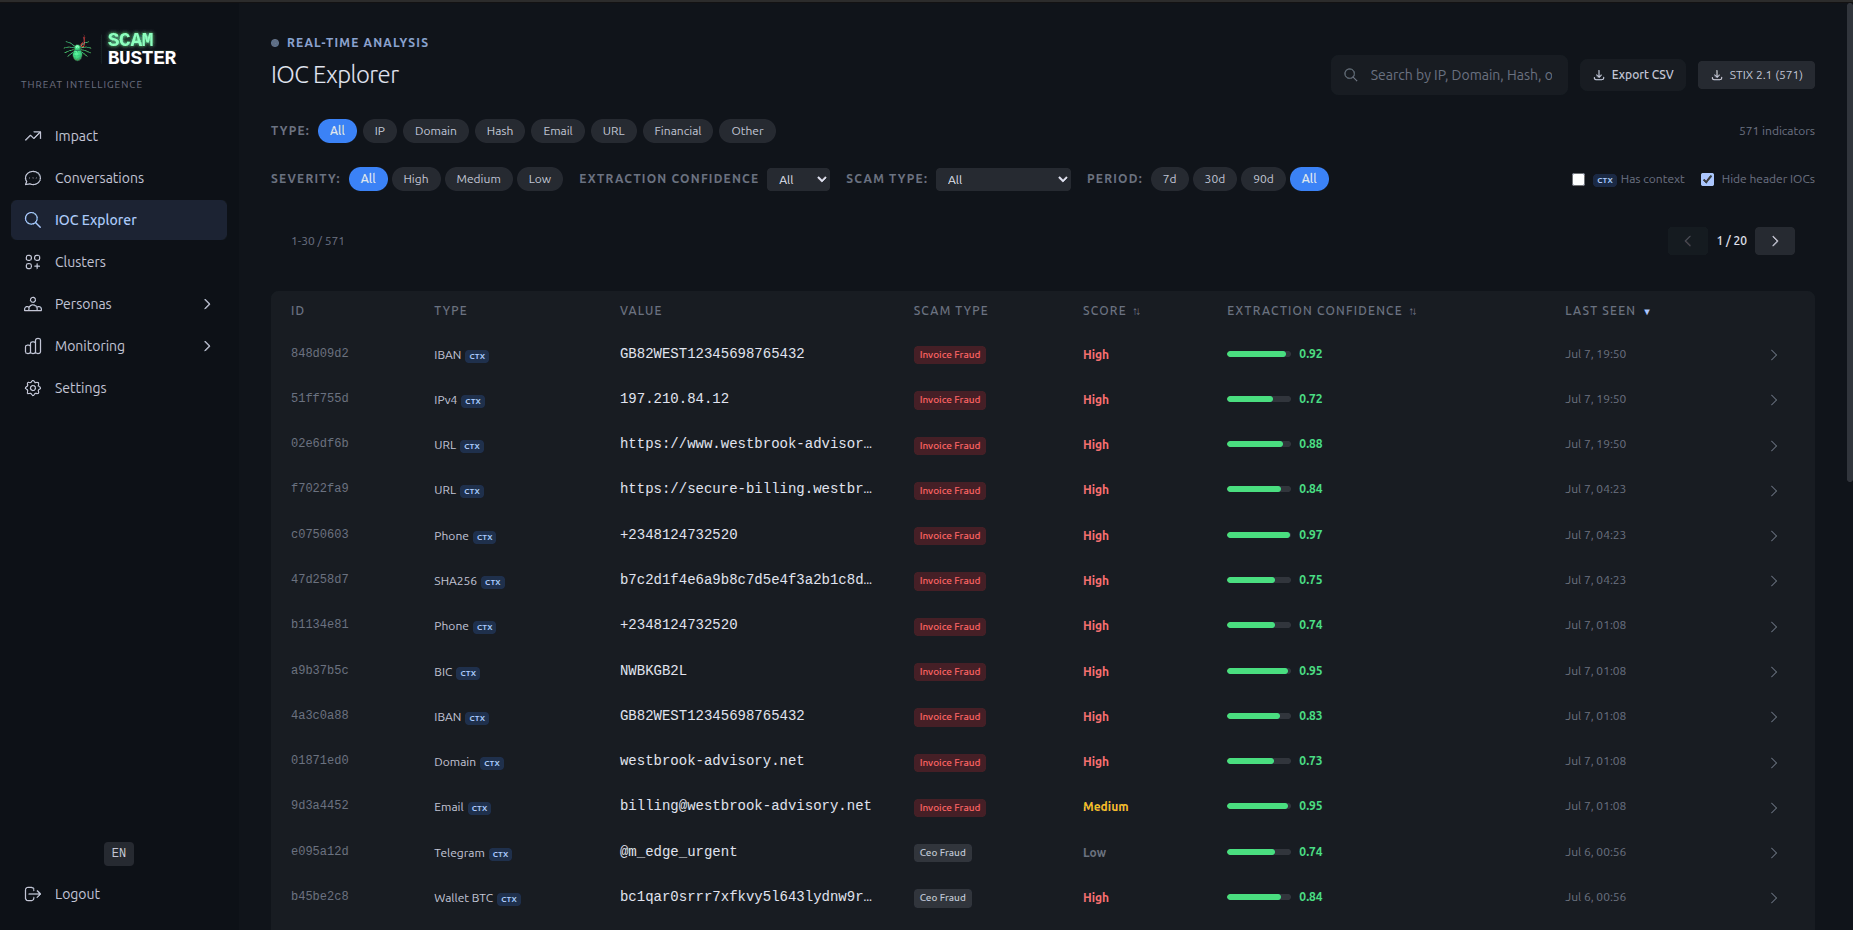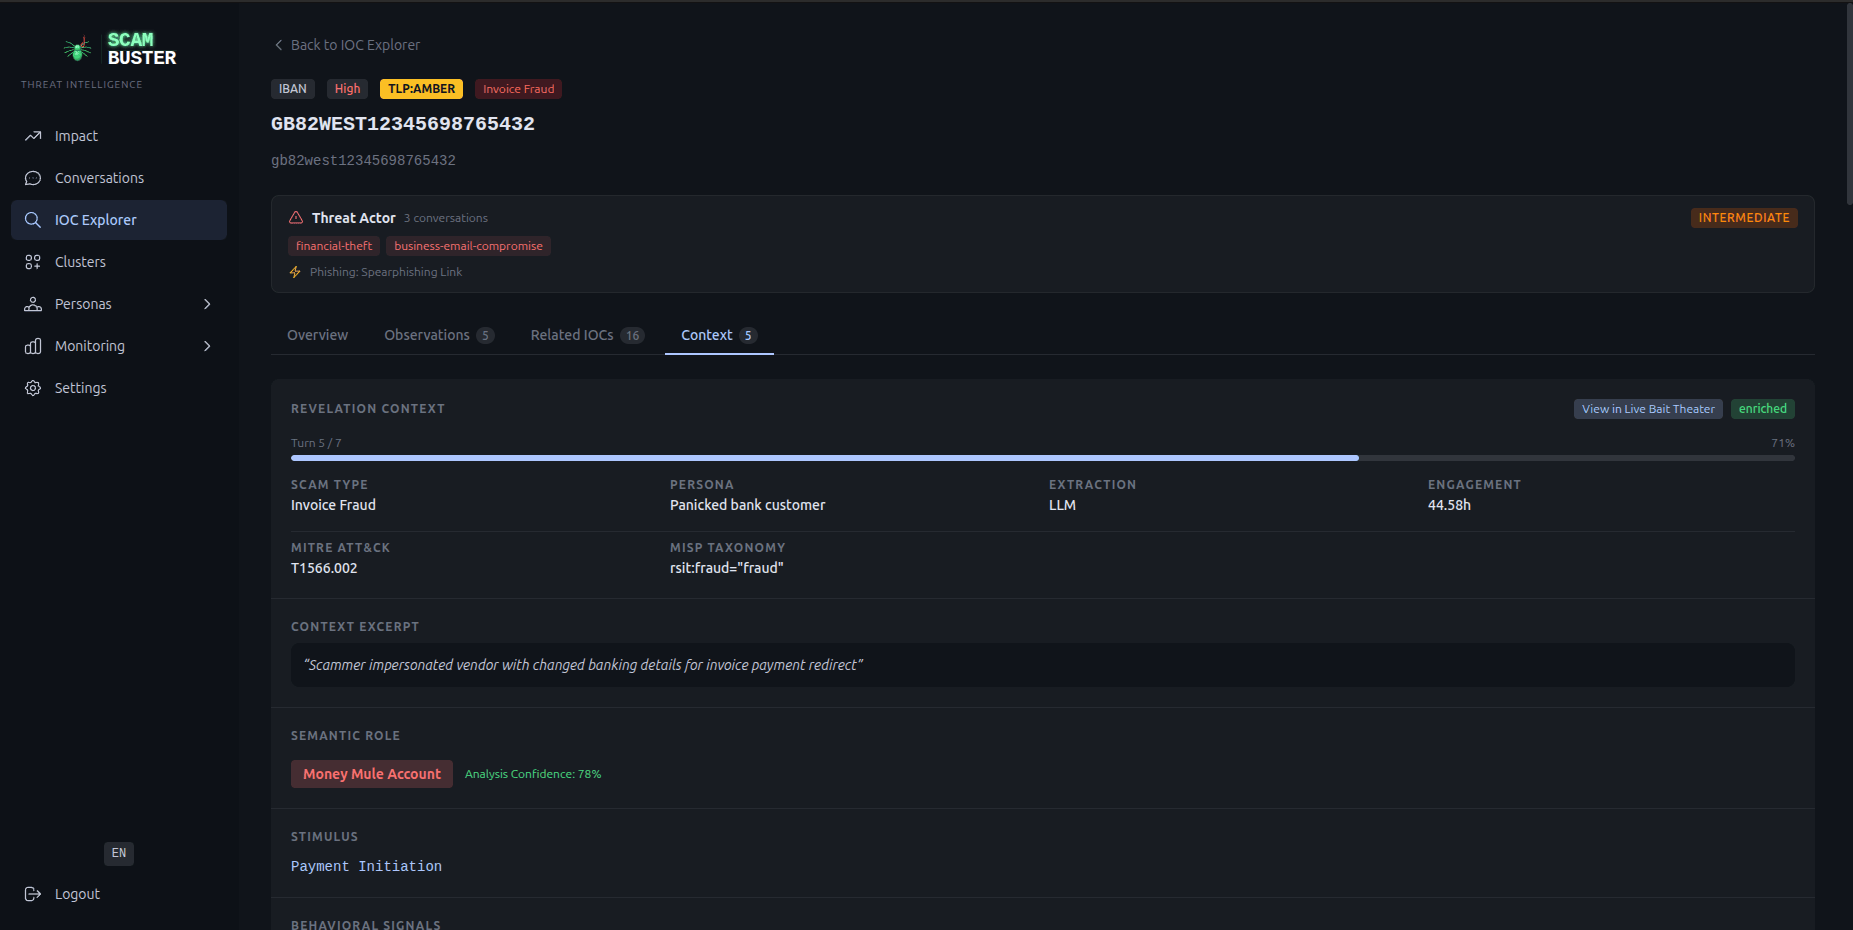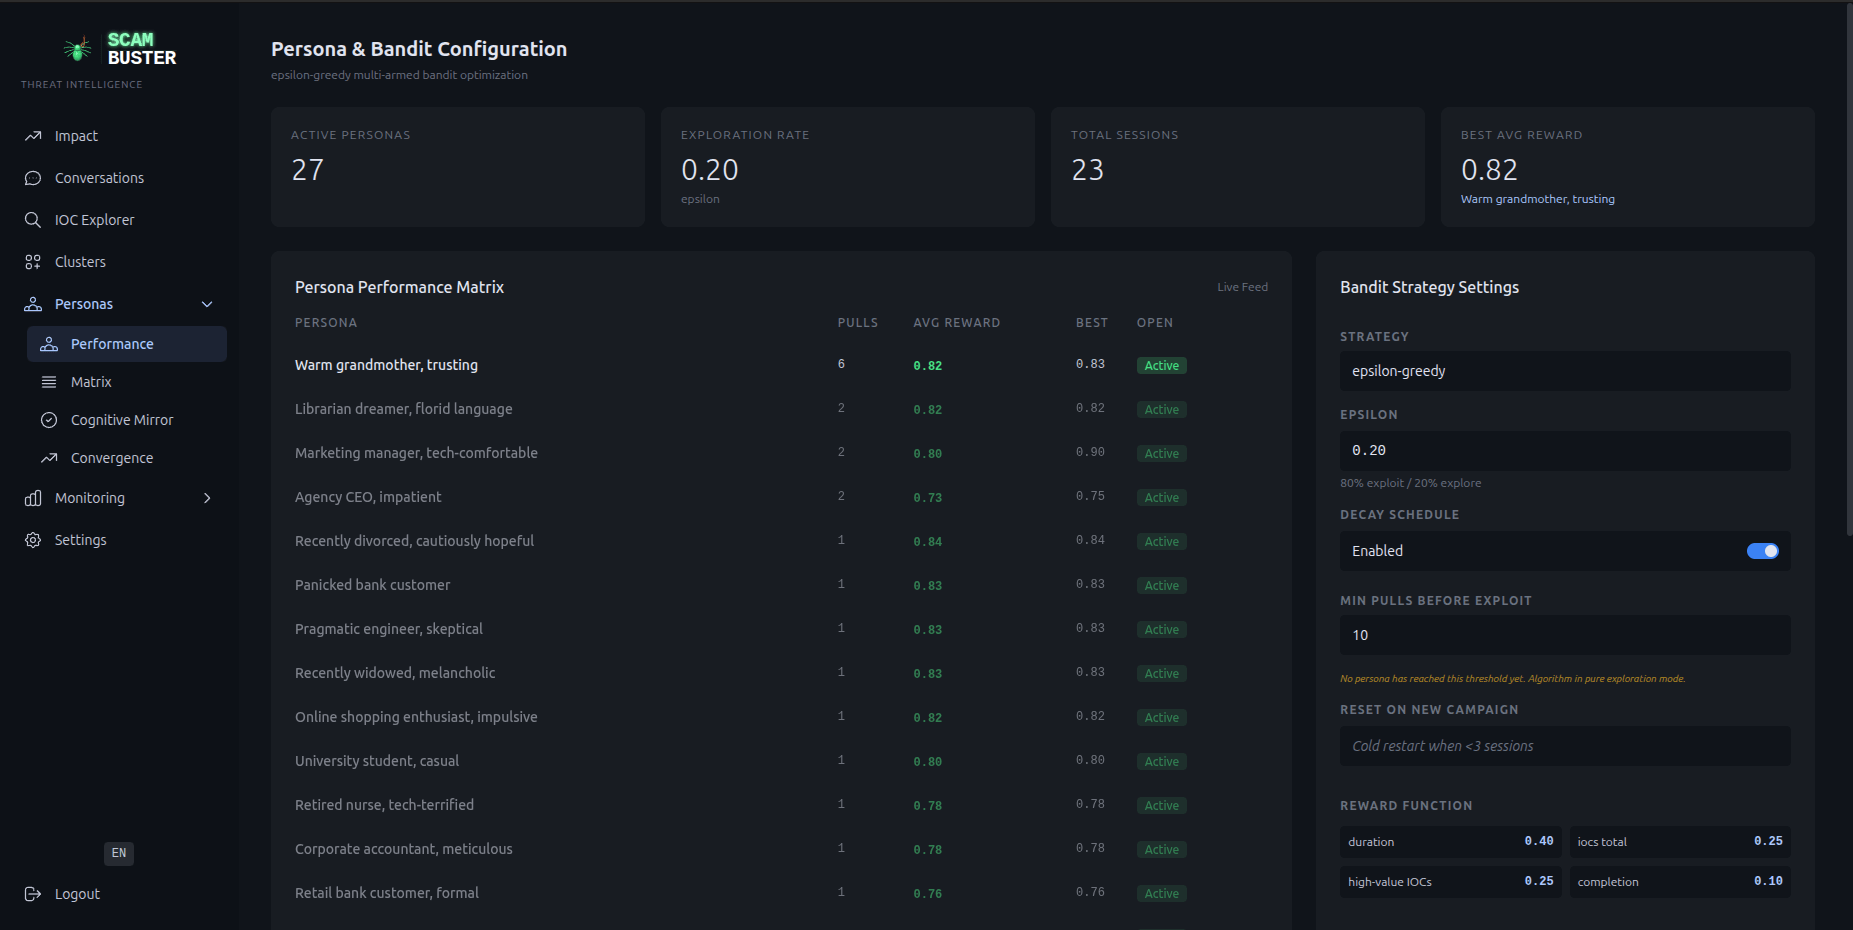 laugiov/scambuster
Laboratorio de investigación de inteligencia de amenazas e interacción defensiva. Convierte los correos de estafa entrantes en IOCs accionables…
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Auditor de seguridad PowerShell de solo lectura para endpoints y servidores Windows: verifica la configuración de Defender, el estado de parches, las…
 spectralzero/netscope
Plataforma de investigación y respuesta de red offline-first para Windows. Convierte una captura pcap o en vivo en un veredicto forense completo —…
 wiz-sec-public/wiz-research-iocs
Base de datos pública seleccionada de indicadores de compromiso recopilados por Wiz Research para flujos de trabajo de detección de amenazas, caza de…
 creamyg31337/ncentral-compromise-ioc-triage
Cazador de IoCs de post-explotación de solo lectura para endpoints de Windows de N-able N-central CVE-2026-18556/CVE-2026-18577
 paloaltonetworks/unit42-threat-intelligence-article-information
Este es el repositorio de indicadores de compromiso (IOCs) y otros datos para los artículos de inteligencia de amenazas publicados en el sitio web de…
 expel-io/expel-intel
Este es el hogar del Equipo de Inteligencia de Expel. Aquí compartiremos IOCs y otra información que no sea adecuada para incluir en otros medios o…
 0x0allenace/windows-malware-behavioral-analysis
Análisis de comportamiento de una muestra simulada de malware de Windows en múltiples etapas mediante FLARE-VM y REMnux. Investigación DFIR basada en…
 michael-kanda/wp2shell-ioc-scanner
Detecta cuentas de administrador ocultas en WordPress mediante indicadores configurables y heurísticas, y elimina las cuentas seleccionadas mediante…
 tracehound/tracehound
Controles de seguridad operacional con garantías forenses







