
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit

 mthcht/awesome-lists
Repositorio curado de feeds de inteligencia de amenazas, listas de IoC, reglas YARA y referencias de herramientas DFIR para detección y respuesta a…
 opencve/opencve
Agregar, filtrar y rastrear CVEs de múltiples fuentes con colaboración en equipo, paneles personalizados, alertas y análisis impulsado por IA para la…
 sigmahq/sigma
Repositorio principal de reglas Sigma
 st0rn/siglens
Kit de herramientas de análisis de artefactos de Windows que asigna detecciones de AV a offsets de PE, secciones, RVA/VA y cadenas, con YARA, AMSI,…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 soc-irdoc/irdoc-app
Plataforma de Documentación para Respuesta a Incidentes
 google/timesketch
Plataforma colaborativa de análisis de líneas de tiempo forenses para ingerir, buscar y anotar registros de eventos con el fin de apoyar la respuesta…
 sepinf-inc/iped
IPED Digital Forensic Tool. Es un software de código abierto que puede utilizarse para procesar y analizar evidencia digital, a menudo incautada en…
 adamwhitehat/judge-jury-and-executable
Una herramienta de análisis forense de sistemas de archivos y caza de amenazas. Escanea sistemas de archivos a nivel de MFT y SO y almacena datos en…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Análisis técnico, writeup y reglas YARA para una campaña de DLL Sideloading disfrazada de HWMonitor
 ethan-andrews/exploitarium-detections
Reglas de detección KQL para Microsoft Sentinel y Defender XDR que cubren la divulgación anónima bikini/exploitarium — un archivo de investigación…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Guía paso a paso para analistas del SOC para investigar y remediar CVE-2024-3400 (inyección de comandos en PAN-OS). Cubre detección, análisis de…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
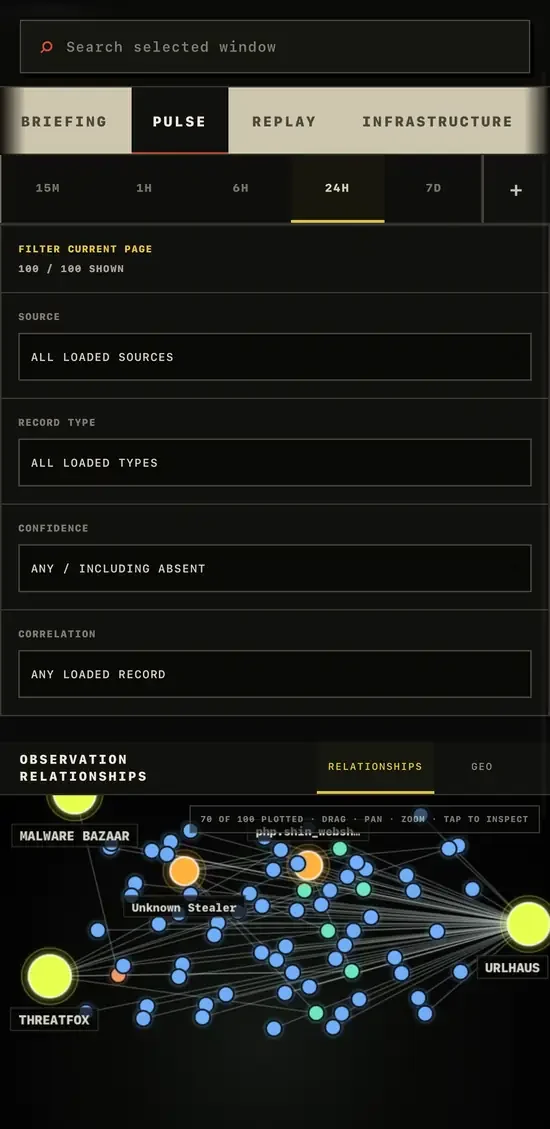
 gnomeman/badbanana-threat-observatory
Observatorio de inteligencia de amenazas que agrega fuentes de CISA KEV, ThreatFox, URLhaus y MalwareBazaar con búsqueda, seguimiento de cambios y…
 alex-cart/leaf
Marco de adquisición de evidencias de Linux
 mceeomoba/apex-kev-change-desk
Comparación offline de instantáneas de CISA KEV para la revisión de cambios a nivel de campo. Prototipo gratuito, no es una evaluación de seguridad.…
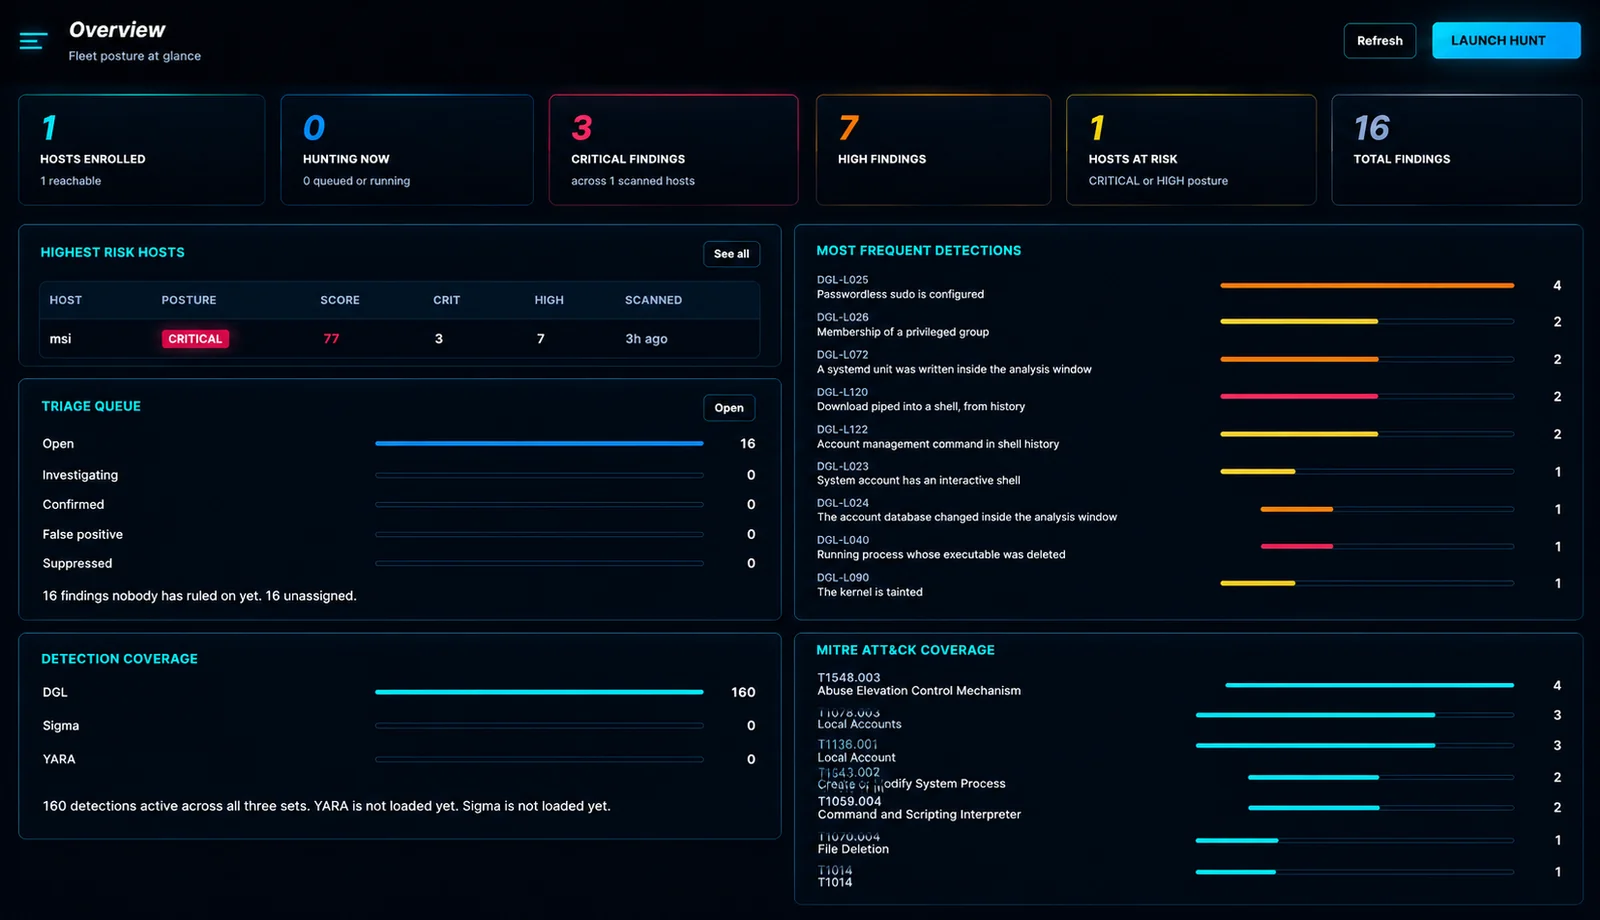 douglas-042/douglas-042-hq
Consola central para los recolectores de Douglas-042 HEADQUARTERS. Rastrea una flota, correlaciona resultados entre hosts y gestiona feeds de IOC y…







