
 #1
Herramientas de propósito general para recopilar diversos tipos de información sobre objetivos.
Recomendado por Kitploit
 quantika14/osint-suite-tools
Repositorio del conjunto de herramientas para hacer OSINT y SOCMINT con Dante's Gates Minimal Version.
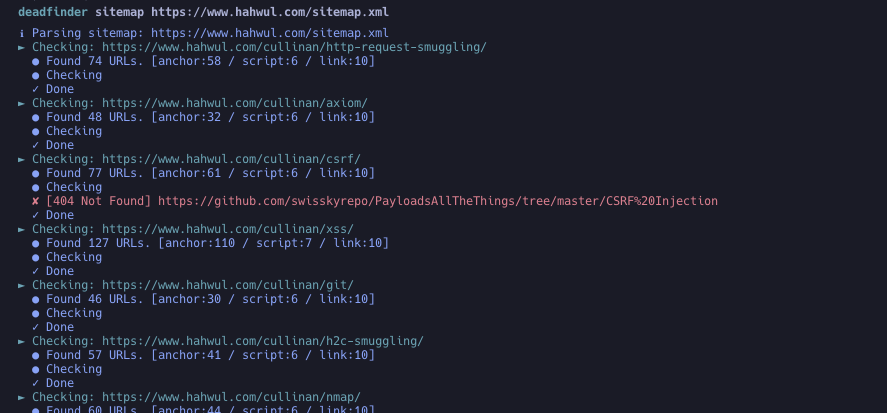 hahwul/deadfinder
Herramienta CLI rápida para escanear sitios web, mapas del sitio y listas de URL en busca de enlaces rotos, con trabajadores concurrentes, informes…
 andromeda1957/netpwn
Herramienta diseñada para automatizar tareas de pentesting.
 tismayil/ohmybackup
Escanear directorios de copia de seguridad de la víctima y archivos de copia de seguridad
 ebryx/gitdump
Una herramienta de pentesting que extrae el código fuente de .git incluso cuando el directory traversal está deshabilitado.
 b3rito/peeko
peeko – C2 XSS basado en navegador para exploración sigilosa de redes internas a través de un navegador infectado.
 projectdiscovery/useragent
Lista curada de User Agents categorizados
 shivamrai2003/reconky-automated_bash_script
Reconky es un excelente script bash de Content Discovery para cazadores de bug bounty que automatiza muchas tareas y está organizado de manera…
 luemmelsec/apex
Marco de post-explotación de Azure
 whxitte/white-deface
Esta es una herramienta sencilla de Python para desfigurar automáticamente sitios web vulnerables de WebDAV.
 0xshe/fuck-cdn
Habilidad automatizada de descubrimiento de IP de origen de CDN para Claude Code que ejecuta más de 40 métodos OSINT priorizados, valida candidatos…
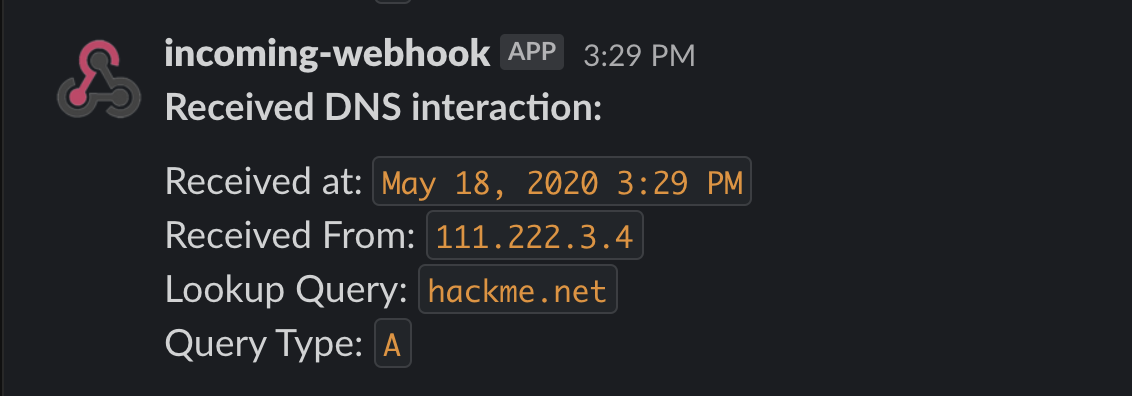 allyomalley/dnsobserver
Un práctico servicio DNS escrito en Go para ayudar en la detección de varios tipos de vulnerabilidades ciegas. Monitorea el servidor de un pentester…
 tothi/servicedetector
Detectar si un servicio está instalado (a ciegas) y/o en ejecución (si expone named pipes) en una máquina remota sin usar privilegios de…
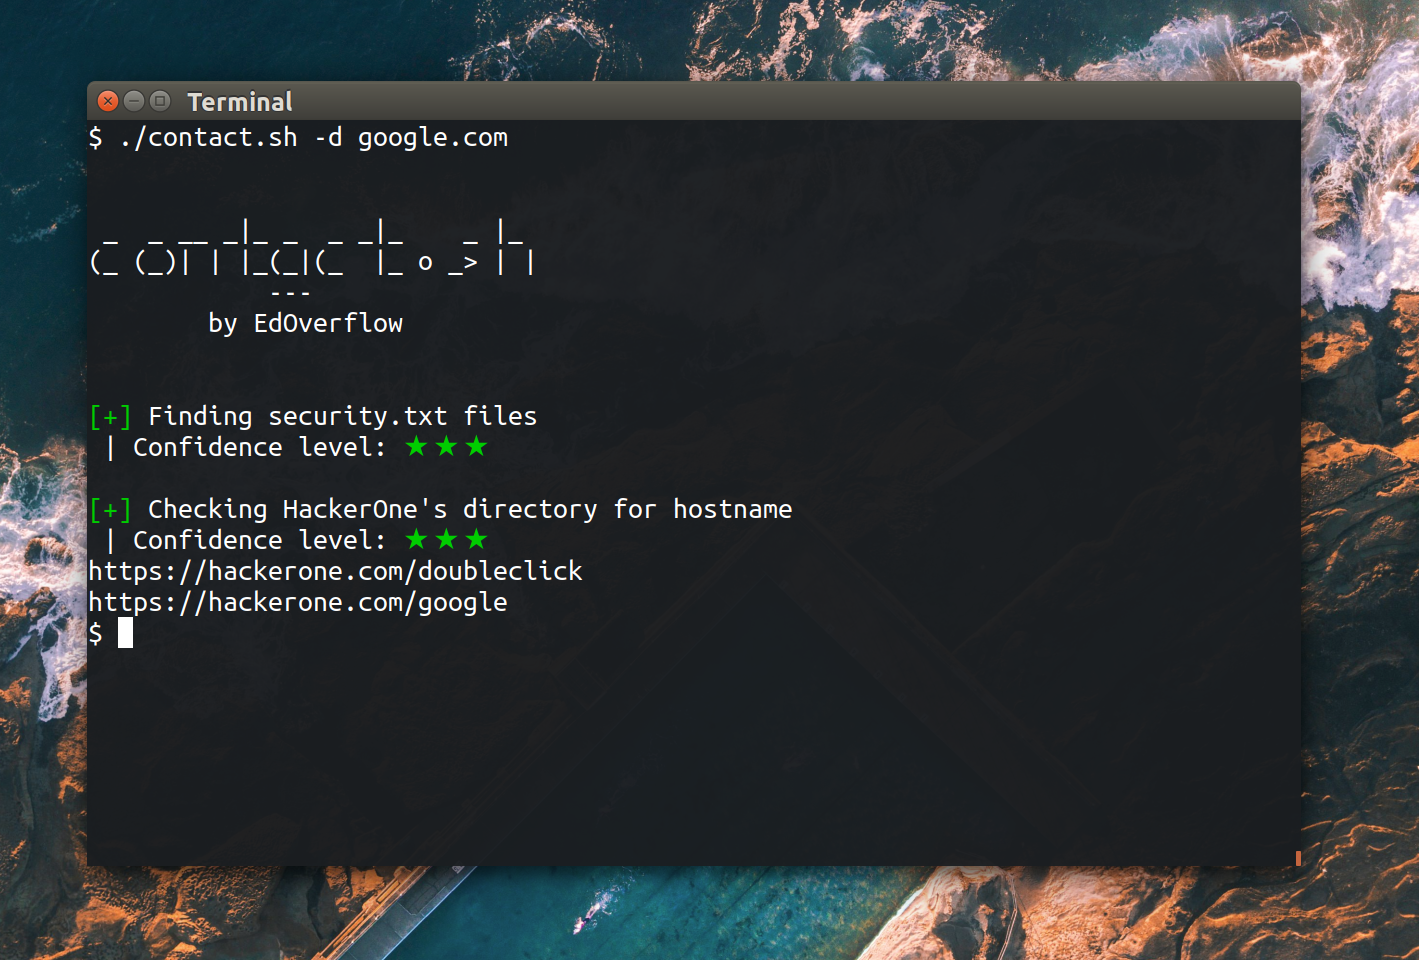 edoverflow/contact.sh
Una herramienta OSINT para encontrar contactos con el fin de reportar vulnerabilidades de seguridad.
 codingo/dorky
Una herramienta para realizar rápidamente búsquedas de palabras clave en GitLab y GitHub para OSINT y reconocimiento de bug bounty.
 ctxis/snitchdns
Servidor DNS basado en base de datos con interfaz web
 daffainfo/oneliner-bugbounty
Una colección de scripts de una línea para bug bounty
 nvisosecurity/pycobalthound
pyCobaltHound es una extensión de script Aggressor para Cobalt Strike que tiene como objetivo proporcionar una integración profunda entre Cobalt…








