
 #1
Herramientas para evadir Sistemas de Detección y Prevención de Intrusiones (IDS/IPS) y controles de seguridad de red.
Recomendado por Kitploit
 beetlechunks/redsails
RedSails es un proyecto de post-explotación basado en Python diseñado para eludir la monitorización y el registro de seguridad basados en el host.…
 saadahla/d1rkldr
Shellcode Loader con implementación de syscall dinámica indirecta, shellcode en formato MAC, resolución de API desde PEB, llamada a syscall y…
 infobyte/spoilerwall
Spoilerwall introduce un concepto completamente nuevo en el campo del endurecimiento de redes. ¡Evita ser escaneado estropeando películas en todos…
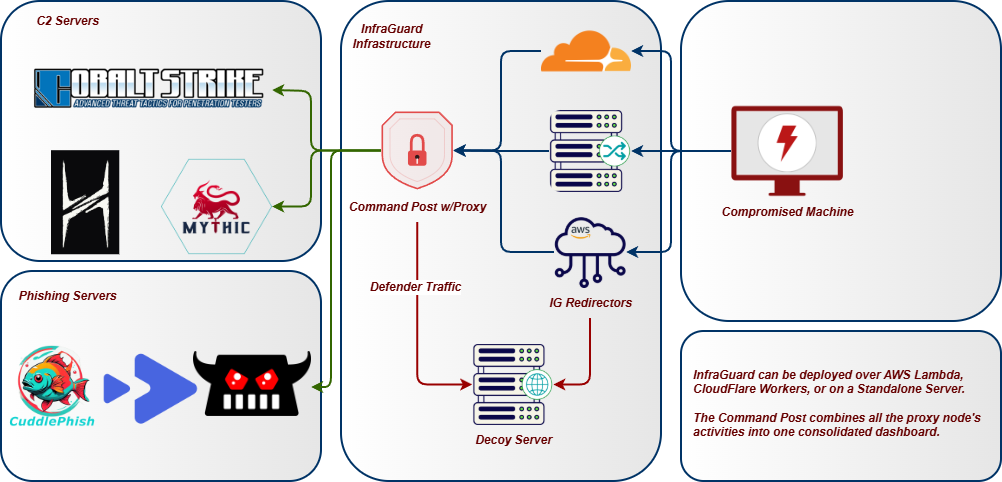 whispergate/infraguard
InfraGuard es un Proxy y Gestor de Redirección de Comando y Control que protege tu Infraestructura de Red Team contra la atribución de amenazas.
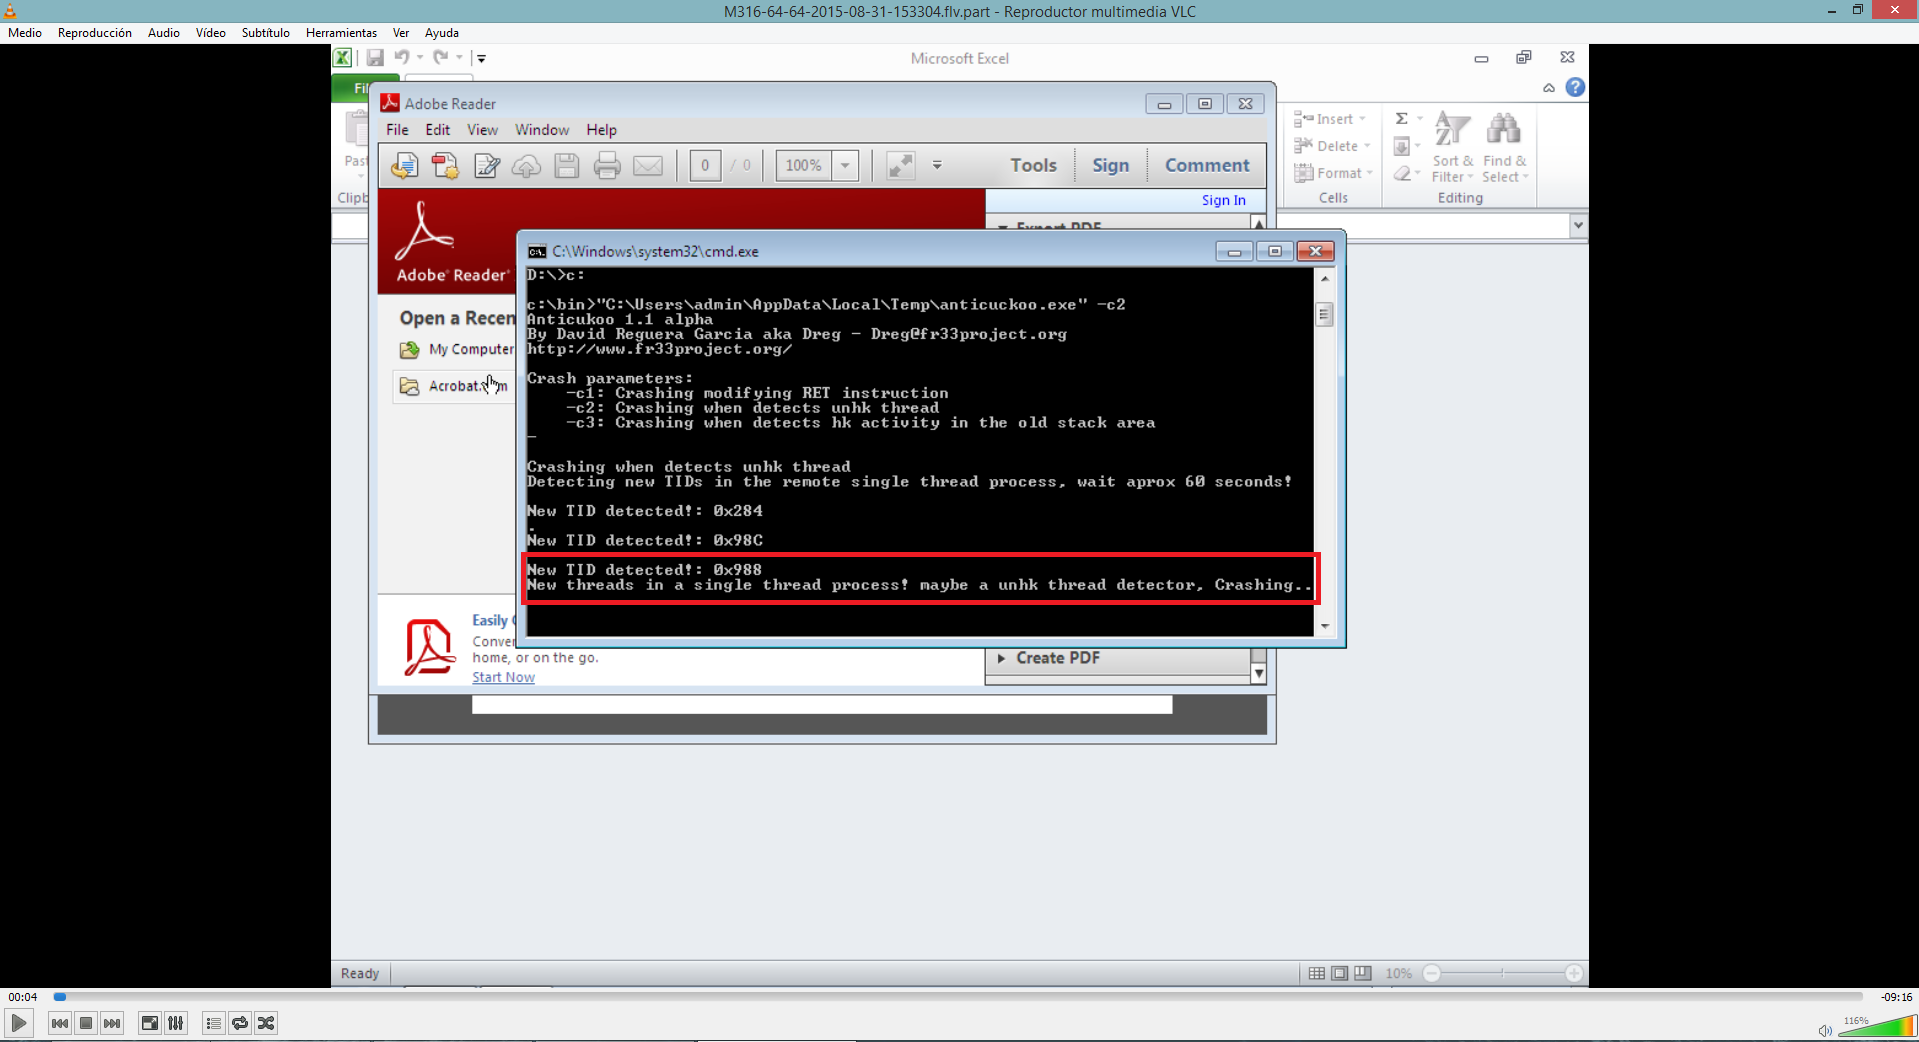 therealdreg/anticuckoo
Una herramienta para detectar y hacer fallar Cuckoo Sandbox
 twosevenonet/injectsetconsole
Prueba de concepto para la inyección de código en procesos sin usar WriteProcessMemory
 4w4k3/insanity-framework
Generar cargas útiles y controlar máquinas remotas. [Discontinued]
 nccgroup/metasploitavevasion
Herramienta de evasión de antivirus para Metasploit
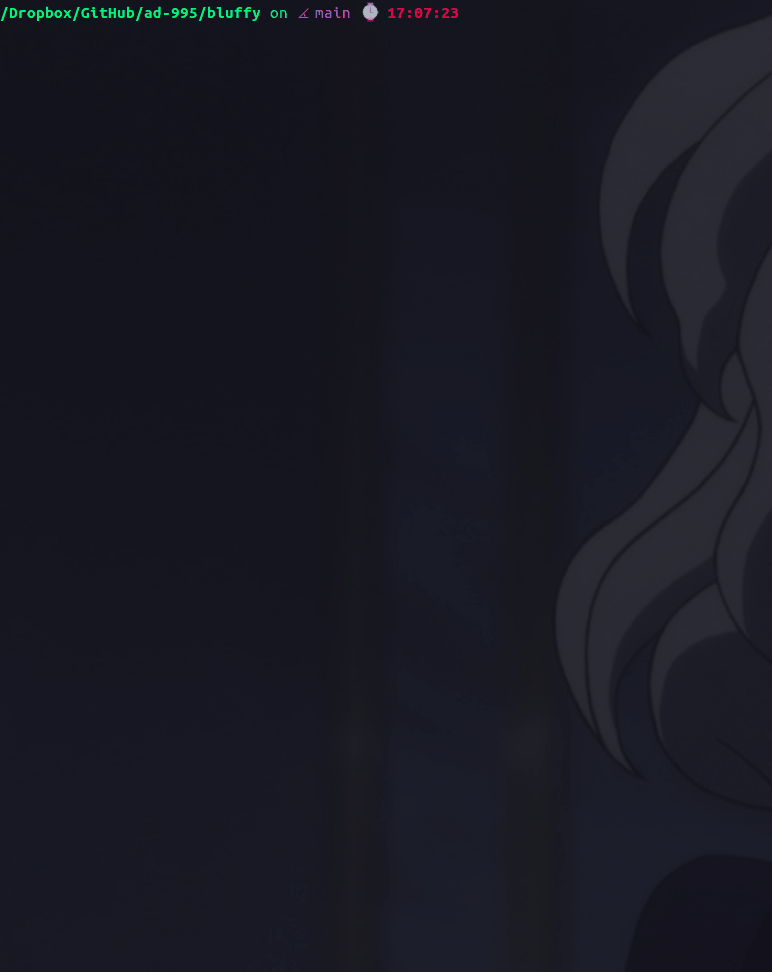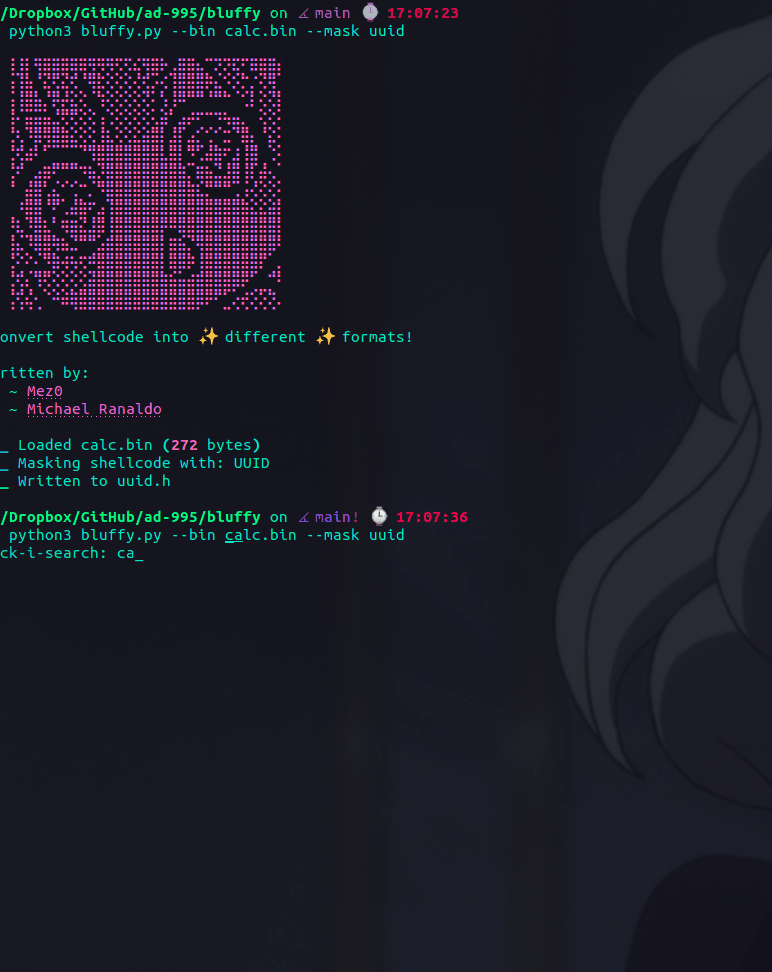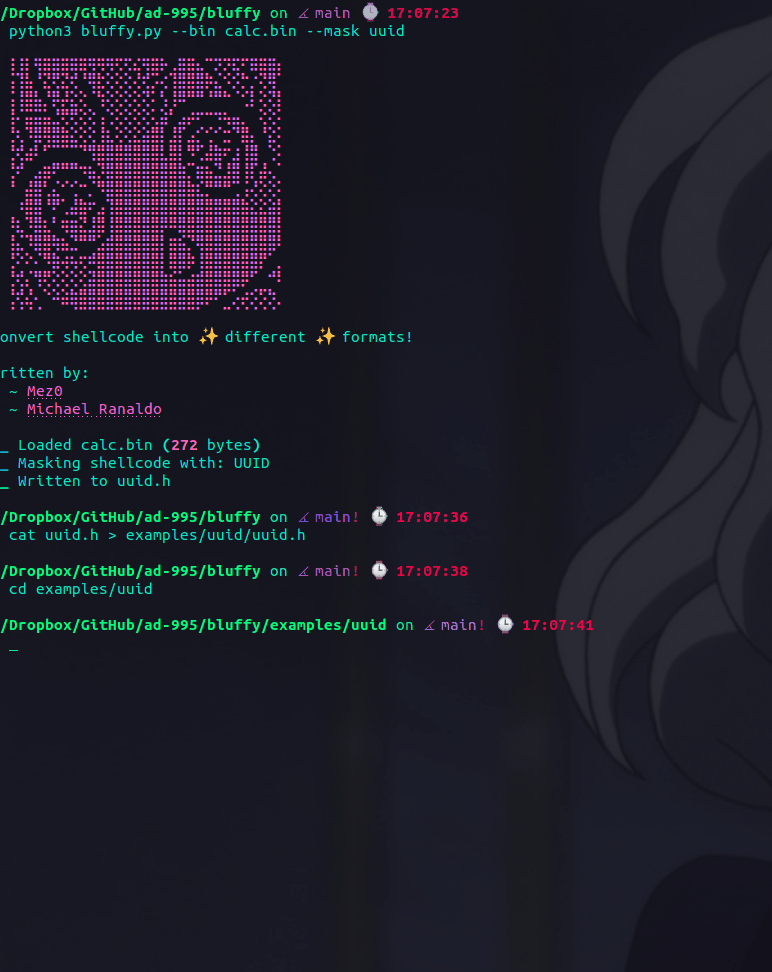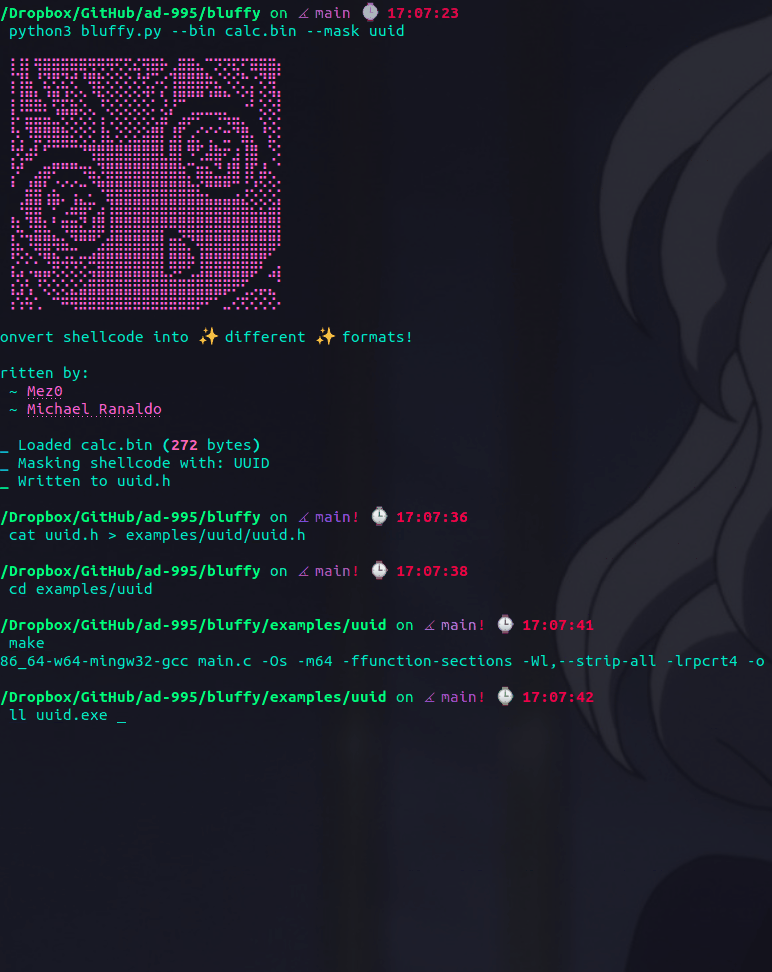 preemptdev/bluffy
Convierte shellcode en :sparkles: diferentes :sparkles: formatos!
 lepotekil/msfmania
Herramientas de evasión de AV en Python
 daem0nc0re/atomicsyscall
Herramientas y PoCs para la investigación de syscalls de Windows.
 senzee1984/amsi_bypass_in_2023
Un payload de bypass de AMSI que funciona en Windows 11
 initstring/evil-ssdp
Suplanta respuestas SSDP y crea dispositivos UPnP falsos para phishing de credenciales y desafío/respuesta NetNTLM.
 klezvirus/driverjack
Secuestrando servicios de controladores válidos para cargar controladores arbitrarios (firmados) abusando de enlaces simbólicos nativos y rutas NT.
 0xdea/blindsight
Herramienta de red team para volcar la memoria de LSASS, evadiendo contramedidas básicas.
 codextf2/burp2malleable
Utilidad rápida de Python que escribí para convertir solicitudes HTTP de Burp Suite en perfiles Malleable C2 de Cobalt Strike.
 depthsecurity/relayking-depth
Domina el dominio. Transmite a la realeza.
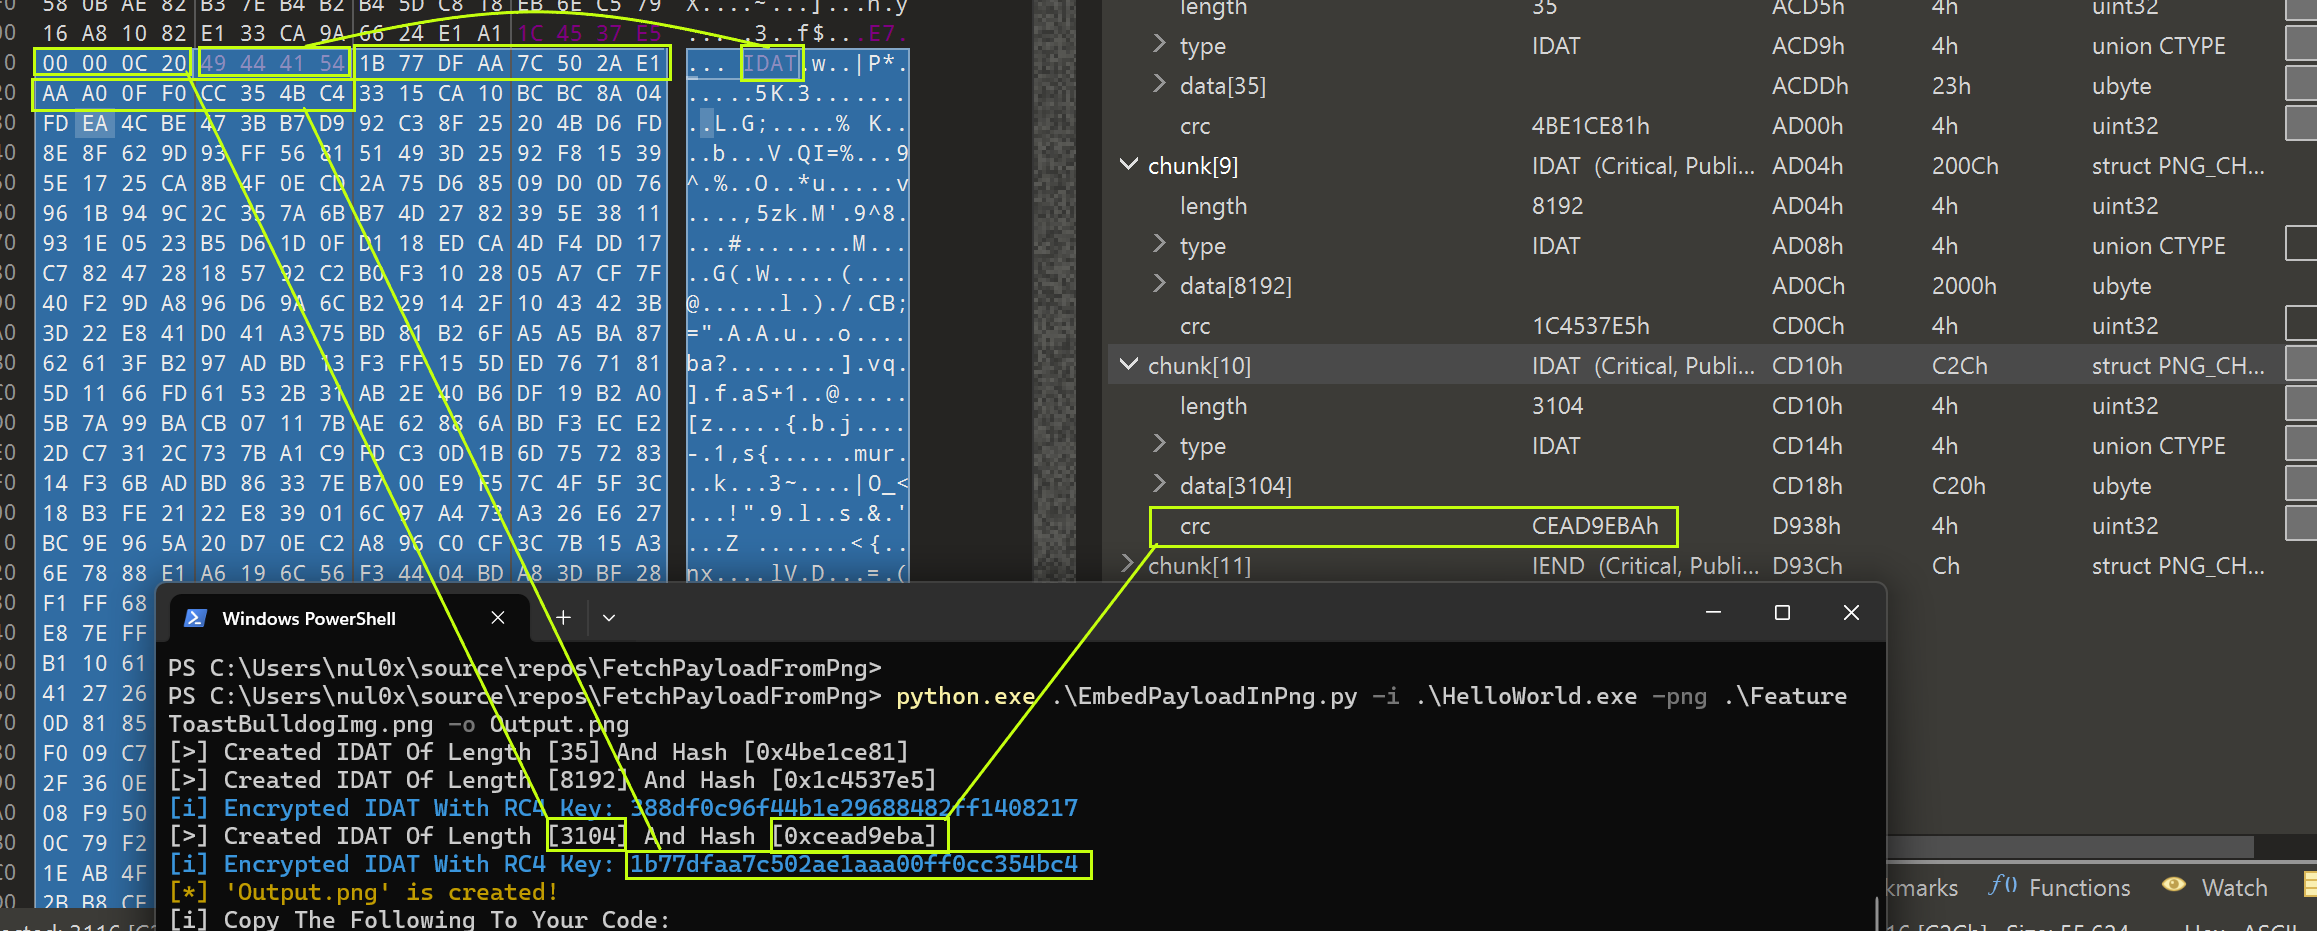 maldev-academy/embedpayloadinpng
Incrustar un payload dentro de un archivo PNG








