
 #1
Herramientas para evadir Sistemas de Detección y Prevención de Intrusiones (IDS/IPS) y controles de seguridad de red.
Recomendado por Kitploit

 antisurveillanceagency/shadownet
ShadowNet es un protocolo de enrutamiento anónimo que obliga a todas las conexiones (a nivel de sistema) a pasar a través de Tor mientras implementa…
 nicocha30/ligolo-ng
Una herramienta de túneles/pivoting avanzada, pero simple, que utiliza una interfaz TUN.
 weedhashpeddler/rc4decryption
Abusa del LOLBin tlscsp.dll firmado por Microsoft para ejecutar cifrado/descifrado RC4 mediante LsCsp_EncryptHwid, parcheando la clave hardcodeada en…
 ymsniper/kto
Herramienta automatizada de desautenticación Wi-Fi que escanea continuamente clientes en un SSID objetivo y expulsa dispositivos no incluidos en la…
 danthegoodman1/netfence
Como Envoy xDS, pero para filtros eBPF
 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM proxy que convierte SOCKS4/SOCKS5 en proxy HTTP/HTTPS/HTTP2/HTTP3 con redirección transparente TCP/UDP, suplantación ARP/NDP/DNS, rastreo de…
 4n4s4zi/tfo-connect-bypass
Uso de TCP Fast Open para eludir reglas de red basadas en syscalls (PoC de CVE-2026-63828/CVE-2026-72243)
 davidsonrafaelk/evillimiter
Herramienta que monitorea, analiza y limita el ancho de banda de los dispositivos en la red local sin acceso administrativo.
 cifertech/esp32-div
ESP32DIV es un kit de herramientas inalámbrico multifunción de ataque y defensa impulsado por un ESP32.
 iamsopotatoe-coder/tinyload
Empaquetador y cifrador de PE x64 de Windows de código abierto. Comprime y cifra ejecutables con una máquina virtual personalizada en un stub…
 drk1wi/portspoof
Emula puertos abiertos y firmas de servicios en los 65535 puertos TCP para ralentizar el reconocimiento, confundir a los escáneres y malgastar los…
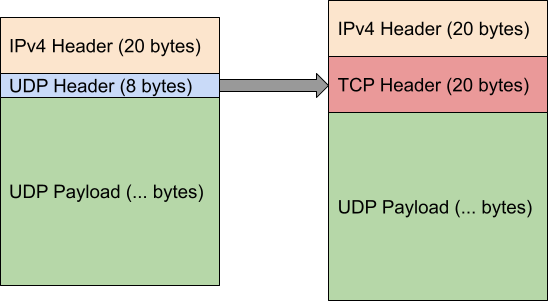 dndx/phantun
Transforma flujos UDP en flujos TCP (falsos) que pueden atravesar firewalls/NATs de Layer 3 & Layer 4 (NAPT).

 jvoisin/snuffleupagus
Módulo de seguridad para php7 y php8: eliminando clases de bugs y aplicando parches virtuales al resto. https://snuffleupagus.rtfd.io
 whispergate/lldp
Perfil C2 para Mythic que tuneliza tráfico de agente cifrado de igual a igual a través de TLVs específicos de la organización de LLDP IEEE 802.1AB…
 blacksnufkin/byovd
Casos de uso de investigación BYOVD que presentan metodología de descubrimiento de controladores vulnerables e ingeniería inversa. (CVE-2025-52915,…
 1neptune/shieldbreak
Prueba de concepto de 0day para Windows Defender que demuestra una omisión de parche para CVE-2026-69414, dirigida a Windows 11 25H2 y Server 2025…
 cenobyte-vincit/dyen
Cargador de dylibs Mach-O en memoria para Python estándar de macOS; descifra, mapea y ejecuta payloads sin usar dlopen ni escribir en disco, con…
 cenobyte-vincit/memdumper
Abusa de los entitlements de depurador de macOS y de DYLD_INSERT_LIBRARIES para volcar o buscar la memoria de un proceso en ejecución mientras…







