#1
Herramientas para gestionar el ciclo de vida del usuario, aprovisionamiento, desaprovisionamiento y directorios.
Recomendado por Kitploit

 sigstore/root-signing
Mantiene el repositorio TUF que entrega de forma segura la raíz de confianza de Sigstore (trusted_root.json) a los clientes, utilizando firma por…

 roccoammon/active-directory-health-check
Herramienta GUI de PowerShell que ejecuta 54 comprobaciones de seguridad y buenas prácticas contra Active Directory, señalando Kerberoasting, DCSync,…
 abraxas/nextcloud-webhook-tokenneeded
Nextcloud 35.0.0 — un administrador de Webhooks delegado puede generar una contraseña de aplicación de administrador de 1h mediante webhook update…
 vighnesh91/cloudgarrison
Banco de trabajo de postura multicloud basado en navegador y sin conexión que simula rutas de ataque, audita el cumplimiento de IaC, analiza gráficos…
 kypvas/ad_attack_architecture
Mapa de Arquitectura de Ataque a Active Directory Referencia Integral de Pentest — Del Reconocimiento al Dominio Total
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
 foxboron/attezt
Un servidor CA TPM device-attest-01 de código abierto
 renich/genclave
Enclave de identidad criptográfica centralizada con respaldo de hardware TPM 2.0 y puente multiprotocolo para Linux (FIDO2/CTAP2 WebAuthn Passkeys,…
 emrekybs/socmintelligence
Un framework modular de OSINT y SOCMINT para inteligencia de redes sociales, investigación y análisis de datos públicos.
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…
 synacktiv/aadoutsider-py
Reescritura en Python3 de las funciones de AsOutsider de AADInternals
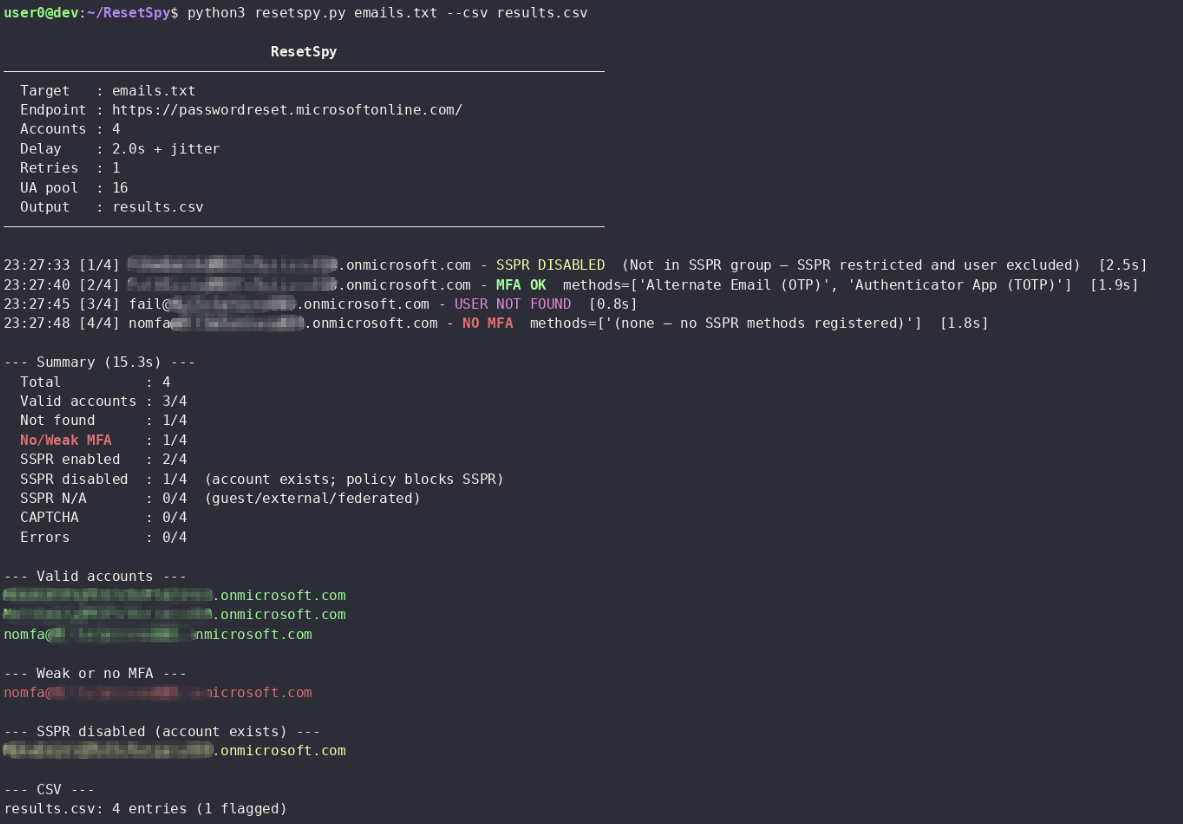 mlcsec/resetspy
Enumerar cuentas de usuario y métodos de autenticación registrados a través del portal de restablecimiento de contraseña de autoservicio (SSPR) de…
 muhammedhussein17/keycloak
Investigación de seguridad que revela CVE-2026-9794, una falla de enumeración de ID de cliente no autenticado en Keycloak SAML ECP mediante…
 tori-tech/mandating-honeypots-project
Este repositorio realiza auditorías de seguridad en sistemas de verificación de identidad digital, identifica vulnerabilidades mediante whitepapers y…
 dirkjanm/askwam
Solicita tokens de Entra ID al Administrador de cuentas web (WAM)
 brainbob/cve-2026-76578
Prueba de concepto de exploit para CVE-2026-76578 y CVE-2026-76560, encadenando un LDAP ADD anónimo con un bypass de SELFDN en 389-ds para obtener…
 ory/hydra
Proveedor certificado OpenID de OAuth 2.0 y OpenID Connect para la emisión de tokens, gestión de clientes, JWKS y orquestación del flujo de inicio de…