
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 aaravmaloo/apm
Un gestor de contraseñas local para todos
 blipzip/cve-2022-31692
Un proyecto que demuestra una aplicación vulnerable a la omisión de autorización de Spring Security CVE-2022-31692
 logisek/huntcyberark
Auditoría de seguridad de CyberArk
 tech4242/aquaman
🔱 El único proxy de credenciales independiente para agentes de IA: aislamiento de «trae tu propia bóveda» y políticas de solicitud de mínimo…
 makerchecker/makerchecker
Puerta de enlace de seguridad de código abierto y escáner estático para agentes de IA. Implementa control de acceso basado en roles (RBAC),…
 6mile/gimmepatz
Herramienta de reconocimiento de tokens de acceso personal (PAT) para cazadores de bug bounty, pentesters y equipos rojos
 fengwenhua/cve-2021-37580
PoC de CVE-2021-37580
 k4ptor/cve-2023-22515
Script de explotación de adición no autorizada de usuario administrador en Confluence
 stuub/rcity-cve-2024-27198
CVE-2024-27198 y CVE-2024-27199 PoC - RCE, Creación de cuentas de administrador, Enumeración de usuarios, Información del servidor
 rootsecdev/secretsstalker
Evaluación de solo lectura de credenciales de aplicaciones de Entra ID: enumera los permisos de Graph, el RBAC de Azure y los datos de nube…
 hakivvi/cve-2025-23369
Exploit para CVE-2025-23369: bypass de autenticación SAML en GitHub Enterprise Server mediante peculiaridades de libxml2, lo que permite el acceso no…
 gitlab-org/ruby/gems/declarative-policy
Biblioteca de autorización declarativa con un DSL para escribir reglas de políticas, condiciones y almacenamiento en caché. Permite una gestión de…
 pigeonlabshq/pigeon
Aplica delegación de privilegios mínimos para agentes de IA con credenciales firmadas y con alcance definido. Otorga a los subagentes capacidades y…
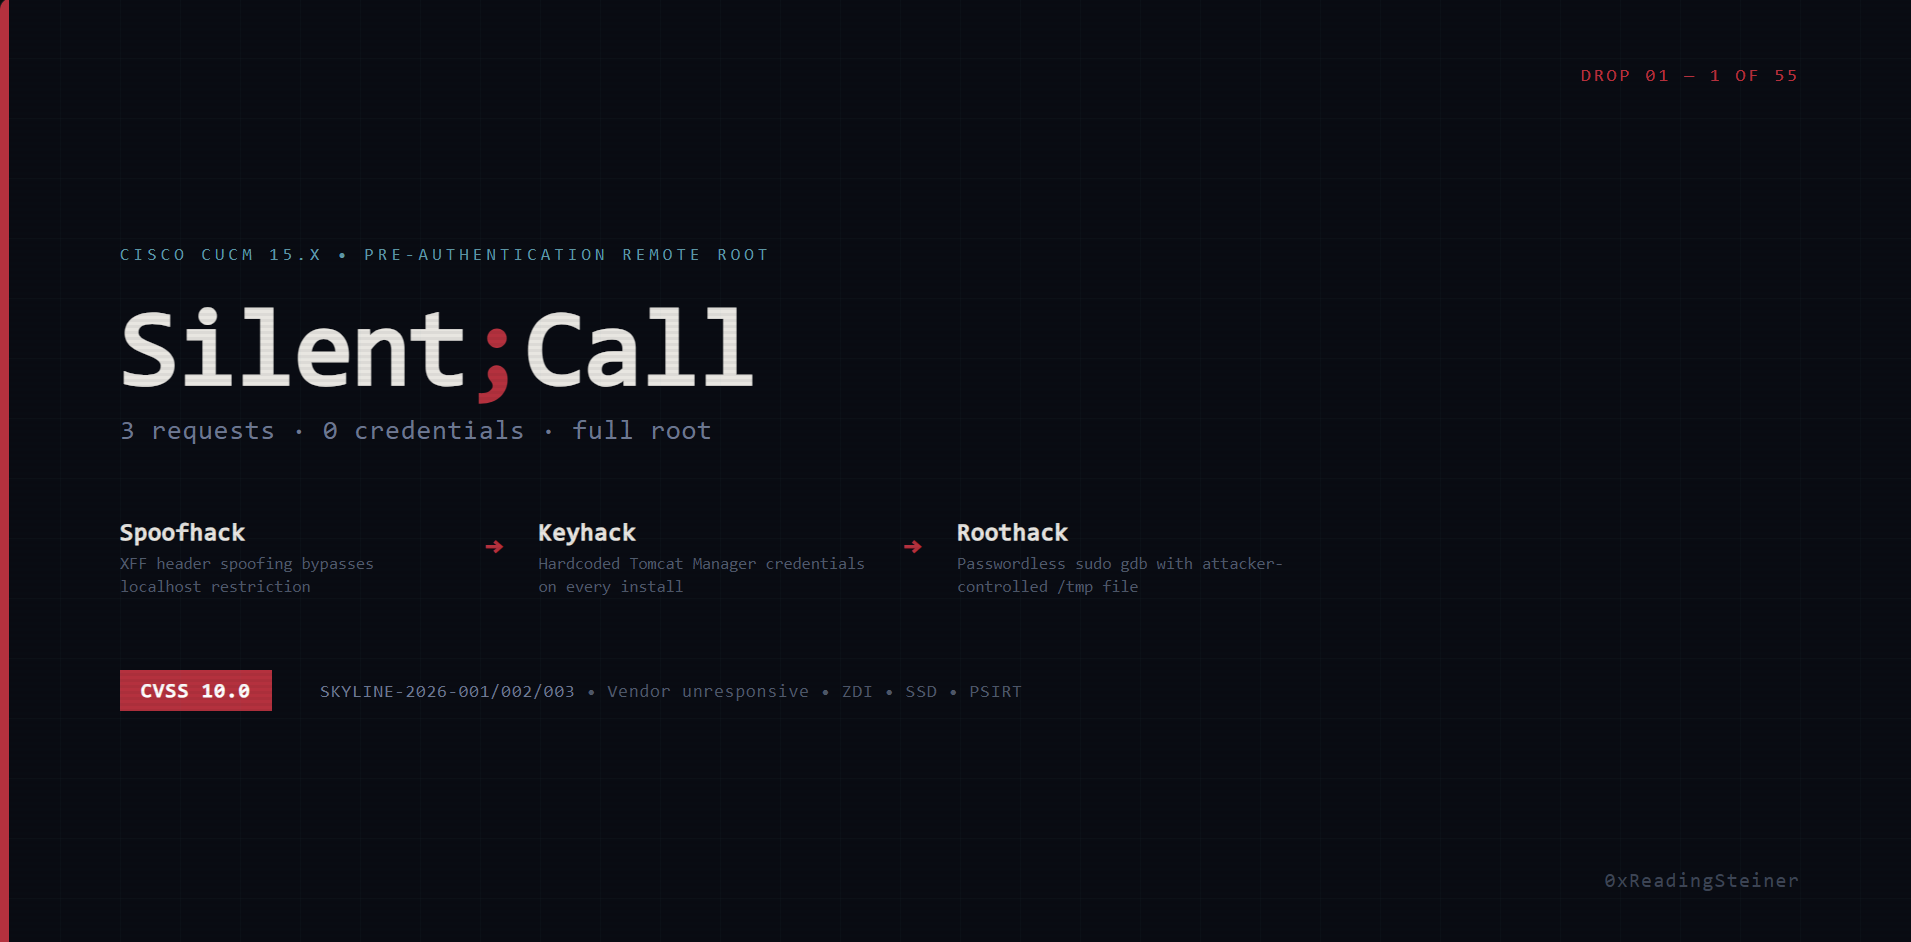 0xreadingsteiner/silent-call
Silent;Call — Root remoto de pre-autenticación en Cisco CUCM 15.x (CVSS 10.0)
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 zeropathai/proftpd-cve-2026-42167-poc
POCs para demostrar CVE-2026-42167 en ProFTPD
 h4x0r-dz/cve-2024-3656
La API de administración de Keycloak permite a usuarios con privilegios bajos utilizar funciones administrativas
 malwareman007/cve-2022-36537
POC de CVE-2022-36537








