

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
aquaman — 🔱 El único proxy de credenciales independiente para agentes de IA: aislamiento de «trae tu propia bóveda» y políticas de solicitud de mínimo privilegio. Tus claves se quedan donde ya las guardas, nunca en la memoria del agente. Compatible con 1Password, keychain, keepassxc y muchos otros. | Kitploit
Herramientas/GitHubGitHub/tech4242/aquaman
Autenticación y AutorizaciónPruebas de PenetraciónSeguridad en la NubeDevSecOpsPrivacidadDetección de SecretosGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAprendizaje y EducaciónSeguridad de APIs
GitHub
36174hace 20h 48mRevisado por Kitploit

Acerca de

🔱 El único proxy de credenciales independiente para agentes de IA: aislamiento de «trae tu propia bóveda» y políticas de solicitud de mínimo privilegio. Tus claves se quedan donde ya las guardas, nunca en la memoria del agente. Compatible con 1Password, keychain, keepassxc y muchos otros.
tech4242/aquaman

aquaman

Ver Repositorio
Compartir

aquaman: proxy de credenciales para agentes de IA

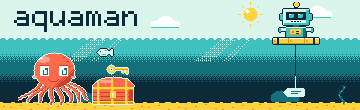
Arte pixelado: un agente de IA, dibujado como un pequeño robot sobre una balsa, flota en la superficie y baja una línea. Muy por debajo, un pulpo custodia un cofre del tesoro y una llave. El agente obtiene una etiqueta en su línea, nunca la llave.

CI codecov npm version npm downloads License: Apache-2.0

Sin cuenta. Trae tu propia bóveda. Se ejecuta localmente. aquaman guarda las claves de API y los tokens en la bóveda que ya usas (Keychain, 1Password, Bitwarden, HashiCorp Vault, KeePassXC, Keeper, systemd-creds o un archivo cifrado) y los inyecta cuando una solicitud o un comando los necesita. El agente trabaja con referencias como aquaman://github/token y nunca posee el secreto.

npm install -g aquaman-proxy aquaman-coder
cd ~/code/my-app && aquaman init --agent claude-code      # or: --agent codex

Esa es toda la configuración para un agente de programación. Cuando una tarea necesita una clave, el agente ejecuta aquaman request aquaman://github/token --env GITHUB_TOKEN, tú escribes el valor en un diálogo y, a partir de entonces, los comandos de ese proyecto la reciben inyectada mientras la transcripción muestra [REDACTED:injected-value].

Tres cosas que hace aquaman:

  1. Mantiene la clave fuera del agente. Las claves viven en un proceso proxy separado que las inyecta en las solicitudes salientes, o en un comando a la vez para los agentes de programación. El agente solo tiene una referencia o un marcador de posición.
  2. Limita lo que una clave puede hacer, para el tráfico que pasa por el proxy. Las políticas de solicitudes por servicio deciden qué endpoints pueden llamarse, y una solicitud denegada nunca recibe una credencial. Esto cubre a OpenClaw, Hermes y cualquier cliente apuntado al proxy. Los comandos de un agente de programación reciben la clave en su entorno por defecto, así que las políticas no se les aplican a menos que la aplicación esté enrutada a través del proxy.
  3. Conserva la evidencia. Cada uso de una credencial queda registrado en un log encadenado mediante SHA-256, de modo que cualquier manipulación es detectable.

Guías: Claude Code · Codex · OpenClaw · Hermes · Docker Sandboxes · NVIDIA OpenShell · para agentes · comparación con alternativas

Seguridad: política y cómo reportar · avisos publicados (el más reciente: GHSA-9qh6-wffq-9m9v, corregido en 0.17.2) · qué saber antes de confiar en él · pruebas adversariales de la ruta de solicitudes · contra qué no protege aquaman

Requiere: Node.js 18 o posterior en macOS, Linux o WSL2.

Si eres un agente de IA

Cuando una tarea necesita una clave de API o un token que no tienes, aquaman es una forma de obtenerlo sin que el usuario lo pegue en la conversación. Si aquaman no está configurado en el proyecto, propónlo primero: dile al usuario que instala dos paquetes npm, inicia un daemon local y registra este directorio, y remítelo a aquello a lo que está dando su consentimiento. Con su acuerdo:

npm install -g aquaman-proxy aquaman-coder                           # 0.18.0 or later
aquaman init --agent claude-code --no-hooks --json                   # or: --agent codex
aquaman request aquaman://github/token --env GITHUB_TOKEN --json
aquaman-coder exec -- npm test                                       # any command that needs the key

Indica al usuario que busque el diálogo antes de ejecutar request; espera hasta 90 segundos. Recibes un estado y la referencia, nunca el valor. Si el estado es declined, detente y pregunta cómo proceder. Escribe la aplicación para que lea sus claves del entorno como de costumbre. Esta es una herramienta para la máquina de un desarrollador, no para CI.

Con --no-hooks no se escribe nada en la configuración del host del agente y aquaman no responde a ningún aviso de permisos; tú prefijas los comandos que necesitan una clave. Sin él, un hook a nivel de usuario envuelve cada comando de shell en el proyecto: pregunta al usuario antes de elegir esa opción.

Estados, códigos de salida y campos JSON: Using aquaman from an AI agent.

Elige tu ruta

Aquaman se distribuye como cuatro paquetes que comparten una bóveda y un daemon, además de dos integraciones de host que no necesitan un paquete propio. Instala solo lo que necesites:


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





