
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
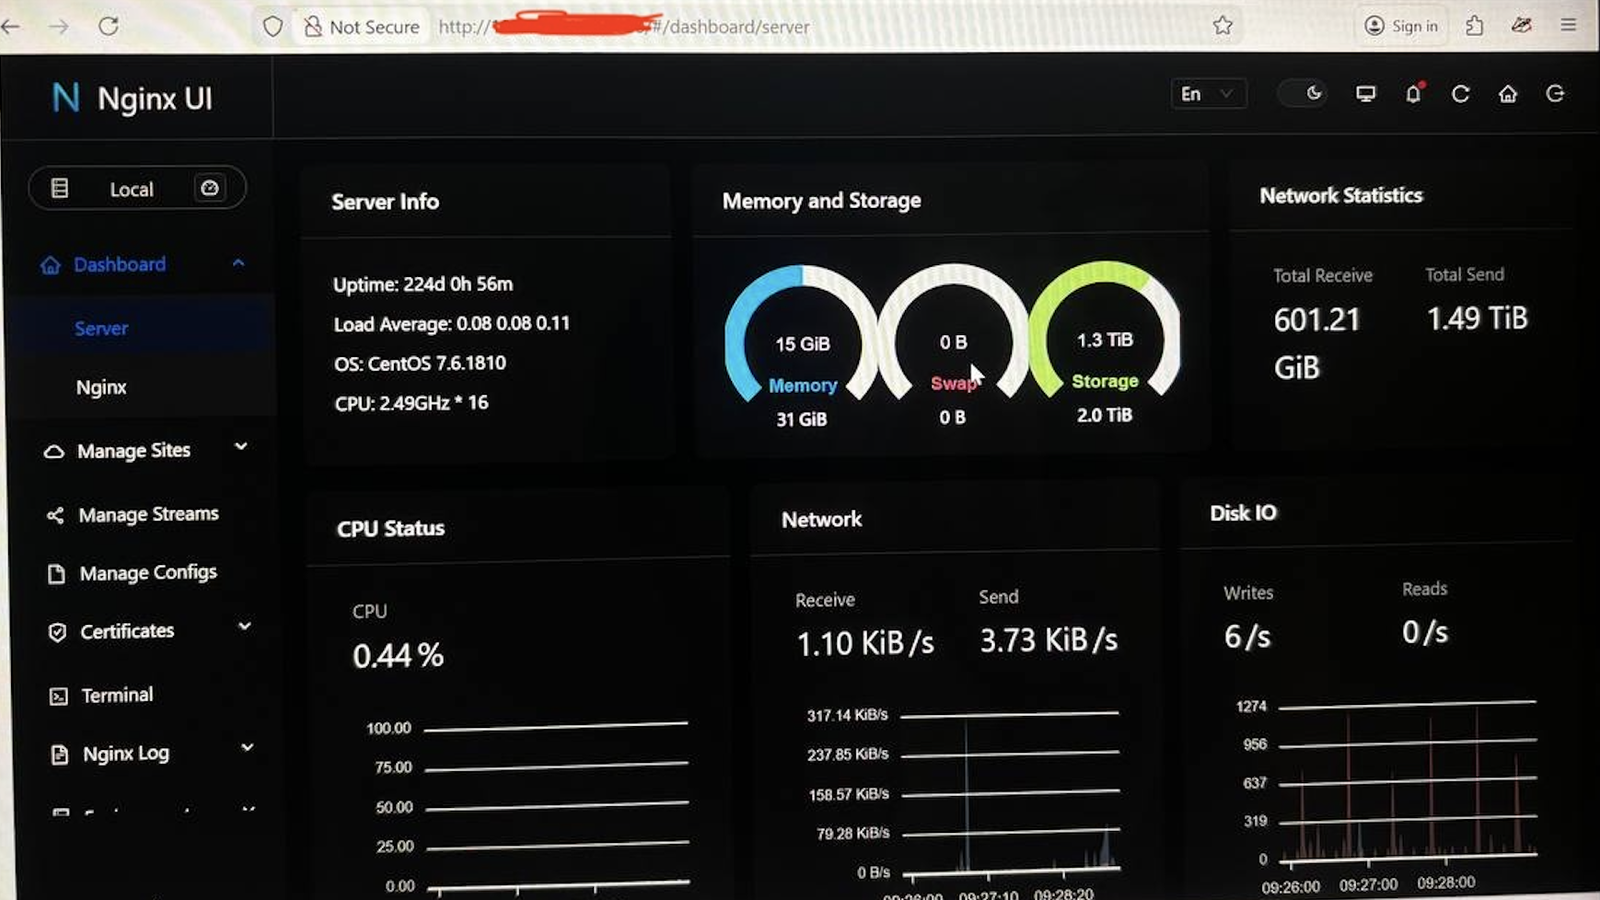
 skynoxk/cve-2026-27944
Exploit automatizado para CVE-2026-27944 en Nginx UI: descarga y descifra copias de seguridad, extrae secretos y crea cuentas de administrador…
 simoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity
Mientras que la mitigación de Fortinet del 27 de enero de 2026 para **CVE-2026-24858** se centra en bloquear cuentas específicas como…
 simoesctt/ctt-refraction-vortex-cve-2026-7731-
Exploit para CVE-2026-7731 dirigido a puertas de enlace de identidad nativas de la nube al refractar la validación temporal de JWT para escalar…
 rootx111/cve-2026-29000
Exploit para CVE-2026-29000, una omisión de autenticación JWT en pac4j-jwt mediante PlainJWT envuelto en JWE, que permite la falsificación de tokens…
 rohitberiwala/cve-2026-28372-telnetd-privilege-escalation
Esta prueba de concepto demuestra una vulnerabilidad de **Escalada de Privilegios Local** en `telnetd` de GNU inetutils. `telnetd` pasa…
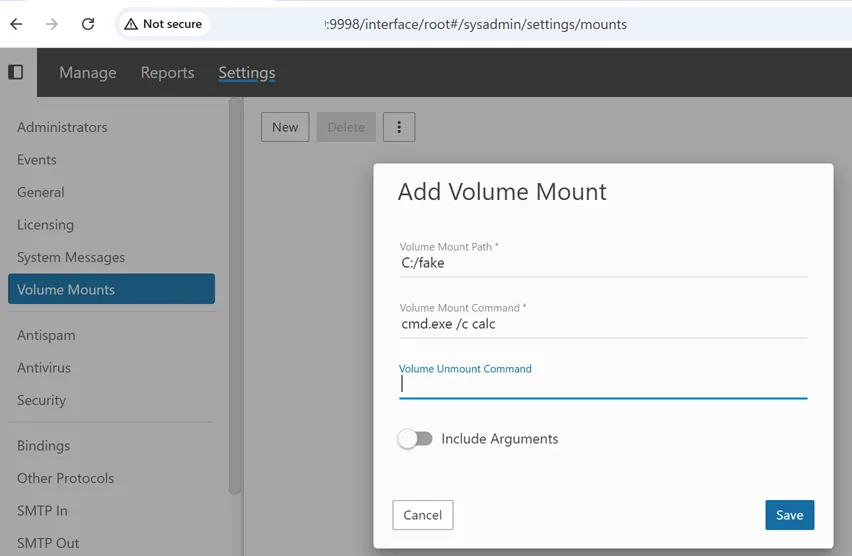 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - Una omisión de autenticación a través de la API de restablecimiento de contraseña en SmarterMail.
 itsismarcos/cve-2026-41940
Exploit automatizado para CVE-2026-41940, una omisión de autenticación en cPanel/WHM, que permite acceso administrativo no autorizado a servidores…
 dennisec/cve-2026-41940
Script de explotación para CVE-2026-41940, una omisión de autenticación en cPanel/WHM mediante inyección CRLF para obtener acceso de administrador y…
 immersive-labs-sec/cve-2021-32648
Prueba de concepto de exploit para la omisión de autenticación en OctoberCMS (CVE-2021-32648), que demuestra el acceso no autorizado y proporciona un…
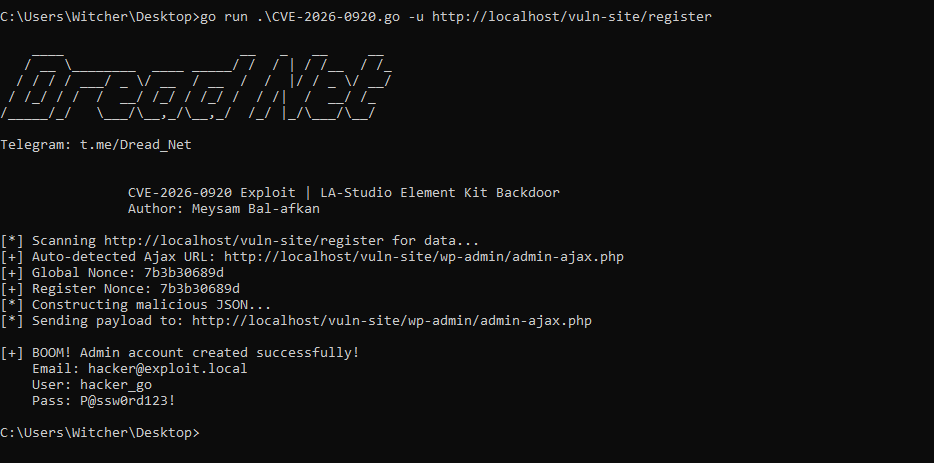 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Prueba de concepto de exploit para CVE-2026-0920 en LA-Studio Element Kit, que permite la escalada de privilegios no autenticada a administrador…
 murrez/cve-2026-41940
Prueba de concepto del exploit para CVE-2026-41940, una cadena de omisión de autenticación en WHM/cPanel. Escáner multihilo que cambia la contraseña…
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
# Laboratorio educativo de Docker que demuestra CVE-2026-39987, un RCE sin autenticación previa mediante la omisión de autenticación WebSocket en…
 crims-on/cve-2026-29000
Exploit script para CVE-2026-29000, una omisión de autenticación JWT en Pac4j, que permite acceso no autorizado mediante una clave pública.
 0xabdoulaye/cpanel-cve-2026-41940
Prueba de concepto de exploit para CVE-2026-41940, una omisión crítica de autenticación en cPanel/WHM mediante inyección CRLF, que permite acceso…
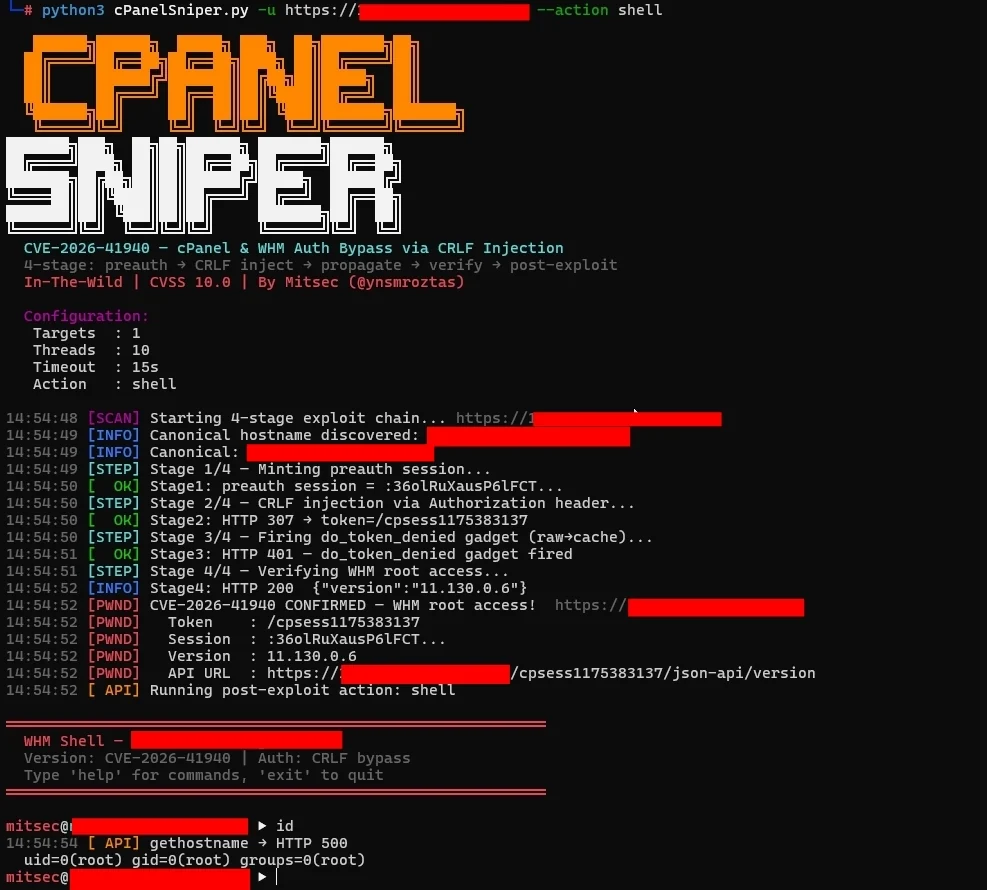 44pie/cpsniper
cPanelSniper ESTABLE - CVE-2026-41940 optimizado para más de 10M de objetivos
 0x240x23elu/cve-2026-1529
Keycloak: Registro de organización no autorizado mediante una validación incorrecta del token de invitación
 threedr3am/learnjavabug
Java relacionado con seguridad, demos de vulnerabilidades y técnicas, explotación de deserialización nativa de Java, Fastjson, Jackson, Hessian2,…
 zedxod/cve-2026-41940-poc
Prueba de concepto del exploit para CVE-2026-41940, que demuestra la omisión de autenticación en cPanel/WHM mediante inyección CRLF y envenenamiento…








