
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 rosemary1337/cve-2026-41940
Prueba de concepto de exploit para CVE-2026-41940, una omisión de autenticación no autenticada en cPanel/WHM mediante inyección CRLF para filtrar…
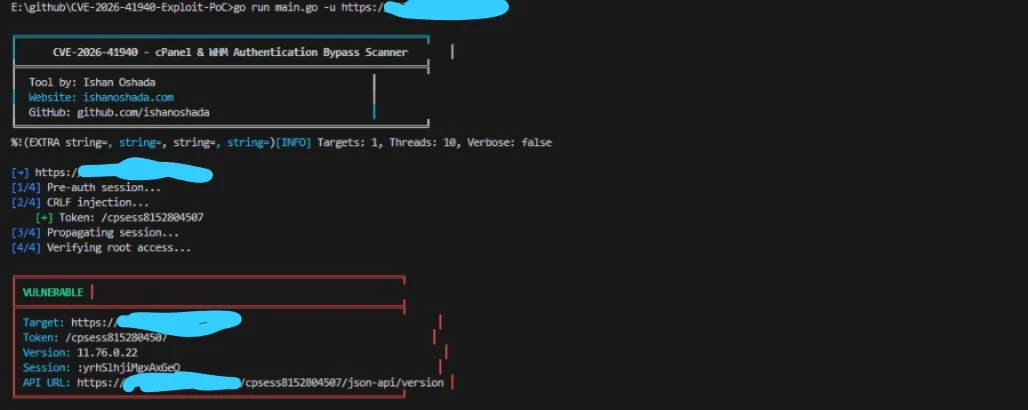 ishanoshada/cve-2026-41940-exploit-poc
Exploit PoC para CVE-2026-41940, una omisión de autenticación en cPanel y WHM mediante inyección CRLF. Incluye escaneo masivo, acciones posteriores a…
 v-jfanca/cve-2026-20833-rc4-kerberos
# Deprecación de RC4 en Kerberos: detección, remediación y orientación (CVE-2026-20833)
 typeconfused/cve-2026-24061
GNU telnetd servicio de GNU InetUtils omisión de autenticación
 sm1ee/cve-2026-39324
Prueba de concepto de explotación para la omisión de autenticación en Rack::Cookie (CVE-2026-39324), que demuestra la falsificación de sesiones…
 siyad01/agentbox
Open-source sandboxed runtime para agentes de IA: aislamiento con gVisor/Docker, bóveda de credenciales, registro de auditoría inmutable. Construido…
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Prueba de concepto de exploit para CVE-2026-29000, una omisión de autenticación en pac4j-jwt. Forja tokens JWT para obtener acceso de administrador a…
 kernelzeroday/cve-2026-29000
Forge JWT envueltos en JWE sin firmar para evadir la verificación de firma de pac4j-jwt (CVE-2026-29000) y autenticarse como cualquier usuario;…
 bughunt4me/cpanelcve-2026-41940
Prueba de concepto de explotación para CVE-2026-41940, una omisión crítica de autenticación en cPanel y WHM mediante inyección CRLF en archivos de…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Prueba de concepto en Python que demuestra una omisión de autenticación en pac4j JWT mediante la creación de un token JWE con un JWT interno sin…
 aksalsalimi/cve-2026-26418
Documentación de CVE-2026-26418, una vulnerabilidad de autenticación y autorización faltantes en la API web de TCS Cognix Recon Client v3.0, que…
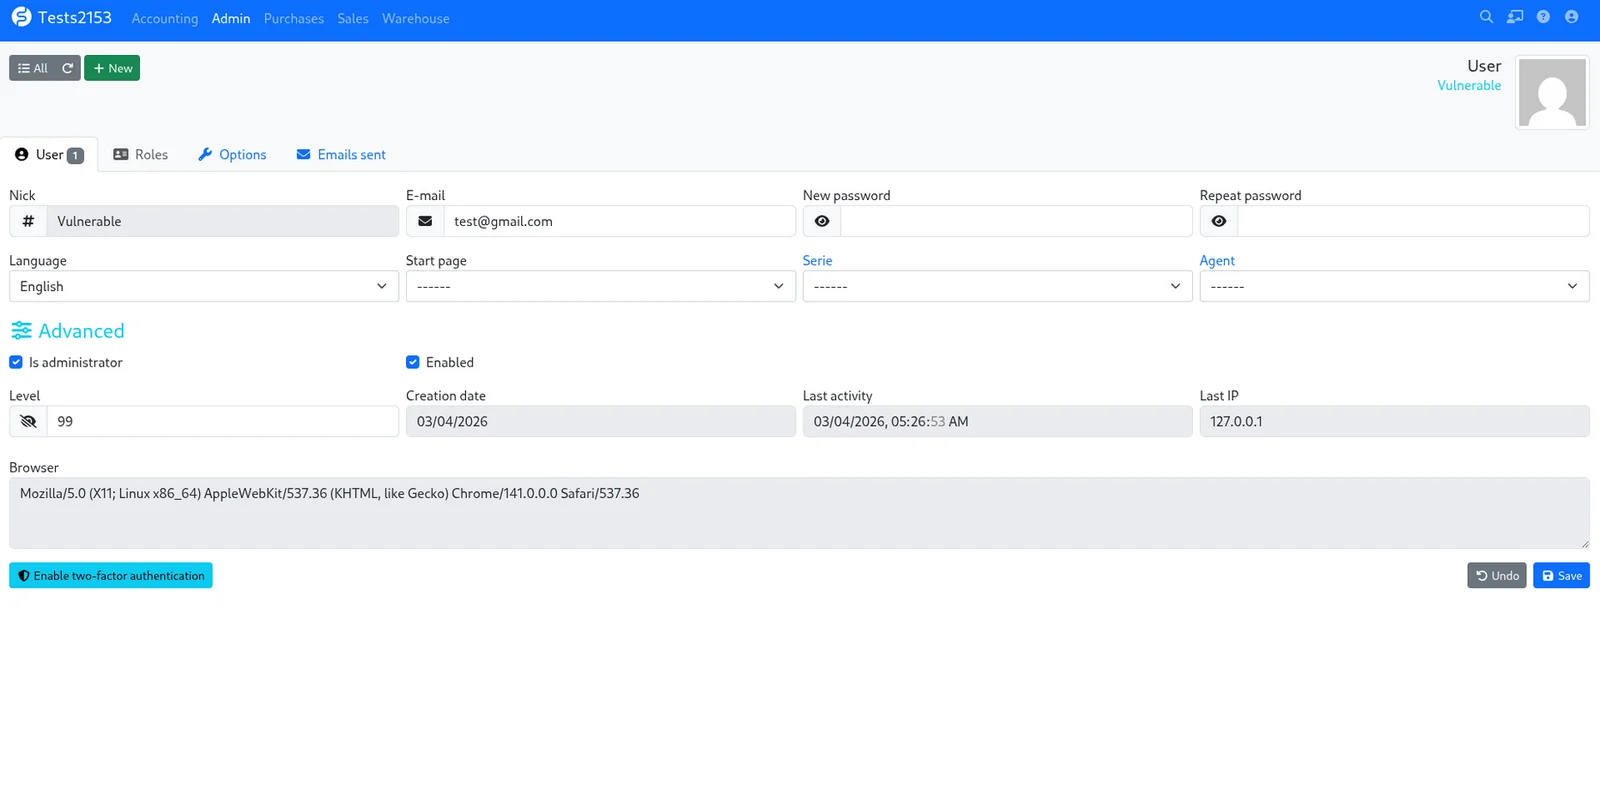 turkios/cve-2026-32699-facturascripts-nick-bypass
Control de Acceso Roto en el controlador EditUser de FacturaScripts permite a usuarios autenticados renombrar cualquier cuenta (incluida la de…
 skynoxk/cve-2026-27944
Exploit automatizado para CVE-2026-27944 en Nginx UI: descarga y descifra copias de seguridad, extrae secretos y crea cuentas de administrador…
 simoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity
Mientras que la mitigación de Fortinet del 27 de enero de 2026 para **CVE-2026-24858** se centra en bloquear cuentas específicas como…
 simoesctt/ctt-refraction-vortex-cve-2026-7731-
Exploit para CVE-2026-7731 dirigido a puertas de enlace de identidad nativas de la nube al refractar la validación temporal de JWT para escalar…
 rootx111/cve-2026-29000
Exploit para CVE-2026-29000, una omisión de autenticación JWT en pac4j-jwt mediante PlainJWT envuelto en JWE, que permite la falsificación de tokens…
 rohitberiwala/cve-2026-28372-telnetd-privilege-escalation
Esta prueba de concepto demuestra una vulnerabilidad de **Escalada de Privilegios Local** en `telnetd` de GNU inetutils. `telnetd` pasa…
 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - Una omisión de autenticación a través de la API de restablecimiento de contraseña en SmarterMail.








