Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2026-32699-facturascripts-nick-bypass — Control de Acceso Roto en el controlador EditUser de FacturaScripts permite a usuarios autenticados renombrar cualquier cuenta (incluida la de administrador) modificando el parámetro nick no validado mediante la interceptación de proxy. CVE parcheado pero no publicado. | Kitploit
Herramientas/GitHubGitHub/turkios/cve-2026-32699-facturascripts-nick-bypass
Autenticación y AutorizaciónAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubturkios/cve-2026-32699-facturascripts-nick-bypass

cve-2026-32699-facturascripts-nick-bypass

Compartir

Control de Acceso Roto en el controlador EditUser de FacturaScripts permite a usuarios autenticados renombrar cualquier cuenta (incluida la de administrador) modificando el parámetro nick no validado mediante la interceptación de proxy. CVE parcheado pero no publicado.

Ver Repositorio
33hace 6 mesesAún no revisado

CVE-2026-32699 - Control de Acceso Roto en el Parámetro Nick de EditUser en FacturaScripts

CVSS Score CWE-862 OWASP A01

Descripción

Resumen

La aplicación no valida el parámetro nick durante una solicitud POST al controlador EditUser. Aunque la interfaz de usuario impide editar este campo, un usuario puede omitir esta restricción mediante un proxy para renombrar cualquier cuenta (incluida la del Administrador). Esto conduce a un Control de Acceso Roto y a una potencial Corrupción del Registro de Auditoría.

Detalles

La vulnerabilidad existe en la lógica de actualización de usuarios. Cuando se envía una solicitud POST a /EditUser, el backend procesa el parámetro nick del form-data sin verificar:

  • Si coincide con el valor original
  • Si el usuario tiene privilegios para cambiar un identificador único que se pretende inmutable

PoC

  1. Inicie sesión en el panel como cualquier usuario (por ejemplo, usuario administrador)
  2. Vaya a su Perfil haciendo clic en su nombre de usuario/avatar en la esquina superior derecha
  3. Abra Burp Suite y asegúrese de que Intercept está ACTIVADO
  4. Haga clic en el botón Guardar en la interfaz de usuario
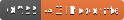
  5. En Burp Suite, localice nick en el cuerpo:
1
  1. Cambie el valor admin a Vulnerable (o cualquier otra cadena)
  2. Haga clic en Forward en Burp Suite

Resultado: La aplicación cierra la sesión del usuario. Vuelva a iniciar sesión usando el nombre de usuario Vulnerable + la contraseña original.

Impacto

Un atacante puede sabotear eficazmente el registro de auditoría del sistema, realizando acciones maliciosas y luego renombrando su cuenta para evadir la detección o incriminar a otros usuarios. Esta falla en la rendición de cuentas facilita la suplantación de identidad y arriesga la corrupción de datos, ya que las referencias internas al nombre de usuario original quedan huérfanas, socavando la integridad general del entorno multiusuario.
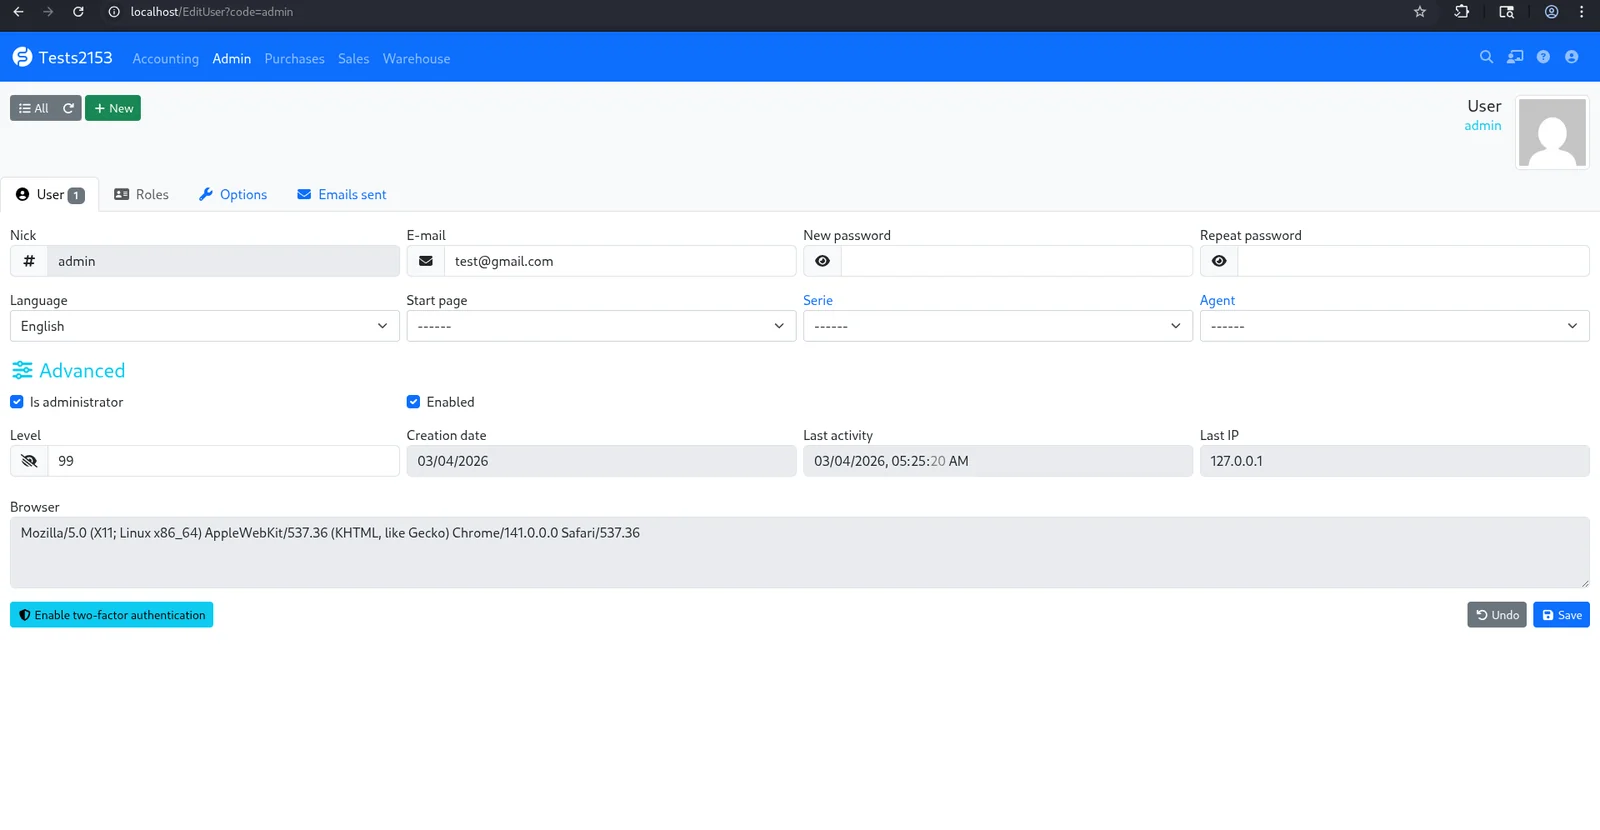
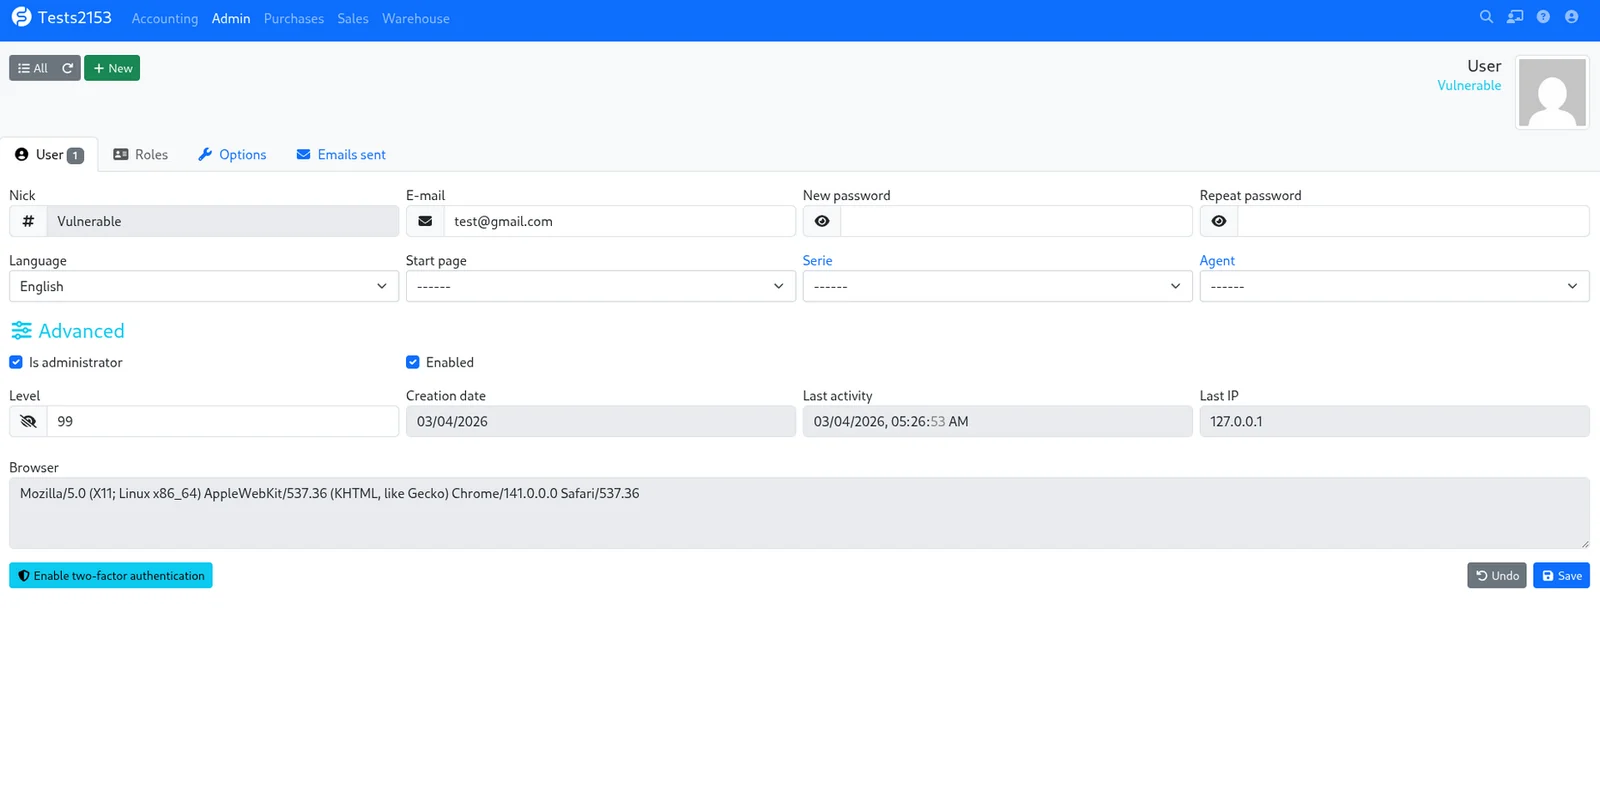
Resultado

Antes

2

Después

Screenshot_2026-04-26_02_29_09
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →