
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 bastillion-io/bastillion
Bastillion gives you a clean, browser-based way to manage SSH access across all your systems—like a bastion host with a friendly dashboard.
 softrams/bulwark
Una herramienta de gestión de activos y vulnerabilidades organizacionales, con integración con Jira, diseñada para generar informes de seguridad de…
 ovh/the-bastion
Autenticación, autorización, trazabilidad y auditabilidad para accesos SSH.
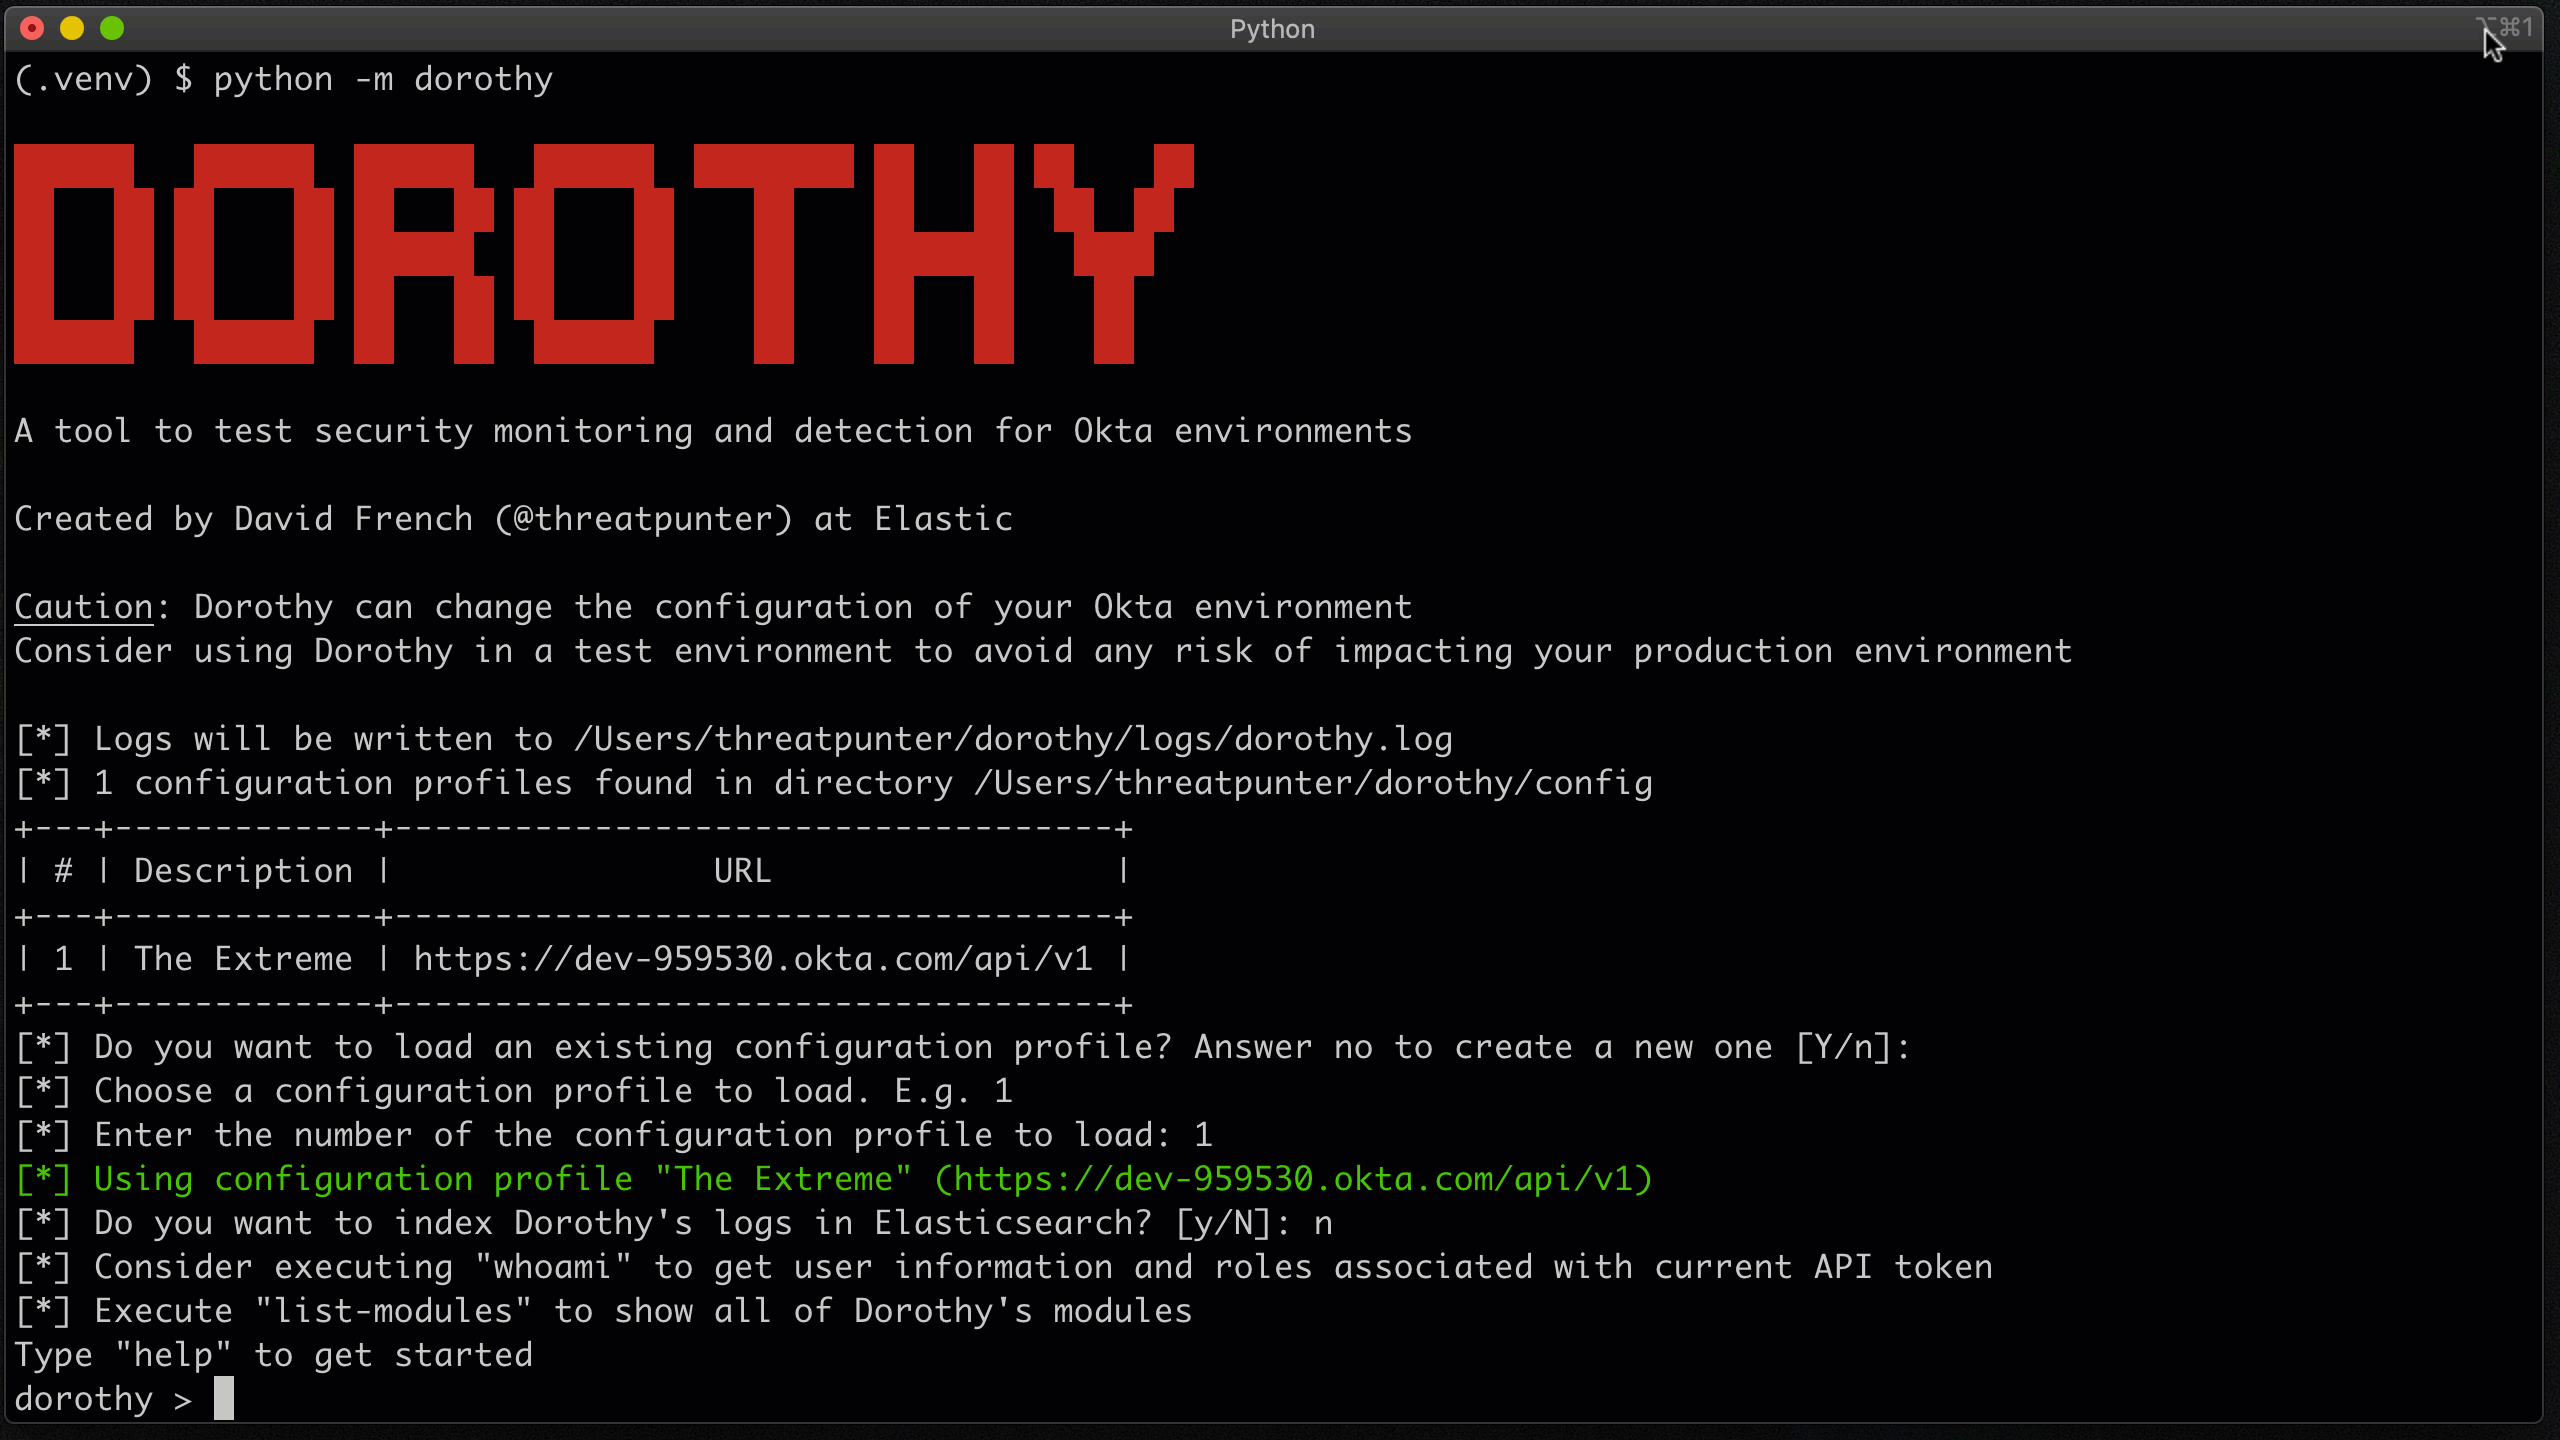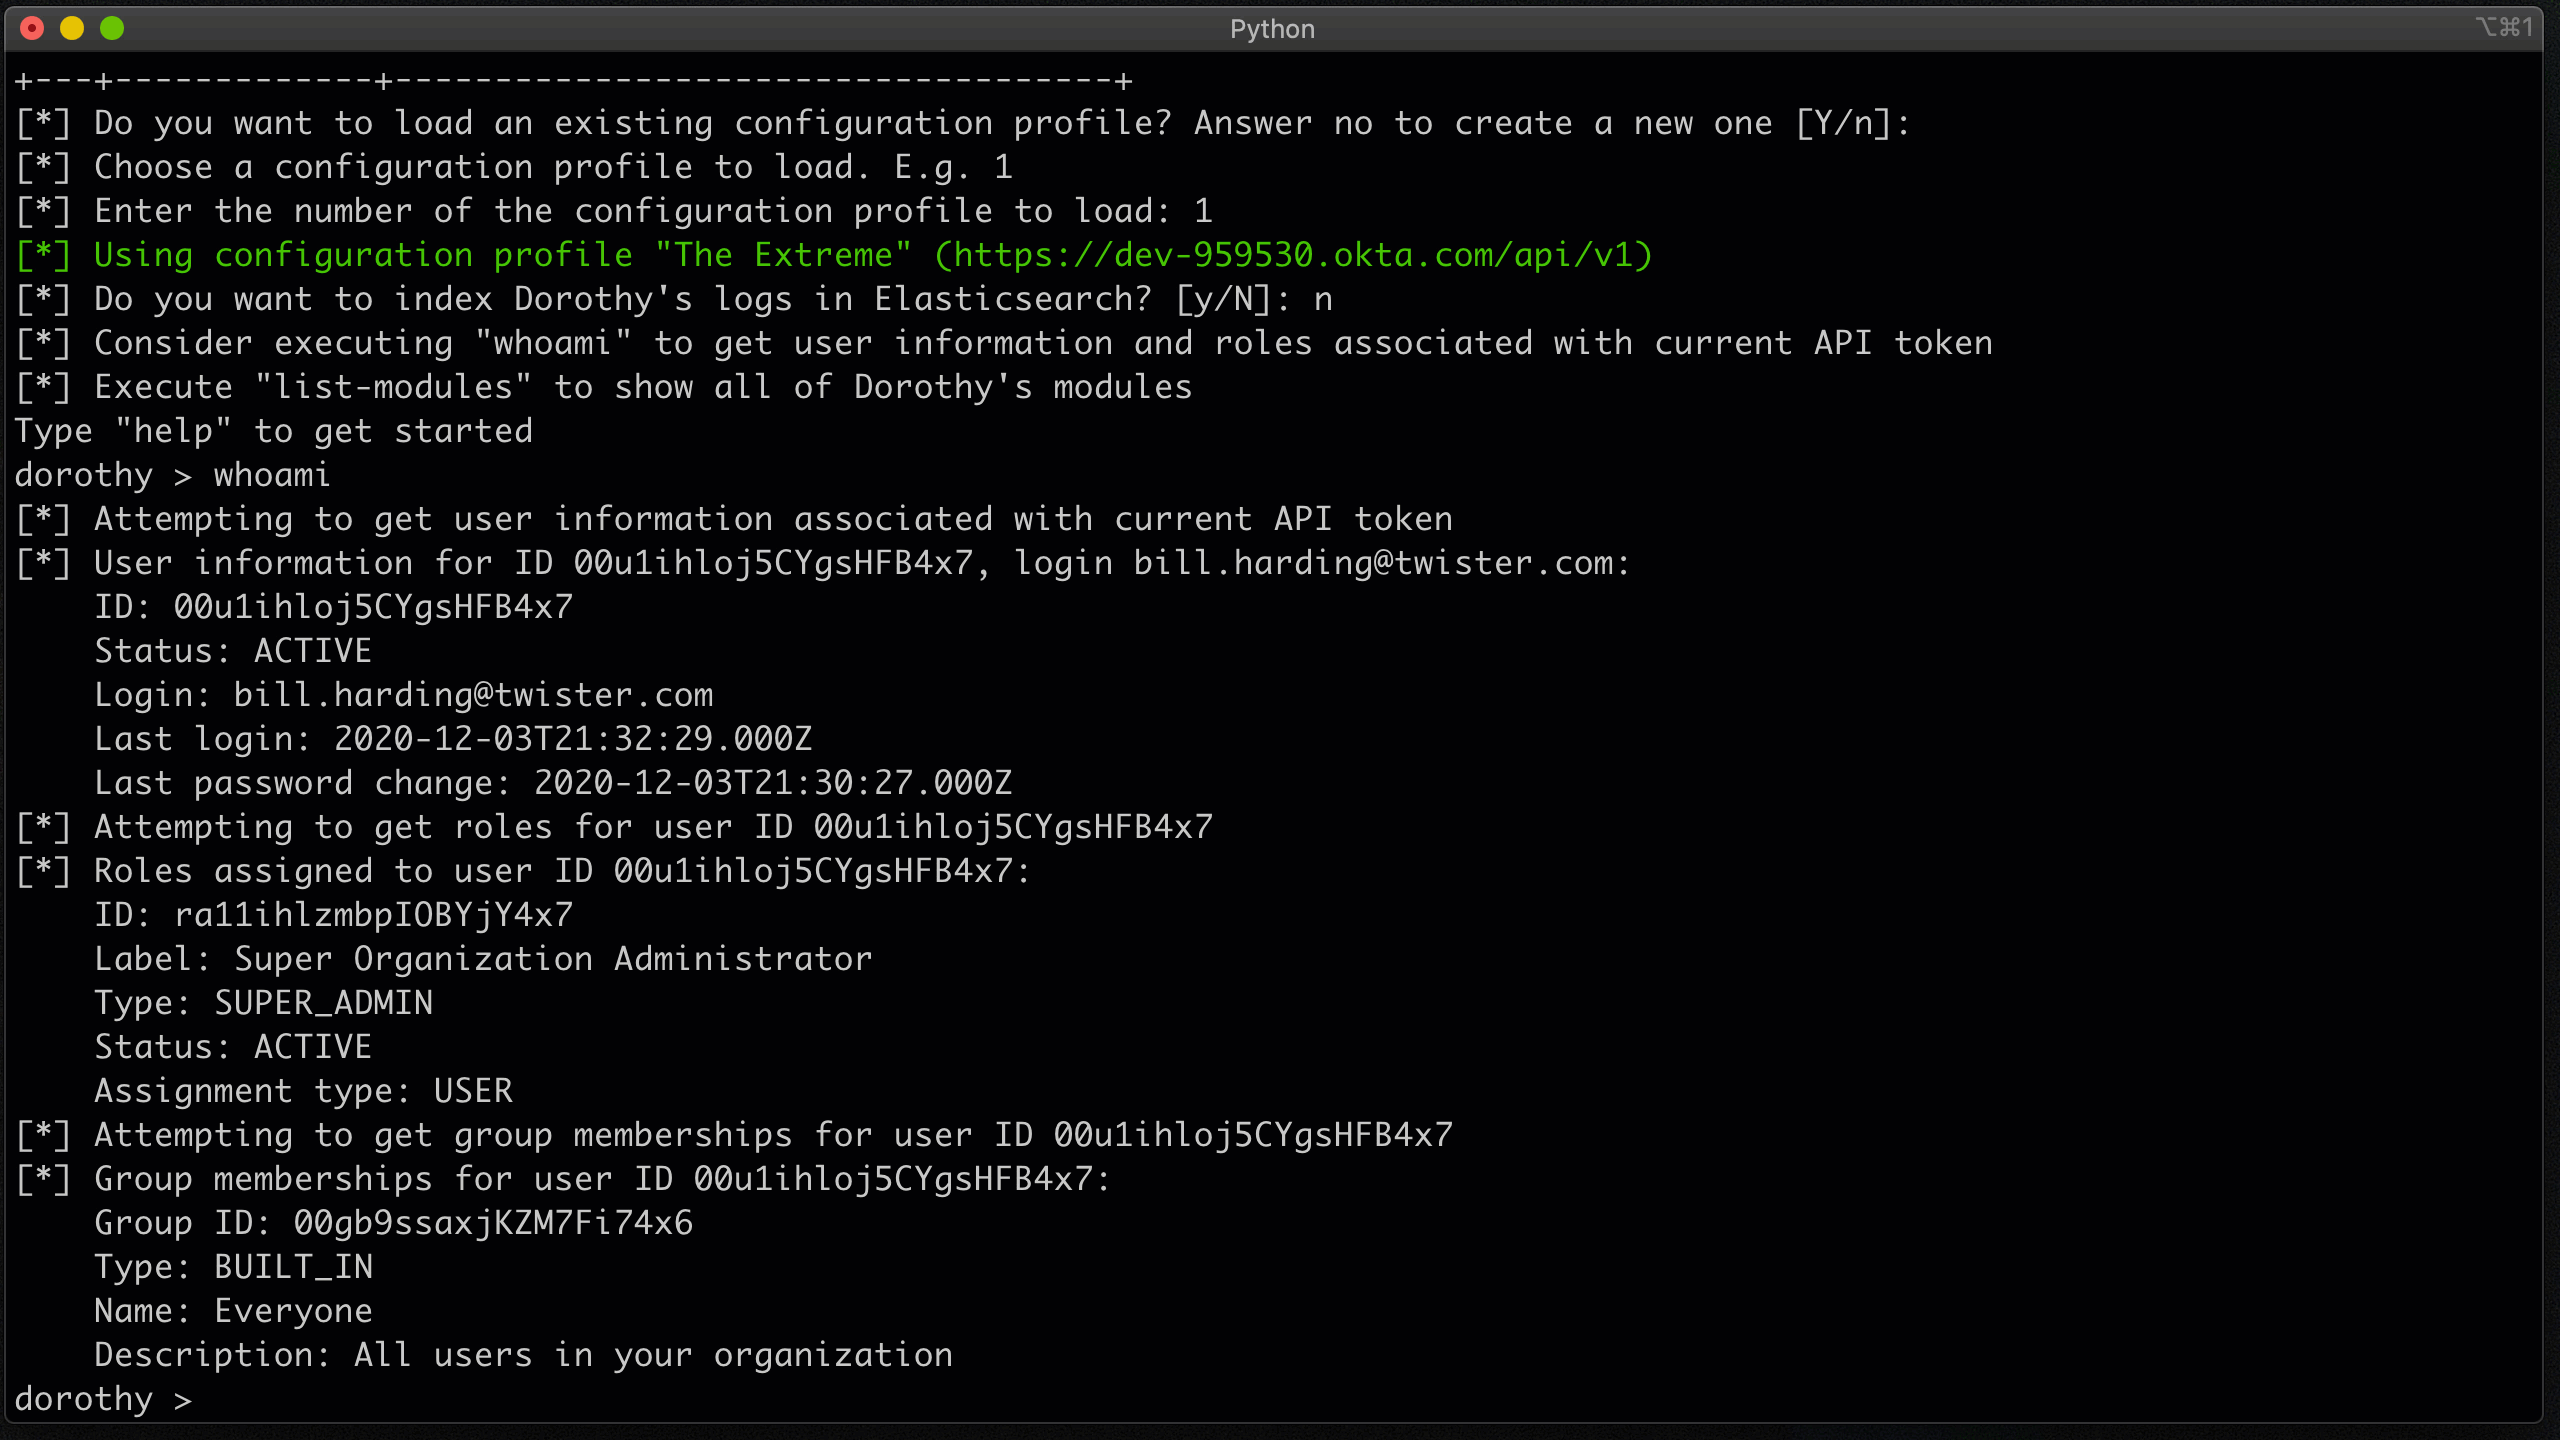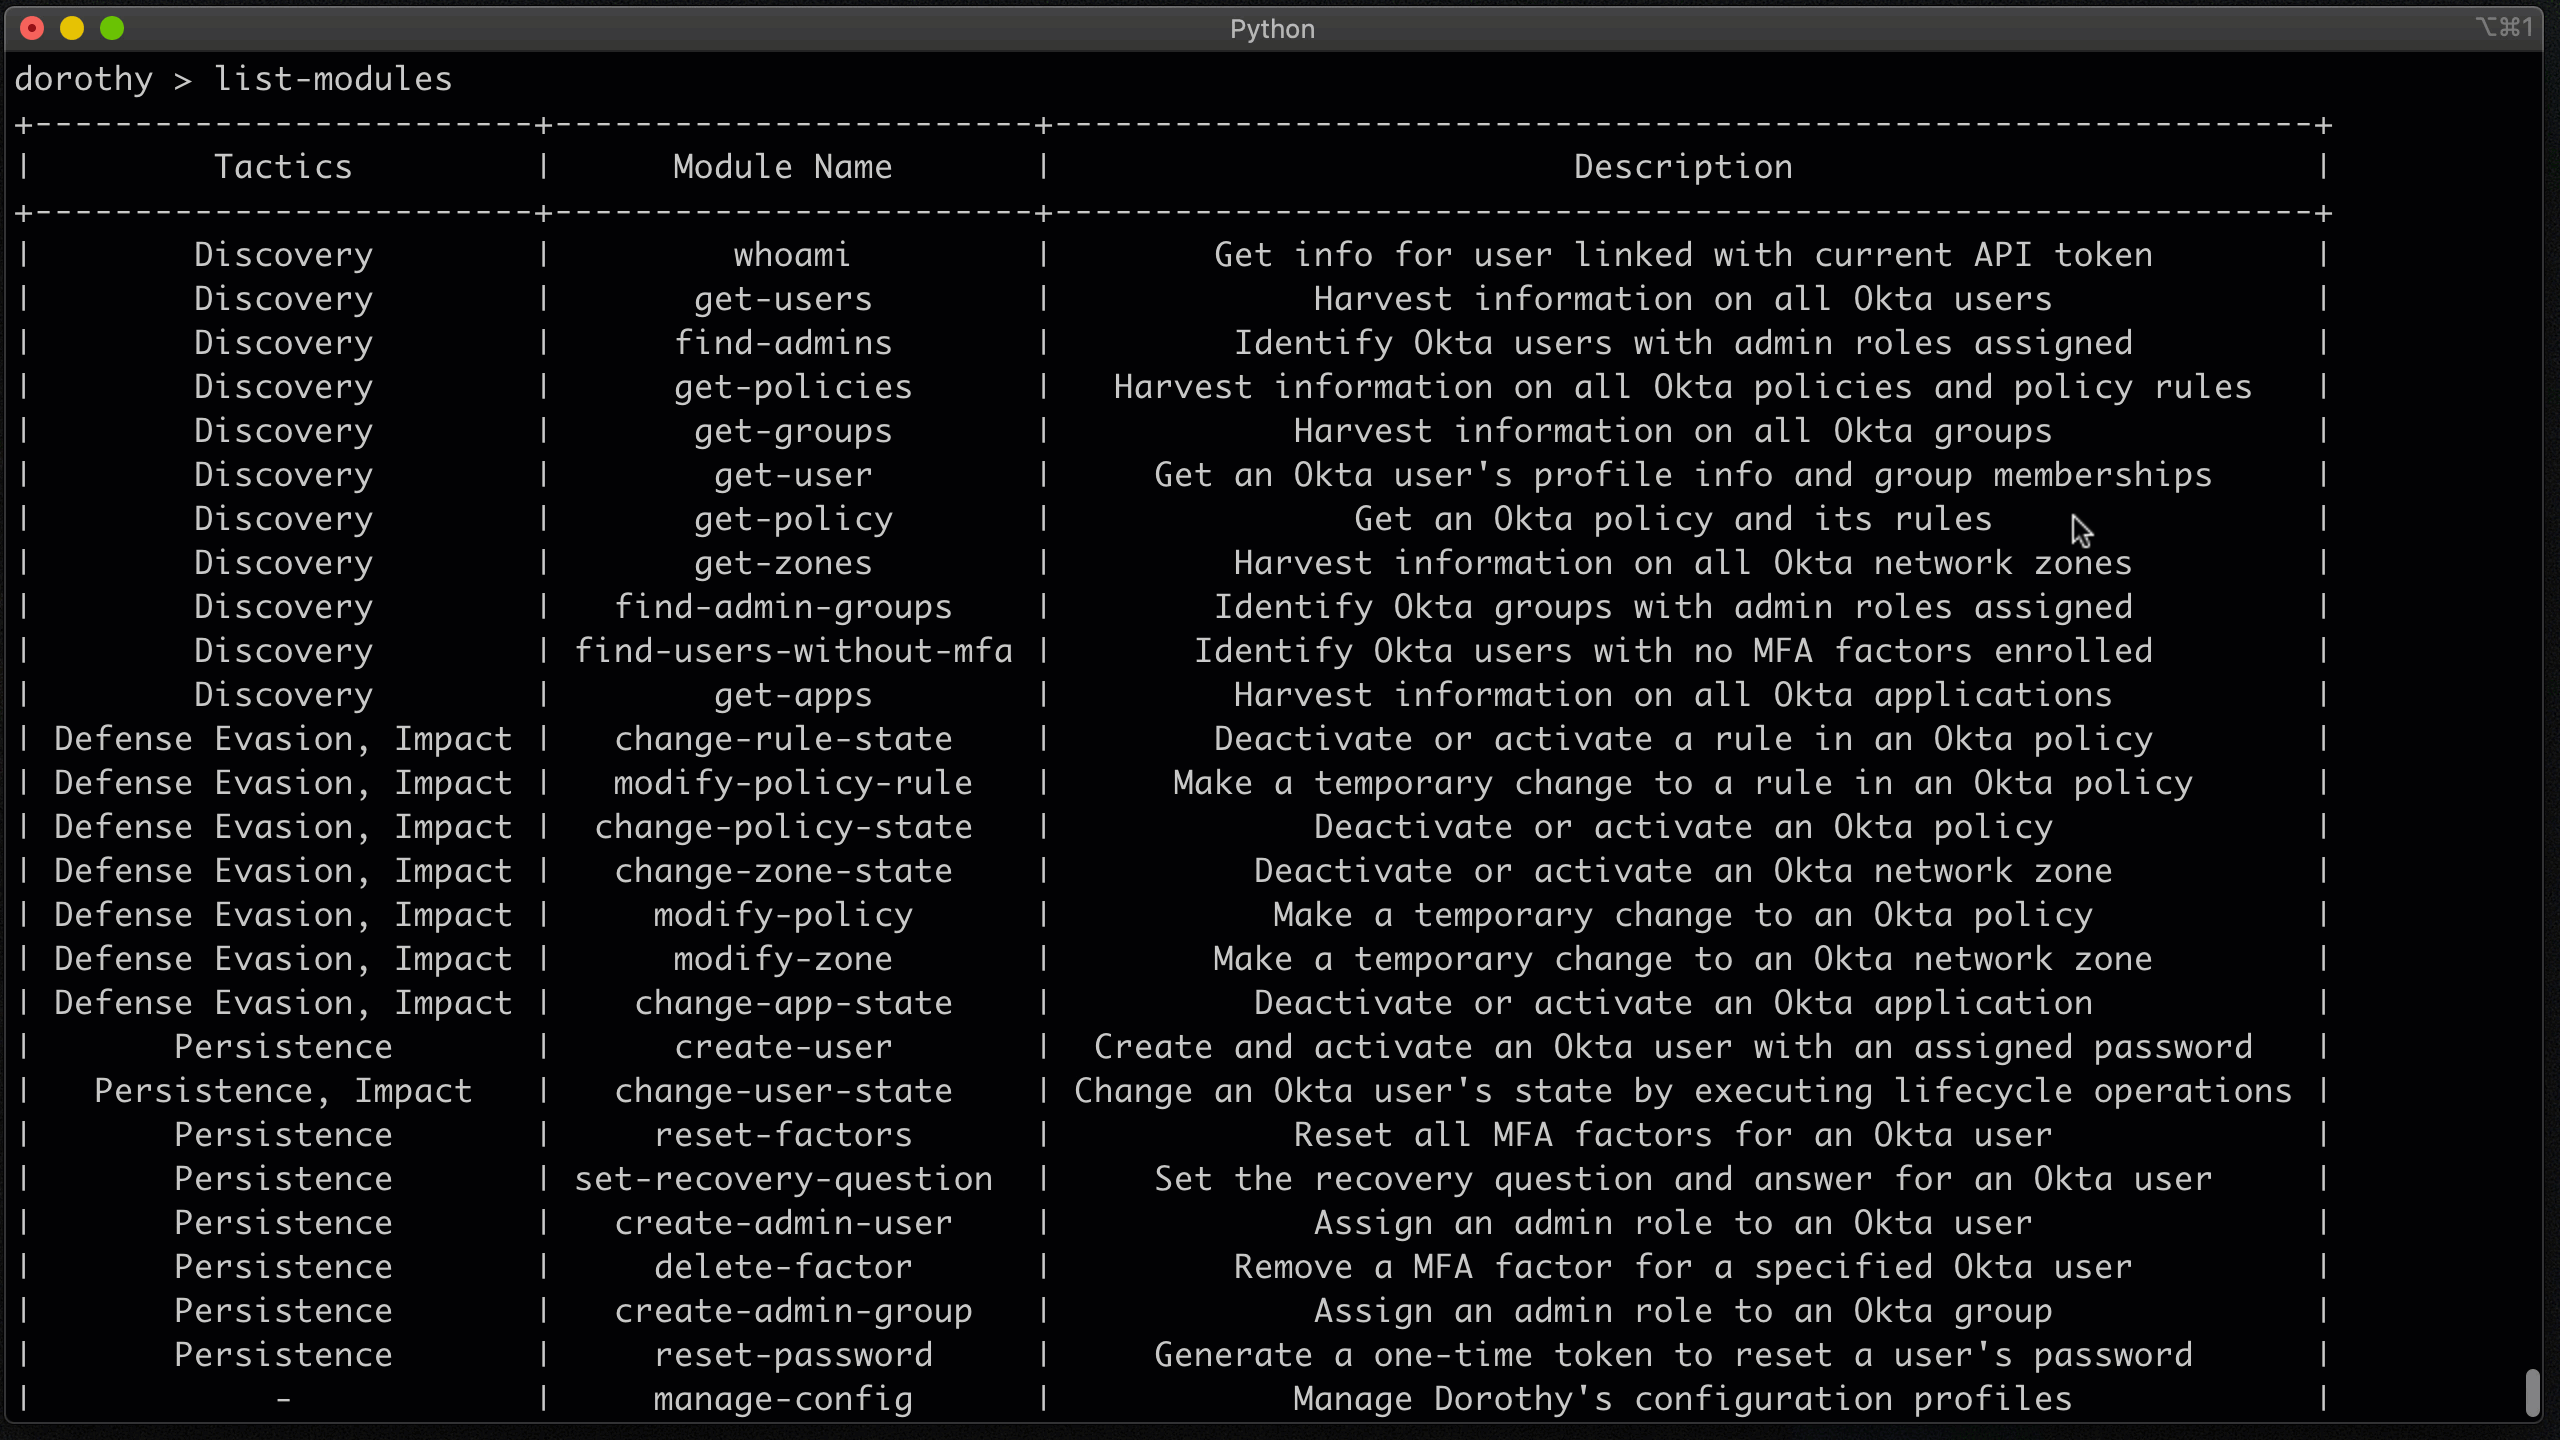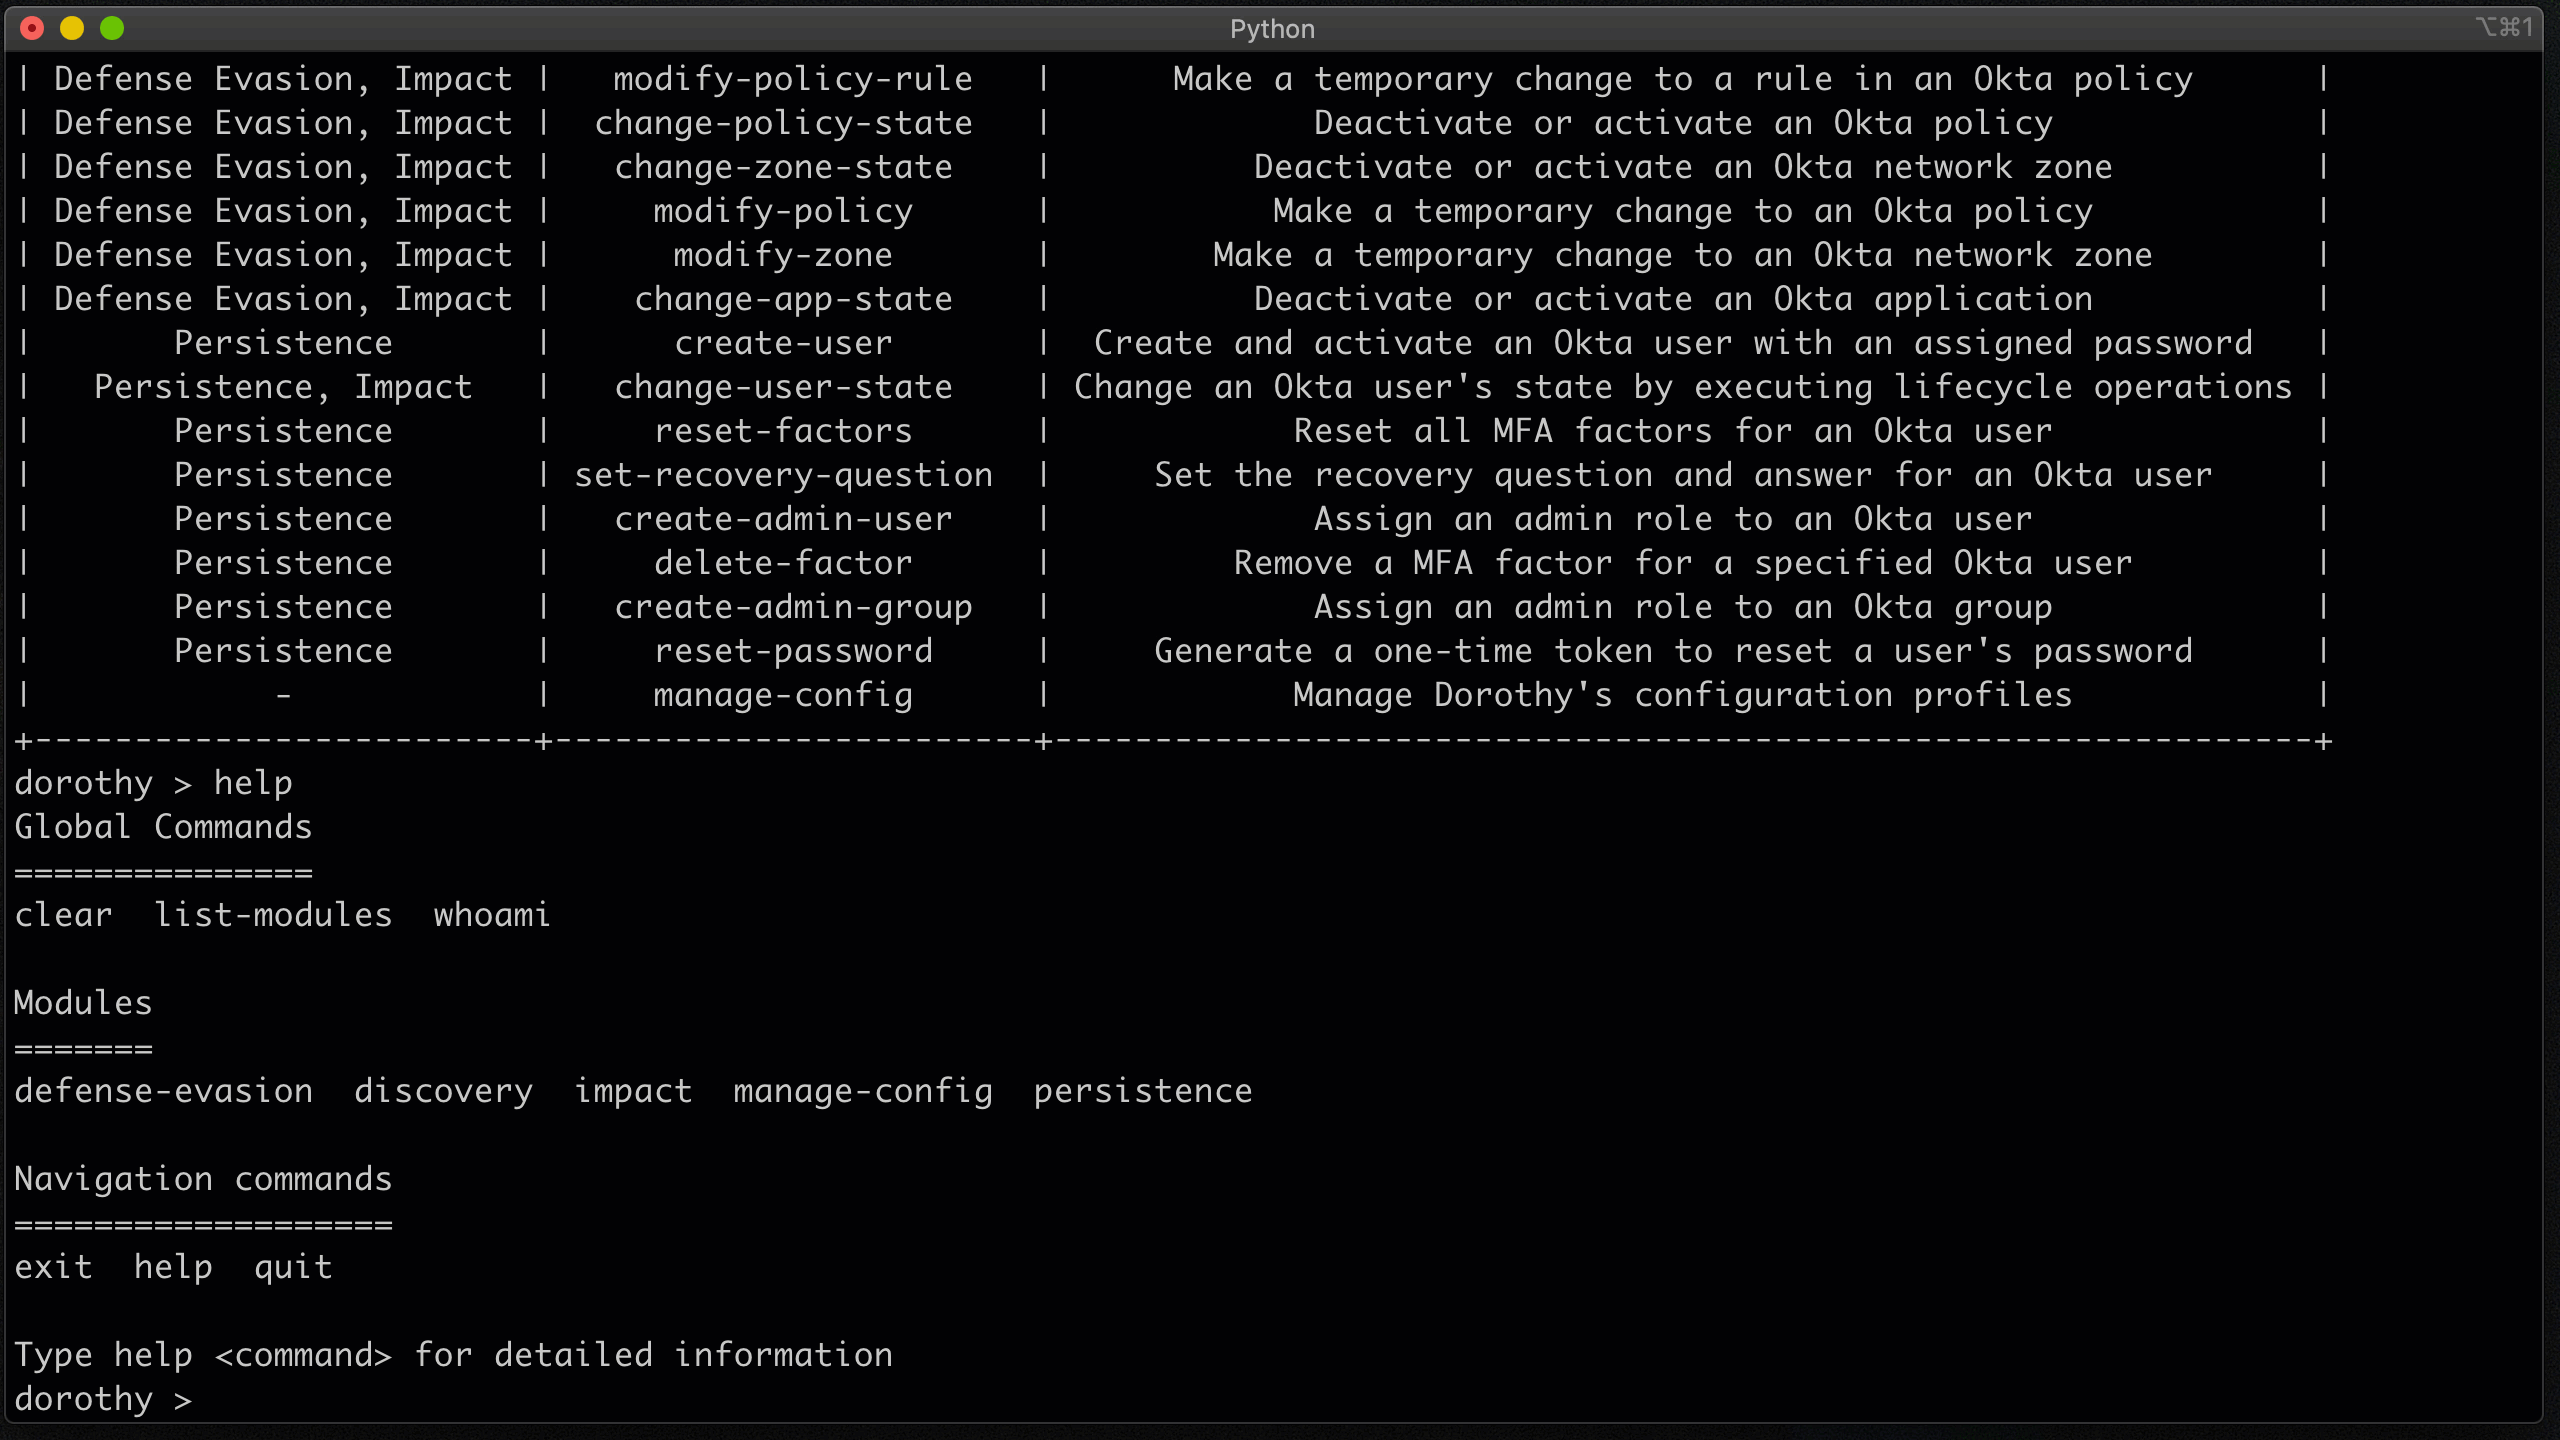 elastic/dorothy
Simula acciones de atacantes en entornos Okta para probar capacidades de monitoreo y detección, con módulos asignados a tácticas MITRE ATT&CK para…
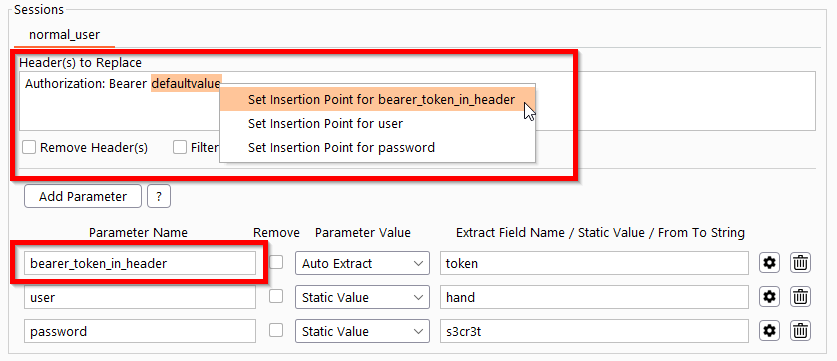 simioni87/auth_analyzer
Extensión de Burp para probar problemas de autorización. Repetición automatizada de solicitudes y extracción de valores de parámetros sobre la marcha.
 ghostpack/certify
Herramienta en C# para enumerar y explotar configuraciones incorrectas en Servicios de Certificados de Active Directory (AD CS), permitiendo el abuso…
 firezone/firezone
Plataforma de acceso de confianza cero basada en WireGuard que proporciona acceso remoto seguro de igual a igual con controles de políticas…
 cyph/cyph
Servicio de mensajería y red social criptográficamente seguro.
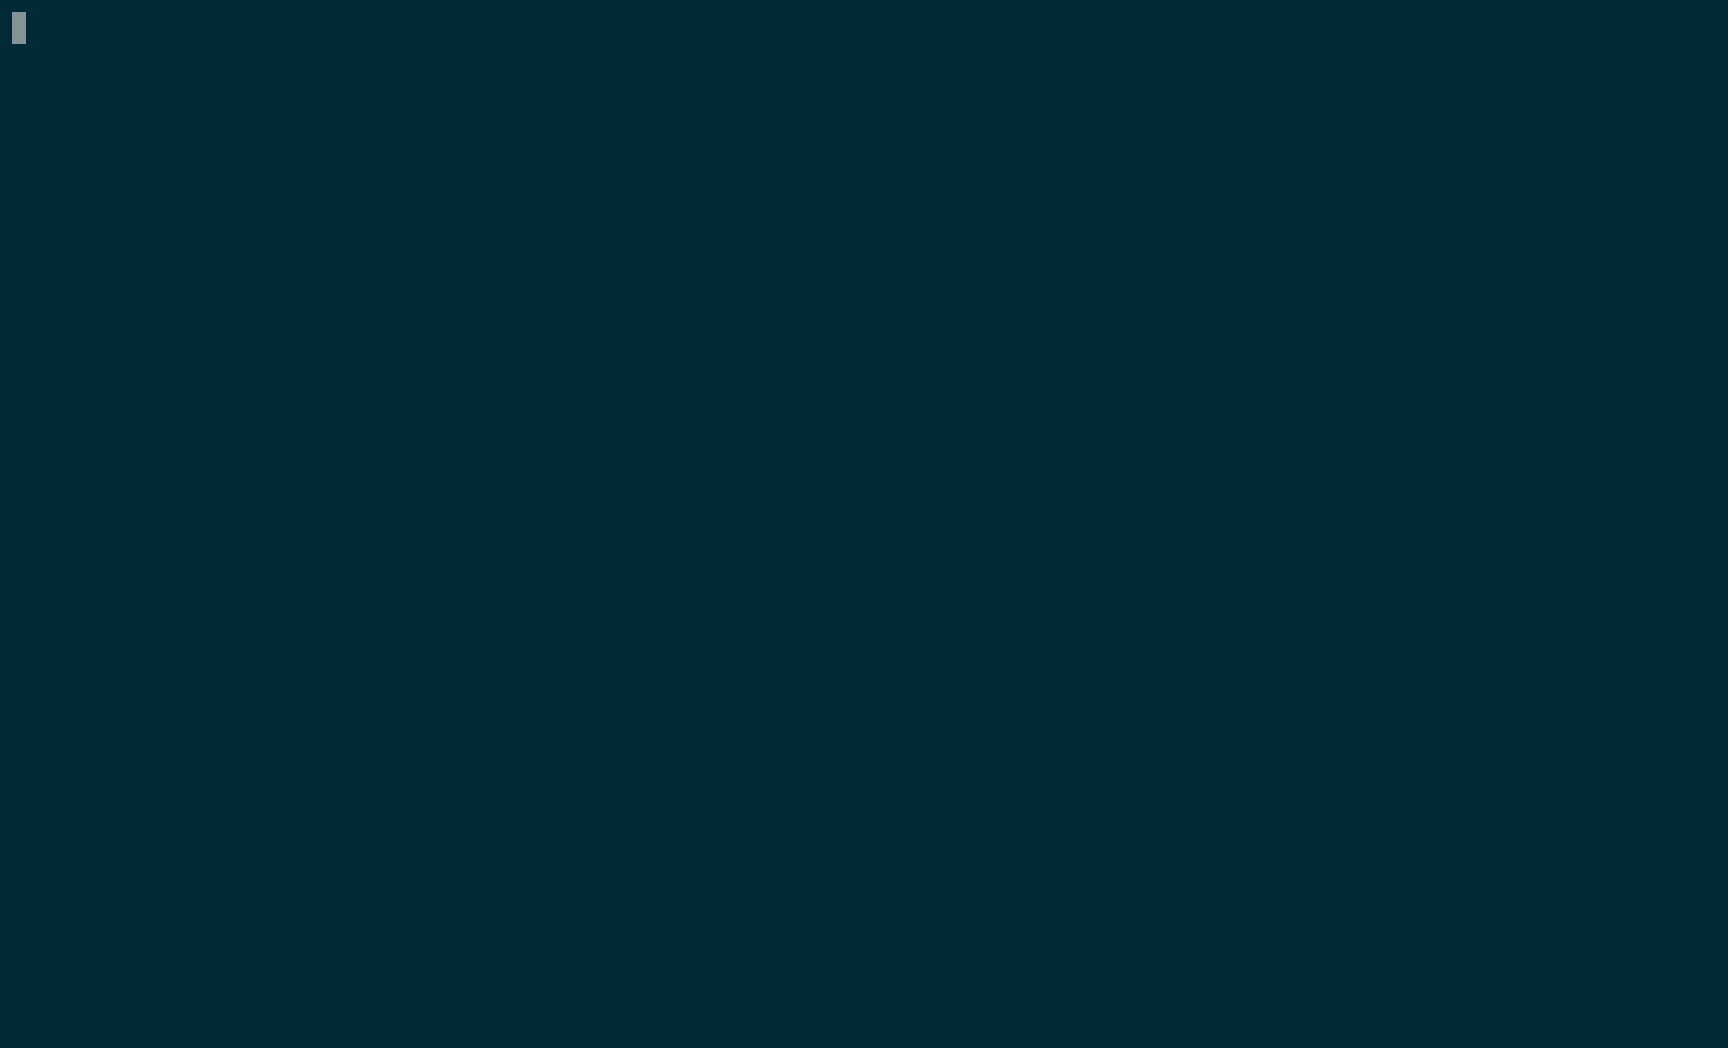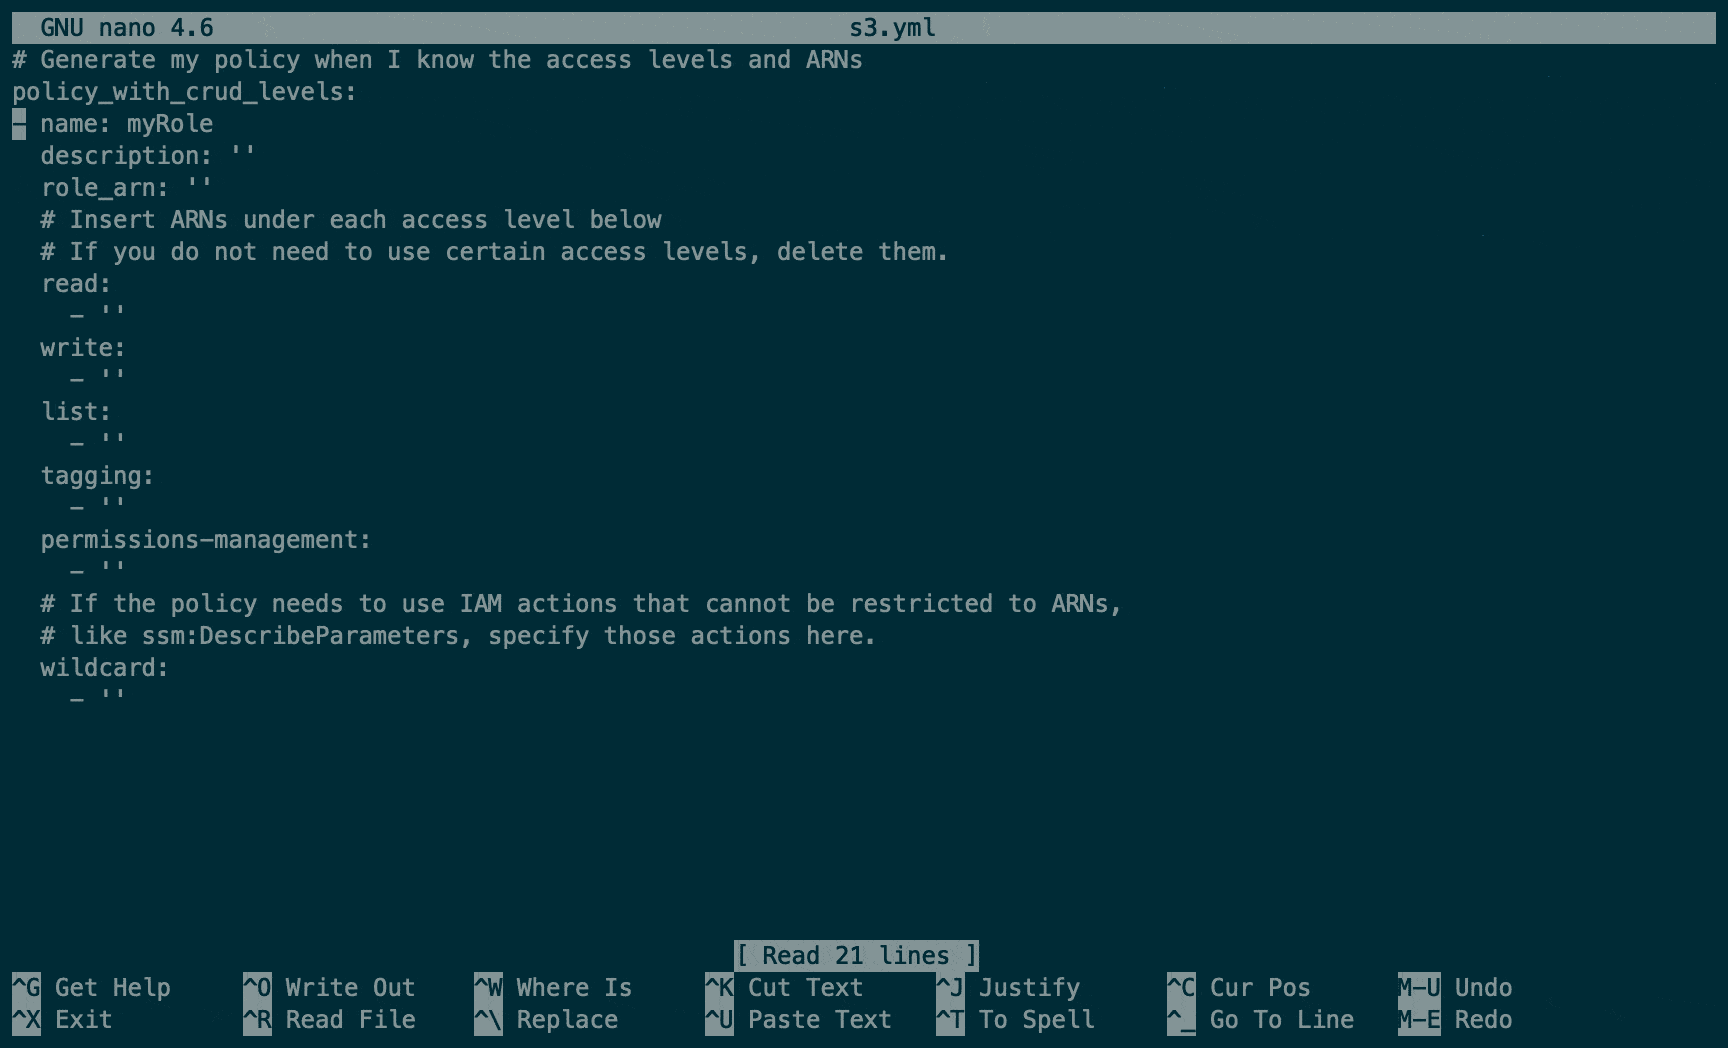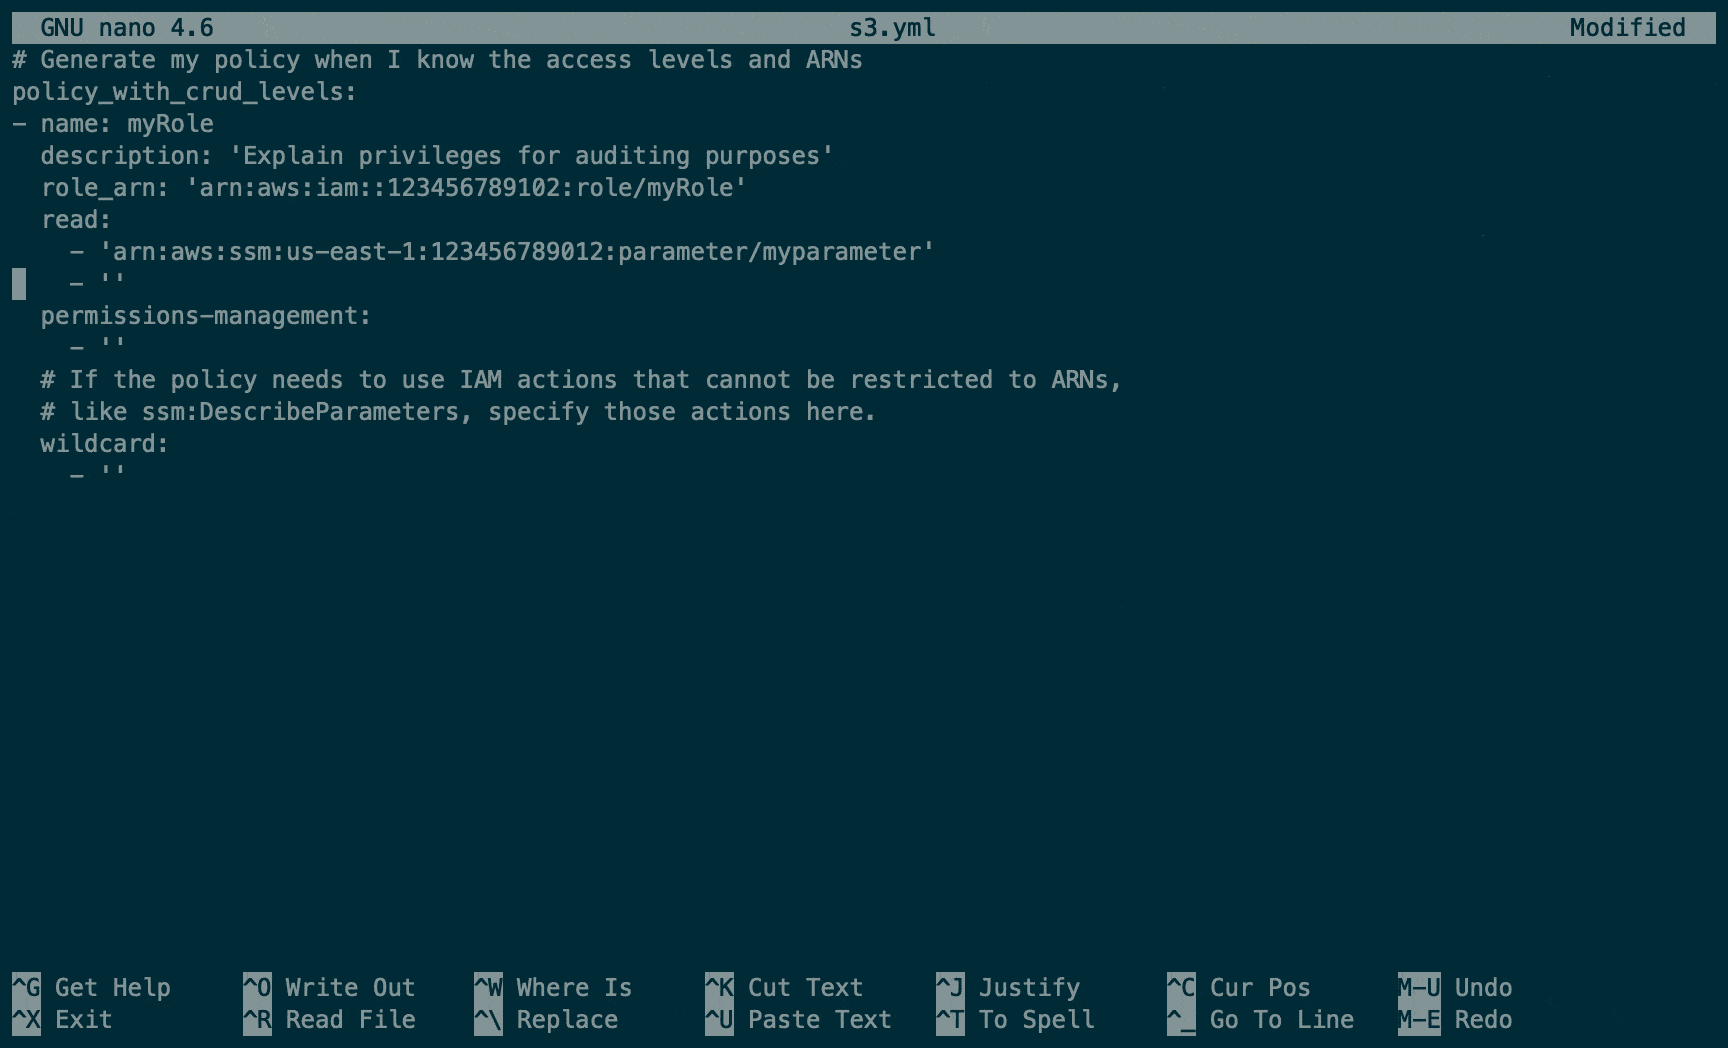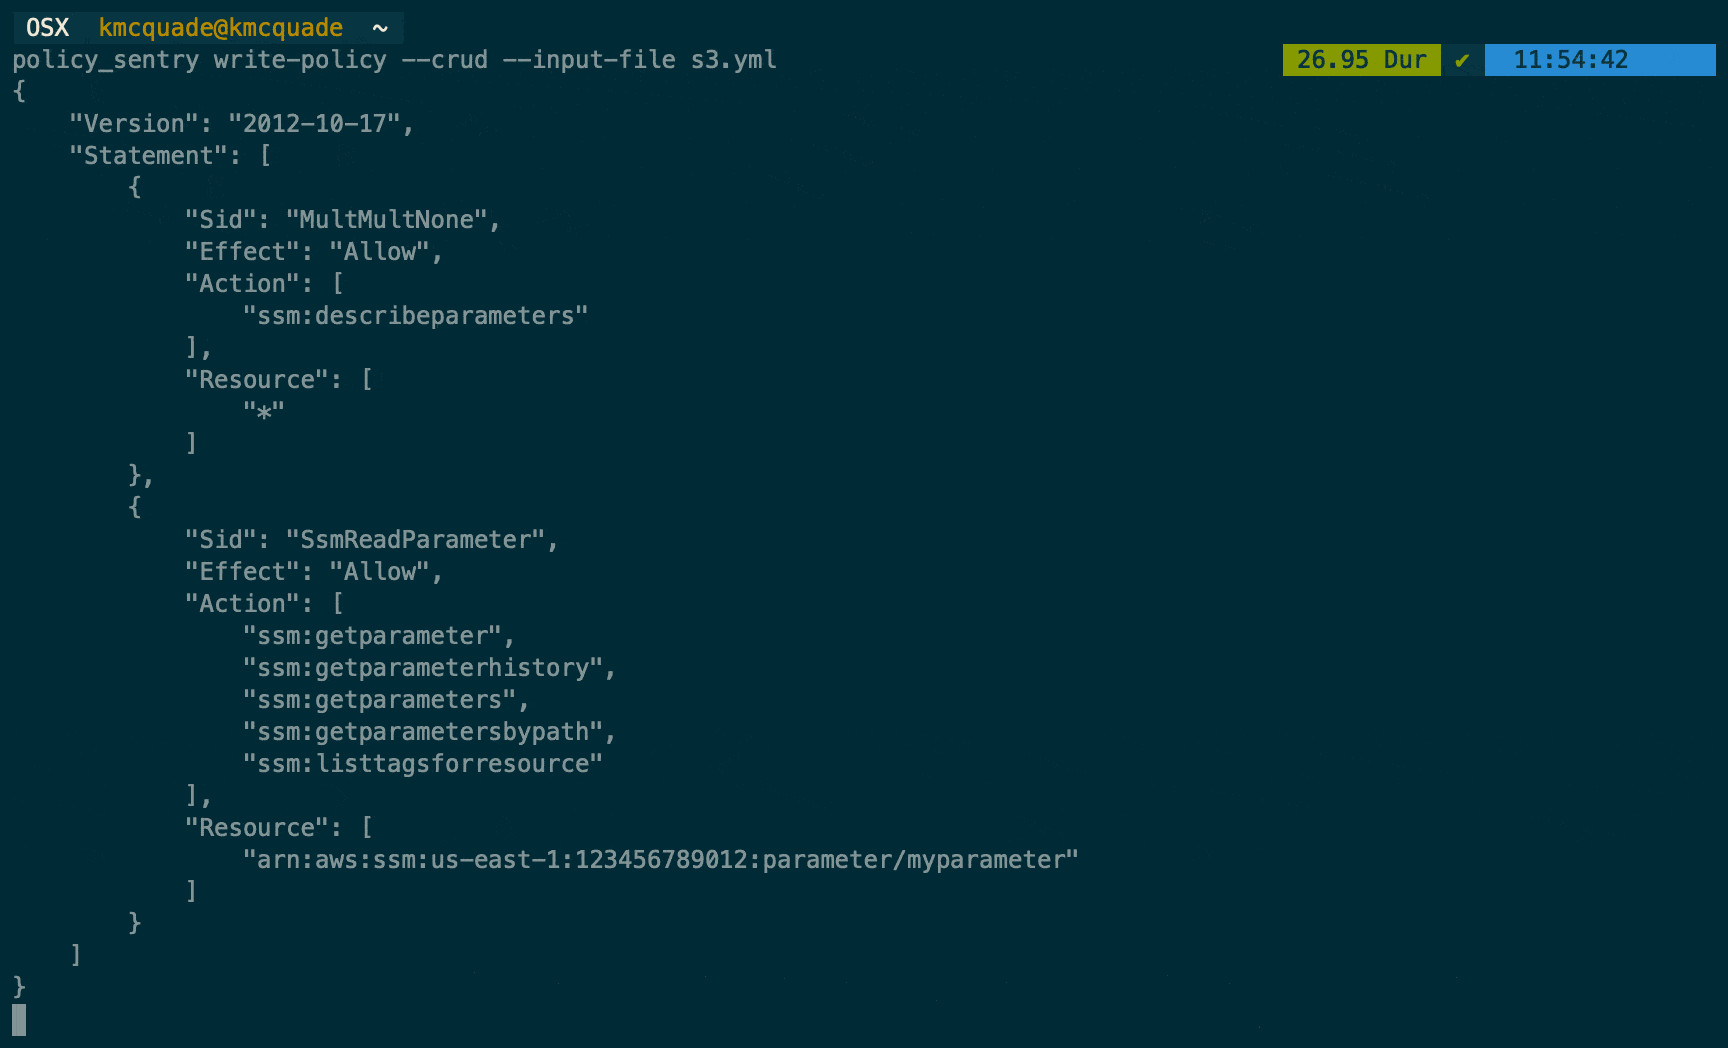 salesforce/policy_sentry
Genera políticas de IAM de AWS con el mínimo privilegio basadas en ARNs de recursos y niveles de acceso, automatizando la creación de políticas…
 secureworks/whiskeysamlandfriends
Framework basado en Python para generar tokens Golden SAML, tickets Kerberos y tokens de acceso de Azure con el fin de explotar sistemas de identidad…
 gerenios/aadinternals
Módulo de PowerShell para administrar y auditar Azure AD y Office 365, permitiendo la manipulación de tokens, enumeración de usuarios y evaluaciones…
 bloodhoundad/bark
Kit de Investigación de Ataques BloodHound
 sap8899/reportly
AzureAD/EntraID reportero de actividad de usuario para equipos azules. Ingrese un usuario sospechoso y un período de tiempo para recibir un informe…
 rhinosecuritylabs/iamactionhunter
Un analizador de declaraciones de políticas IAM de AWS y herramienta de consulta.
 gojek/cureiam
Limpia cuentas sobre permisos en infraestructura de GCP a escala.
 specterops/bloodhound
Seis Grados de Administrador de Dominio
 vectra-ai-research/maad-af
MAAD Attack Framework - Una herramienta de ataque para pruebas de seguridad simples, rápidas y efectivas de M365 y Entra ID (Azure AD).
 crowdstrike/crt
Audita configuraciones de Azure AD y Exchange Online en busca de permisos difíciles de encontrar, relaciones de confianza de federación, reglas de…








