
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit

 n0n4m3x41/cve-2025-1739
PoC de día cero para CVE-2025-1739
 my0113/shiro-cve-2022-32532
Aplicación web Java mínima para reproducir CVE-2022-32532, una omisión de autenticación de RegExPatternMatcher de Apache Shiro mediante caracteres de…
 ghostn4444/cve-2025-53770
CVE-2025-53771 - SharePoint
 bongbongco/cve-2012-6066
Vulnerabilidad de omisión de autenticación remota en FreeSSHD (freeSSHd 2.1.3)
 sudo-wp/sudowp-crowdsignal-forms
Un fork de Crowdsignal Forms reforzado en seguridad. Corrige CVE-2025-69015 (Control de Acceso Roto), modernizado para PHP 8.2+ y aplica…
 asg-castle/cve-2023-27350
Prueba de concepto del exploit para CVE-2023-27350 en PaperCut NG; explota la falla de control de acceso en SetupCompleted para omitir la…
 squeeze440/tugtainer-poc
PoC — OIDC id_token aceptado sin comprobación de firma/audiencia/caducidad en Tugtainer (GHSA-crjc-6vc7-xrfh, CVE-2026-87004, CVSS 8.1).
 sm1ee/cve-2026-39324
Prueba de concepto de explotación para la omisión de autenticación en Rack::Cookie (CVE-2026-39324), que demuestra la falsificación de sesiones…
 turkios/cve-2026-32699-facturascripts-nick-bypass
Control de Acceso Roto en el controlador EditUser de FacturaScripts permite a usuarios autenticados renombrar cualquier cuenta (incluida la de…
 0xterror/cve-2026-8181
Exploit PoC para el bypass de autenticación de WordPress Burst Statistics que permite la suplantación de administrador sin autenticación mediante una…
 randomrobbiebf/cve-2023-7028
CVE-2023-7028
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766): omisión de autenticación en Microsoft Exchange Server, exploit de prueba de concepto (POC)
 yoryio/cve-2024-27198
Exploit para CVE-2024-27198 - TeamCity Server
 midisec/cve-2023-36899
Entorno y herramientas de reproducción de la vulnerabilidad CVE-2023-36899, dirigidos a la evasión de la autenticación de sesión sin cookies en el…
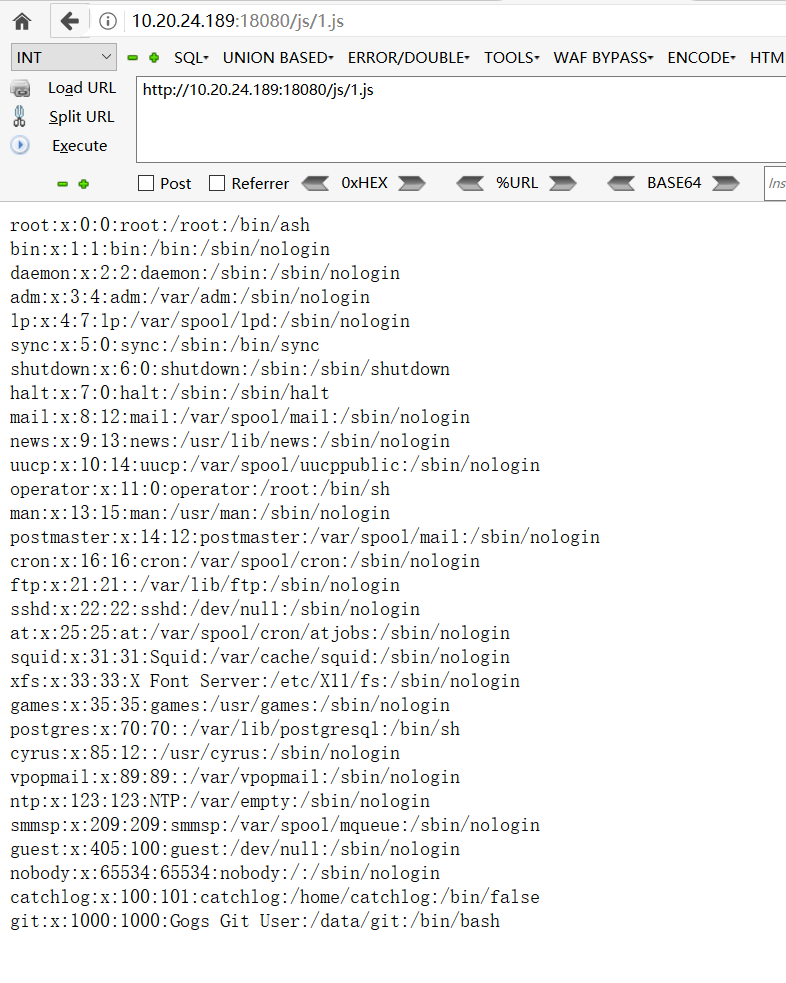 jas502n/gogs_rce
Exploit para Gogs RCE (CVE-2018-18925) que aprovecha la falsificación de sesión y la inyección de hooks de Git para lograr la ejecución arbitraria de…
 34zy/cve-2025-52970
CVE-2025-52970 - Exploit de omisión de autenticación a ejecución remota de código en FortiWeb
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - Omisión de Autenticación
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass de autenticación








