
 #1
Herramientas de módulos de seguridad de hardware, TPM, enclave seguro y confianza de hardware.
Recomendado por Kitploit
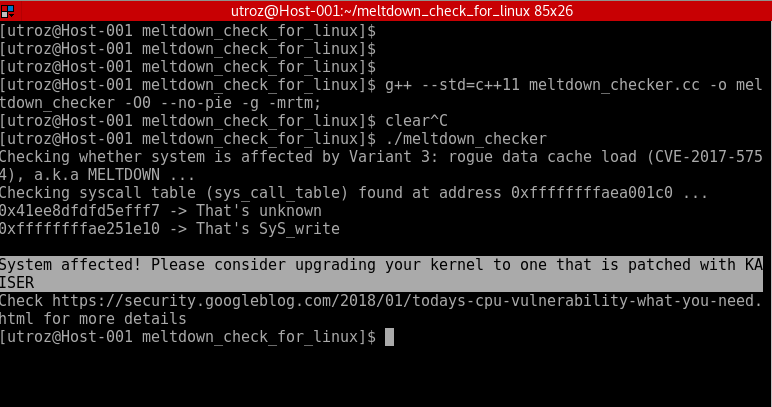
 raphaelsc/am-i-affected-by-meltdown
Meltdown Exploit / Prueba de concepto / comprueba si el sistema se ve afectado por la Variante 3: rogue data cache load (CVE-2017-5754), también…
 pmsosa/duckhunt
:dart: Evita ataques de RubberDucky (u otras inyecciones de teclado)
 microsoft/secureboot_objects
Repositorio curado de Microsoft de objetos de arranque seguro (KeK, Db, Dbx) para firmware y tiempo de ejecución, que permite actualizaciones de…
 tomasz-lisowski/swsim
Una tarjeta SIM de software.
 ebrandi/fdd-book
Libro de controladores de dispositivos FreeBSD
 theos/sdks
SDKs parcheados que incluyen tbds de framework privado
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Inicia cualquier sistema operativo o archivo .efi sin desactivar UEFI Secure Boot
 robertcprice/ncpu
Runtime de investigación para computadoras neurales diferenciables, emulación de CPU basada en GPU y síntesis de programas. Incluye ALU neuronal,…
 seemoo-lab/internalblue
Framework de experimentación Bluetooth para chips Broadcom y Cypress.
 al3xtjames/ghidra-firmware-utils
Extensión de Ghidra para ingeniería inversa de firmware de PC, que proporciona cargadores para ROMs de opción PCI, Intel Flash Descriptor, coreboot…
 objective-see/donotdisturb
Detectar Ataques Evil Maid
 cea-sec/usbsas
Herramienta y framework para leer de forma segura dispositivos de almacenamiento masivo USB no confiables.
 wack0/bitlocker-attacks
Una lista de ataques públicos a BitLocker
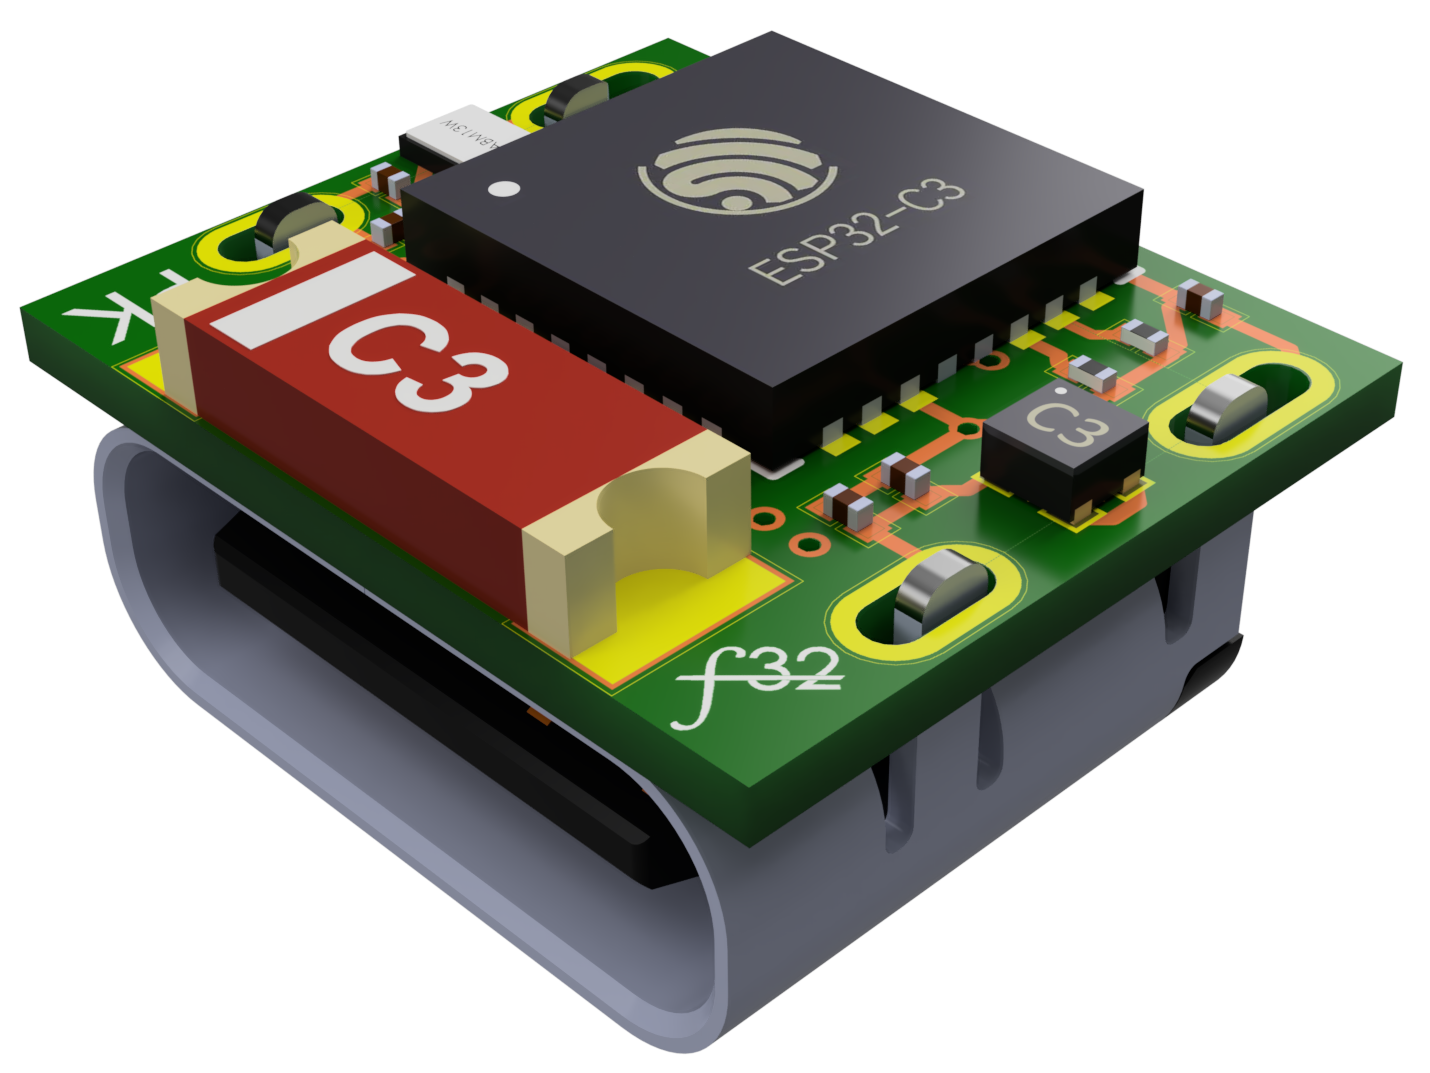 pegork/f32
Placa de desarrollo ultracompacta ESP32-C3 diseñada para investigación de seguridad embebida, con un ejemplo de portal cautivo que incluye escaneo…
 laginimaineb/extractkeymaster
Exploit que extrae las claves KeyMaster de Qualcomm mediante CVE-2015-6639 y CVE-2016-2431
 pq-code-package/mlkem-native
Segura, rápida y portable implementación en C90 de ML-KEM / FIPS 203
 tandasat/minivisorpkg
El hipervisor UEFI de investigación que admite el arranque de un sistema operativo.
 tomking062/cve-2022-38694_unlock_bootloader
Este es un bypass de verificación de firma de un solo uso. Para un bypass de verificación de firma persistente, consulte…








