
 #1
Herramientas de módulos de seguridad de hardware, TPM, enclave seguro y confianza de hardware.
Recomendado por Kitploit
 hironull/cve-2018-1207-better
Reverse Shell CVE para iDRAC 7 & 8 con firmware 2.52.52.52 y anteriores.
 gmh5225/dma-processdumper
Volcador de procesos simple usando DMA sobre un dispositivo FPGA PCIe
 puglia-ryan/s-v-project-implementation-of-cve-2015-3256
Prueba de concepto reproducible de fallo para CVE-2015-3456 (VENOM) dirigida al controlador virtual de disquete de QEMU. Demuestra escrituras…
 web-logs2/snapshot-demo
CVE-2022-27499
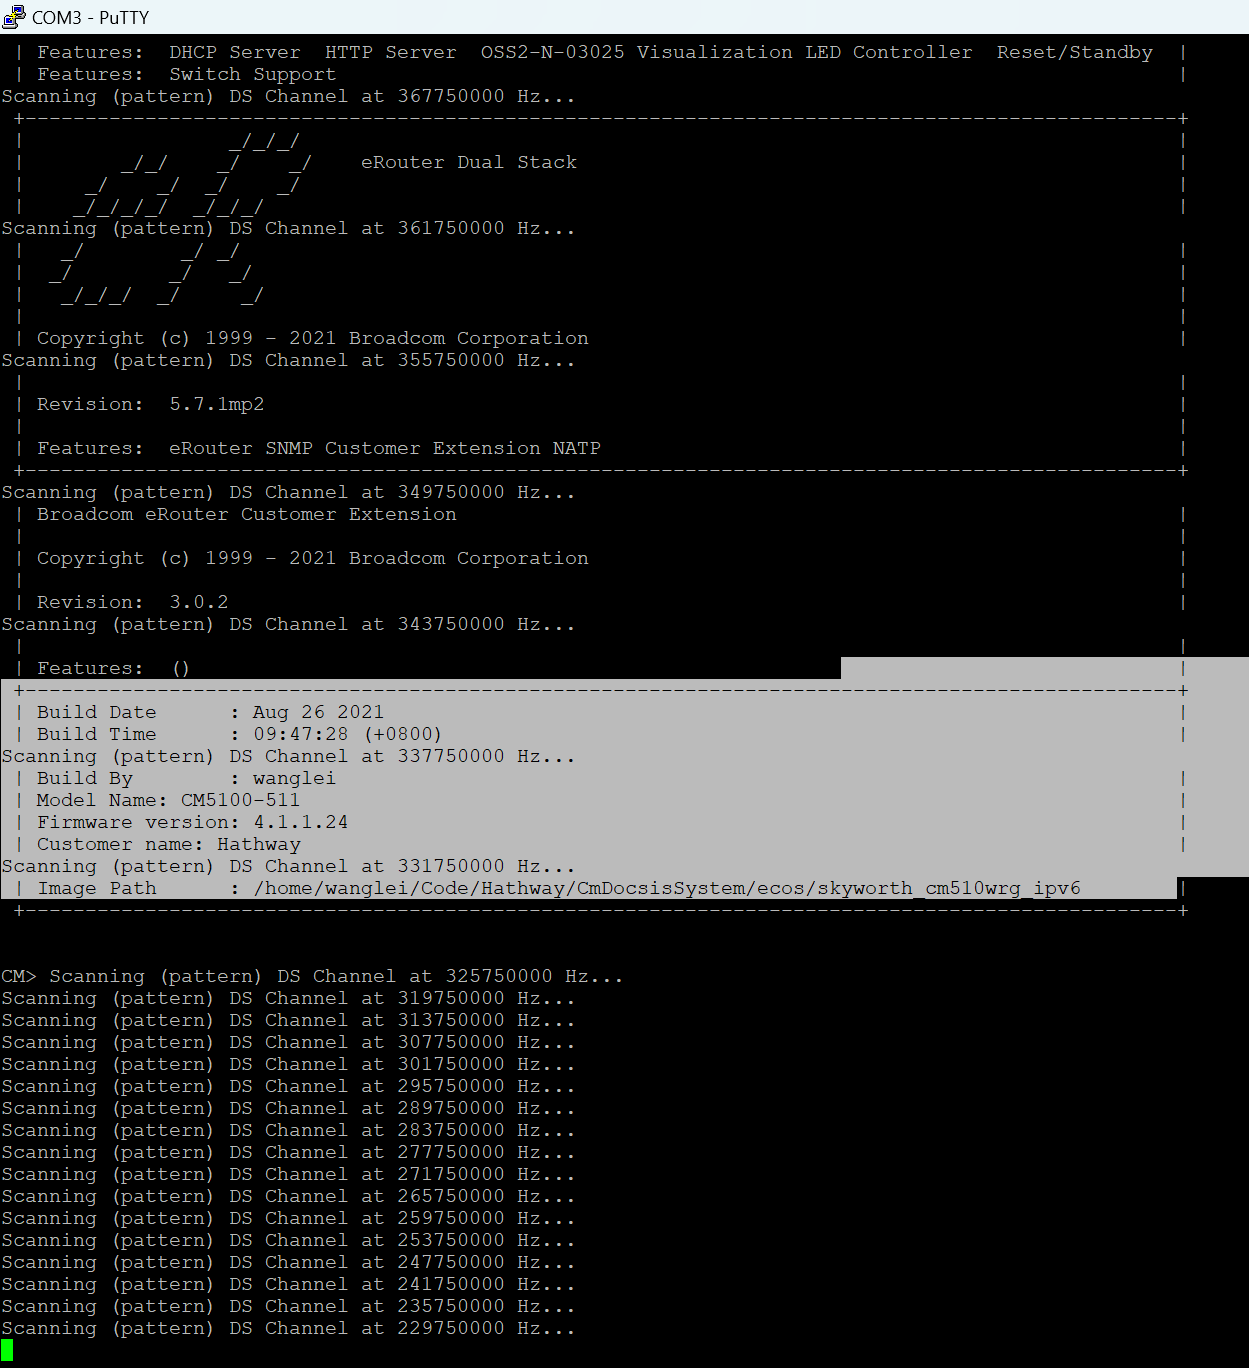 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 ndureiss/e1000_vulnerability_exploit
Explotación de la vulnerabilidad de VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 goldenticketlabs/cve-2025-52413
repositorio para CVE-2025-52413
 dersecure/cve-2024-33676
Divulgación técnica de CVE-2024-33676: autenticación débil en cargadores EV Enel X JuiceBox que permite extracción de PII, manipulación de…
 h4rk3nz0/cve-2024-3912
Escritura Arbitraria de Archivos en Router Asus a Ejecución Remota de Código PoC - Fk Mirai
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
Este informe corresponde a CVE-2025-56019, reservado para el producto Easytouch+ por la vulnerabilidad de autenticación BLE, asignado al descubridor…
 siltyy/cve-2025-54505-fix
Implementa la mitigación para CVE-2025-54505 según lo descrito por AMD-SB-7053
 crowthearchfiend/rtcore64-probe
Un pequeño programa en cpp para probar la lectura de memoria mediante un controlador/dispositivo vulnerable RTCore64.sys (CVE-2019-16098). Intenta…
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T es vulnerable a un control de acceso incorrecto a través de un puerto abierto.
 abandon1337/cve-2024-0762
Prueba de concepto de exploit para CVE-2024-0762, una vulnerabilidad de desbordamiento de búfer en el firmware UEFI, que demuestra técnicas de…
 gmh5225/cve-2021-42205
El controlador ELAN Miniport touchpad para Windows anterior a 24.21.51.2, utilizado en hardware de PC de múltiples fabricantes, permite a usuarios…
 gmh5225/cve-2022-34683
El controlador de pantalla NVIDIA GPU para Windows contiene una vulnerabilidad en el controlador de la capa en modo kernel (nvlddmkm.sys) para…
 jaden-bowers/tenda-router-vr-and-exploit
Informe sobre el re-hosting del firmware del router Tenda AC15 y la replicación del exploit de ejecución remota de comandos (CVE-2020-10987).
 myasnik/hardware-hacking-cheatsheet
Hoja de referencia para hacking de hardware








