
 #1
Herramientas de módulos de seguridad de hardware, TPM, enclave seguro y confianza de hardware.
Recomendado por Kitploit
 amenti-labs/openentropy
Recolección de entropía de código abierto desde fuentes de hardware no convencionales. SDK de Rust + Python.
 omgrant/ft9201-libfprint
Controlador de libfprint para Linux para el lector de huellas digitales USB Focal-systems FT9201 (2808:93a9) — ejecuta el motor de coincidencia…
 show0ne/archivo-syxe05-snat
Archivo histórico de tutoriales de ingeniería inversa y desempaquetado que cubren protectores comerciales (Armadillo, ASProtect, Themida) con…
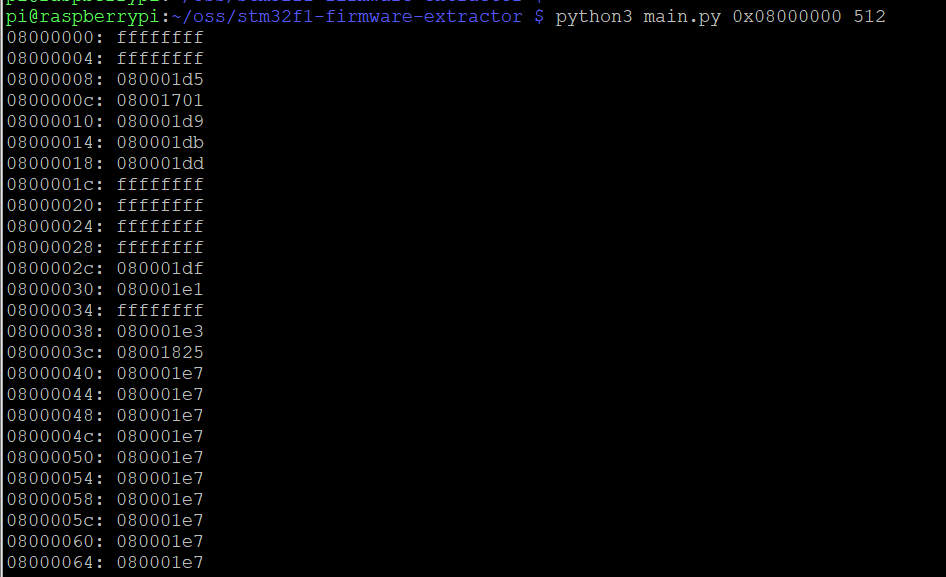 wuxx/cve-2020-8004
Herramienta de explotación para CVE-2020-8004 dirigida a microcontroladores STM32F1, que permite la extracción de firmware mediante OpenOCD y scripts…
 userlandkernel/usbusted
Investigación sobre los protocolos USB de Apple
 blacksnufkin/deadmanswitch
DeadManSwitch en Rust con varios disparadores (remotos, locales y de red)
 leecher1337/pixma
Herramientas para analizar el firmware de impresoras Canon Pixma
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Inyección de Comandos Autenticada
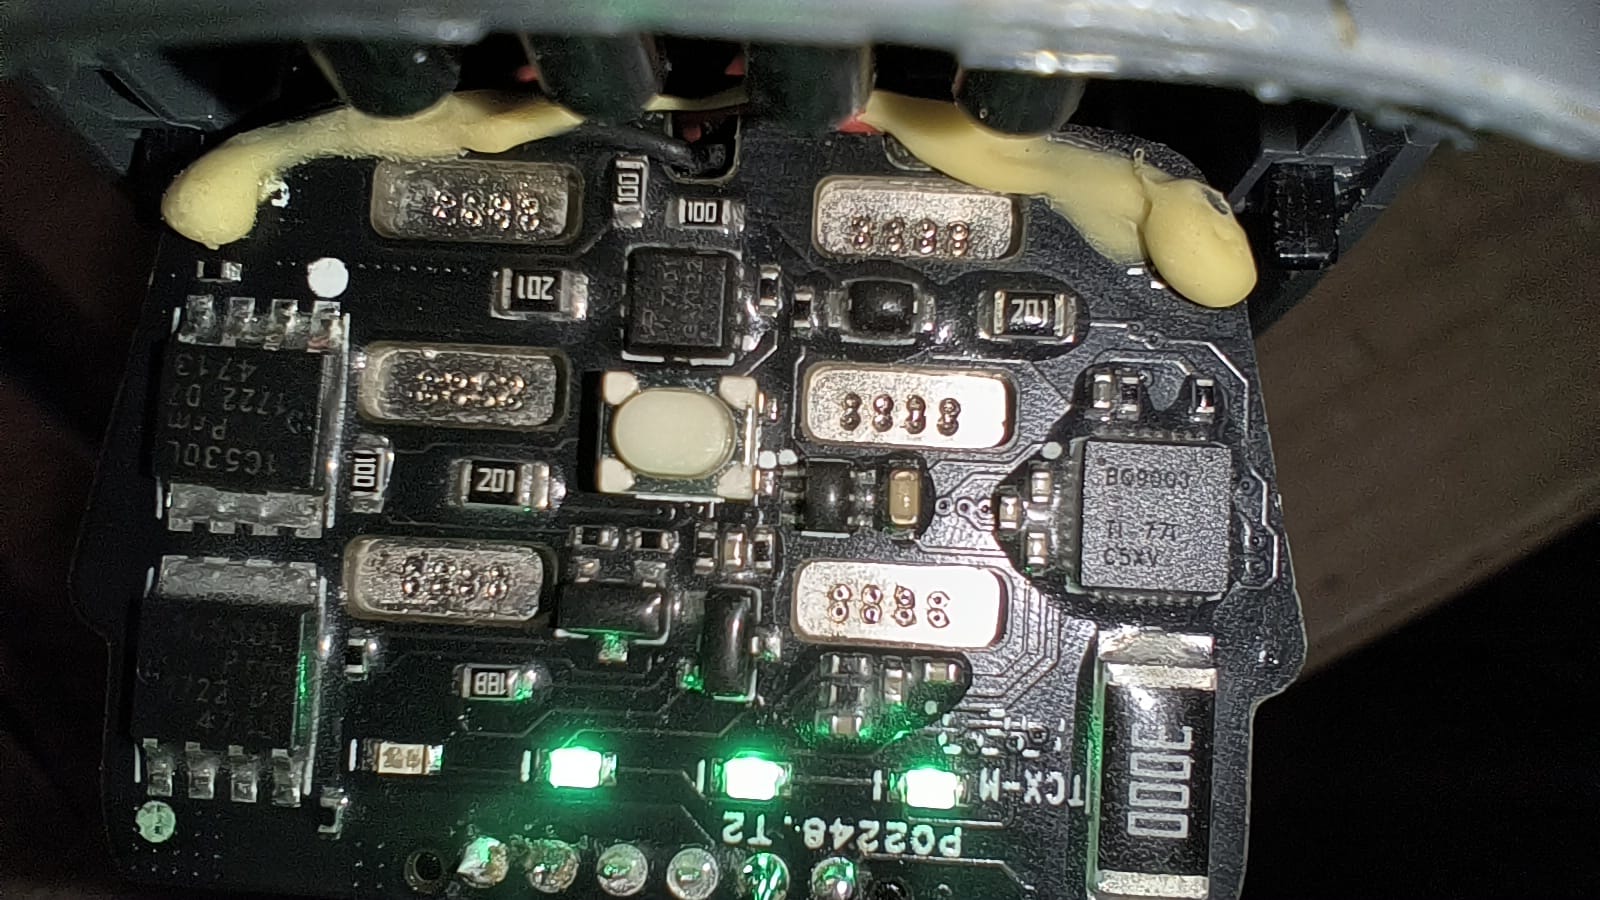 fahreddinaykut/sparkaltbatteryboard
Placa de interfaz de batería I2C/SMBus con ingeniería inversa para DJI Spark, que reemplaza la batería inteligente OEM por una LiPo 3S estándar.…
 pokerfacesad/cve-2021-1056
PoC para CVE-2021-1056, relacionado con la seguridad de los contenedores de GPU.
 jatinkapilaq1/intel-me-research
Habla directamente con tu Intel Management Engine — herramienta Python sin dependencias. Detecta fugas de memoria, manifiesto de partición, sondeo de…
 geeoon/fault-injection-finder
Encontrar y ejecutar automáticamente ataques de inyección de fallos
 sunnypatell/basalt
World's first hazard checker for NVIDIA Blackwell (sm_120), with an assembler and scheduler matched against their own compiler byte for byte. The…
 r3n3r0/cve-2026-20700
PoC que demuestra dyld como un oráculo de firma PAC mediante fixups encadenados Mach-O hechos a mano en arm64e, logrando escrituras controladas de…
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 embedi/smm_usbrt_poc
CVE-2017-5721 Prueba de concepto
 ioallocate/immapper
Demostración del abuso del controlador vulnerable AmdTools64.sys para R/W físico.
 nccgroup/edidfuzzer
Fuzzer de EDID (Datos de identificación mejorada de pantalla)








