
 #1
Herramientas de módulos de seguridad de hardware, TPM, enclave seguro y confianza de hardware.
Recomendado por Kitploit

 hanianis/cve-2025-63353
Una vulnerabilidad en fiberhome GPON ONU HG6145F1 RP4423 permite predecir la contraseña Wi-Fi predeterminada de fábrica del dispositivo (clave…
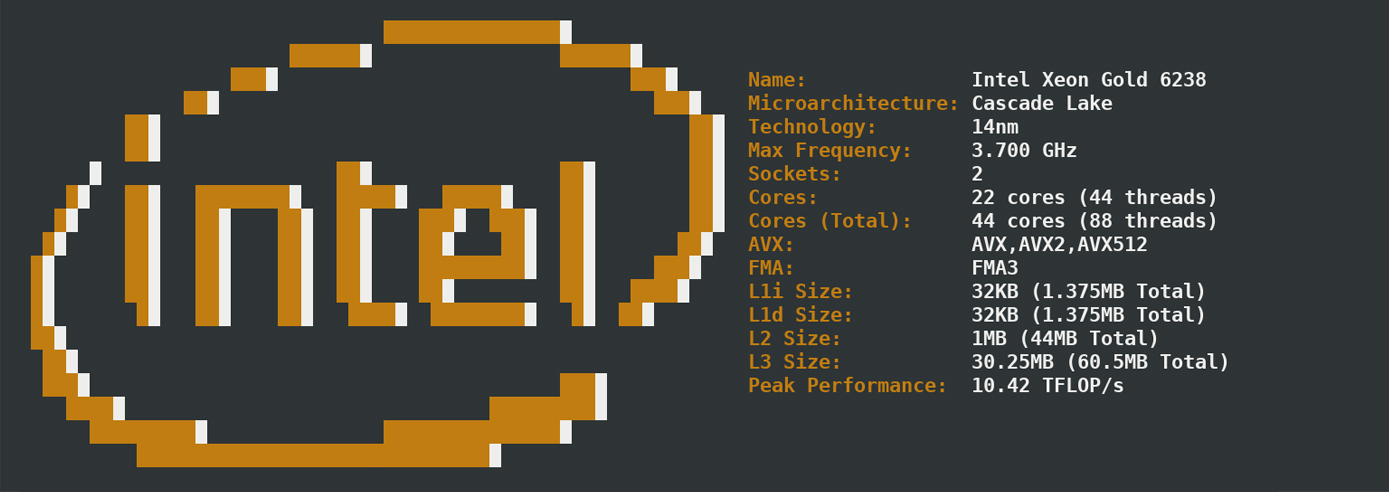 dr-noob/cpufetch
Sencilla pero elegante herramienta para obtener la arquitectura de la CPU
 theldus/bread
Depurador x86 en modo real inyectable para ingeniería inversa de BIOS y depuración de código arbitrario en modo real a través de cable serie, con…
 hacefresko/cve-2025-40634
Exploit para desbordamiento de búfer basado en pila encontrado en el binario conn-indicator del router TP-Link Archer AX50
 demining/phoenix-rowhammer-attack-cve-2025-6202
# Ataque Phoenix Rowhammer: Riesgo Sistémico de Compromiso de Claves Privadas de Carteras de Bitcoin en la Infraestructura Global de Blockchain…
 apple-oss-distributions/xnu
Kernel híbrido que combina Mach, FreeBSD y IOKit para macOS y iOS. Proporciona servicios centrales del SO, un marco de controladores y aplicación de…
 s-hamann/cve-2023-40289
Exploit para CVE-2023-40289, una vulnerabilidad de inyección de comandos en varios Baseband Management Controllers (BMC) con firmware de ATEN.
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
Este informe corresponde a CVE-2025-56019, reservado para el producto Easytouch+ por la vulnerabilidad de autenticación BLE, asignado al descubridor…
 nccgroup/sniffle
Sniffer Bluetooth 5 y 4.x LE para hardware TI CC1352/CC26x2 con soporte para publicidad extendida, todos los modos PHY, filtrado MAC/RSSI y…
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
Módulos de kernel de bajo nivel y fuente de árbol de dispositivos para el OnePlus 11 (sm8550), que permiten la puesta en marcha de hardware, el…
 kh4sh3i/cve-2025-34152
Exploit PoC basado en Go para la ejecución remota de código no autenticada en repetidores Wi-Fi Shenzhen Aitemi M300. Incluye un escáner y no…
 thegammasqueeze/bootloader_unlock_anbernic_t820
Desbloqueo de bootloader usando CVE-2022-38694 para dispositivos Anbernic Unisoc T820
 cryptodev-linux/cryptodev-linux
Controlador de dispositivo del kernel de Linux que proporciona acceso desde el espacio de usuario a aceleradores criptográficos de hardware,…
 wqsv/throttlestoppoc
CVE-2025-7771: Lectura/escritura arbitraria de memoria física y puertos de E/S mediante el controlador ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771: Lectura/escritura arbitraria de memoria física y puertos de E/S a través del controlador ThrottleStop
 shirabo/cve-2025-2082-pov
Prueba de concepto para CVE-2025-2082, que demuestra la sobrescritura de puntero de función mediante un error de conversión de entero con signo a sin…
 bytereaper77/jump-over-aslr-btb
saltar sobre aslr atacando los predictores de bifurcación para evadir aslr Técnica
 goldenticketlabs/cve-2025-52413
repositorio para CVE-2025-52413








