
 #1
Herramientas de módulos de seguridad de hardware, TPM, enclave seguro y confianza de hardware.
Recomendado por Kitploit

 yt2w/cve-2025-9961
Exploit para el desbordamiento de búfer de pila en TP-Link AX10/AX1500 en CWMP (TR-069) que permite la ejecución remota de código mediante ret2libc…
 deadends/legion
Legion es un tejido de autenticación de conocimiento cero construido para la privacidad.
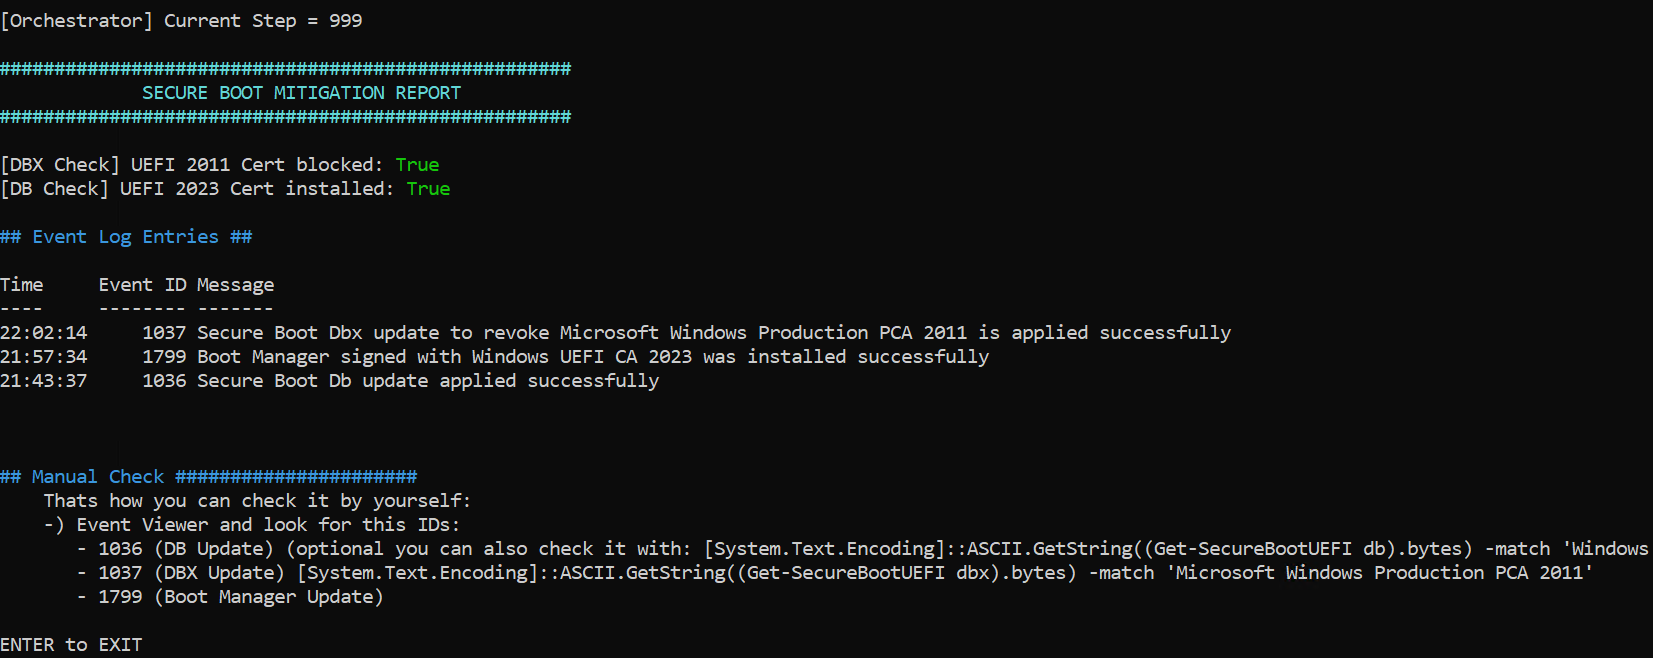 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
Traducción al inglés
 finngineering/ch55x_firmware_extractor
Extractor de firmware para microprocesadores CH55x
 h3xdum/xiaomi-c200-firmware-analysis
De UART a Root: Irrumpiendo en el Xiaomi C200 mediante U-Boot
 luismirandaacebedo/cve-2025-65855
Aviso de seguridad para CVE-2025-65855 - Múltiples vulnerabilidades en el mecanismo de actualización OTA de HelpFlash IoT
 spawn451/cve-2025-8061-exploit
Explotar el controlador vulnerable LnvMSRIO.sys
 k0n9-log/cve-2025-60854
D-link AX1500 Vulnerabilidad
 thorat-shubham/jxl_infotainment_cve-2025-63895
Prueba de concepto para CVE-2025-63895: explotación de desbordamiento de búfer LMP de Bluetooth Classic en sistemas de infoentretenimiento para…
 pegork/f32
Placa de desarrollo ultracompacta ESP32-C3 diseñada para investigación de seguridad embebida, con un ejemplo de portal cautivo que incluye escaneo…
 sunrayvision/vision-msi-thermal-control
MSI Modern 15H AI C1MGT-096IT Gestión térmica en Linux - Control EC con ingeniería inversa con perfiles de ventilador y umbral de batería
 zedeldi/cve-2025-47827
PoC e informe de vulnerabilidad para CVE-2025-47827.

 jason996/maritime-security-paper
Investigación exhaustiva sobre vulnerabilidades de seguridad en embarcaciones marítimas autónomas y recomendaciones de defensa.
 jaden-bowers/tenda-router-vr-and-exploit
Informe sobre el re-hosting del firmware del router Tenda AC15 y la replicación del exploit de ejecución remota de comandos (CVE-2020-10987).
 blacksnufkin/deadmanswitch
DeadManSwitch en Rust con varios disparadores (remotos, locales y de red)
 demining/scalar-venom-attack
Repositorio de exploits e investigación que analiza CVE-2025-60013, una vulnerabilidad crítica de inicialización HSM que permite la recuperación de…
 d7ead/cve-2025-63602
Divulgación de CVE-2025-63602, incluyendo una PoC para el uso de un controlador inseguro en Awesome Miner 11.2.4 que conduce a lectura/escritura…
 jdbonfils/poc_cve-2025-48507
Prueba de concepto de CVE-2025-48507. La falla de seguridad puede ser aprovechada por software no seguro (por ejemplo, Linux) para romper la Trust…








