
 #1
Herramientas de módulos de seguridad de hardware, TPM, enclave seguro y confianza de hardware.
Recomendado por Kitploit

 264312431/picohaxx
Un exploit del kernel para dispositivos Pico 4 basado en cve-2023-33107.
 zhazhalove/osquery_cve-2024-23443
Extensión Osqery HP BIOS WMI
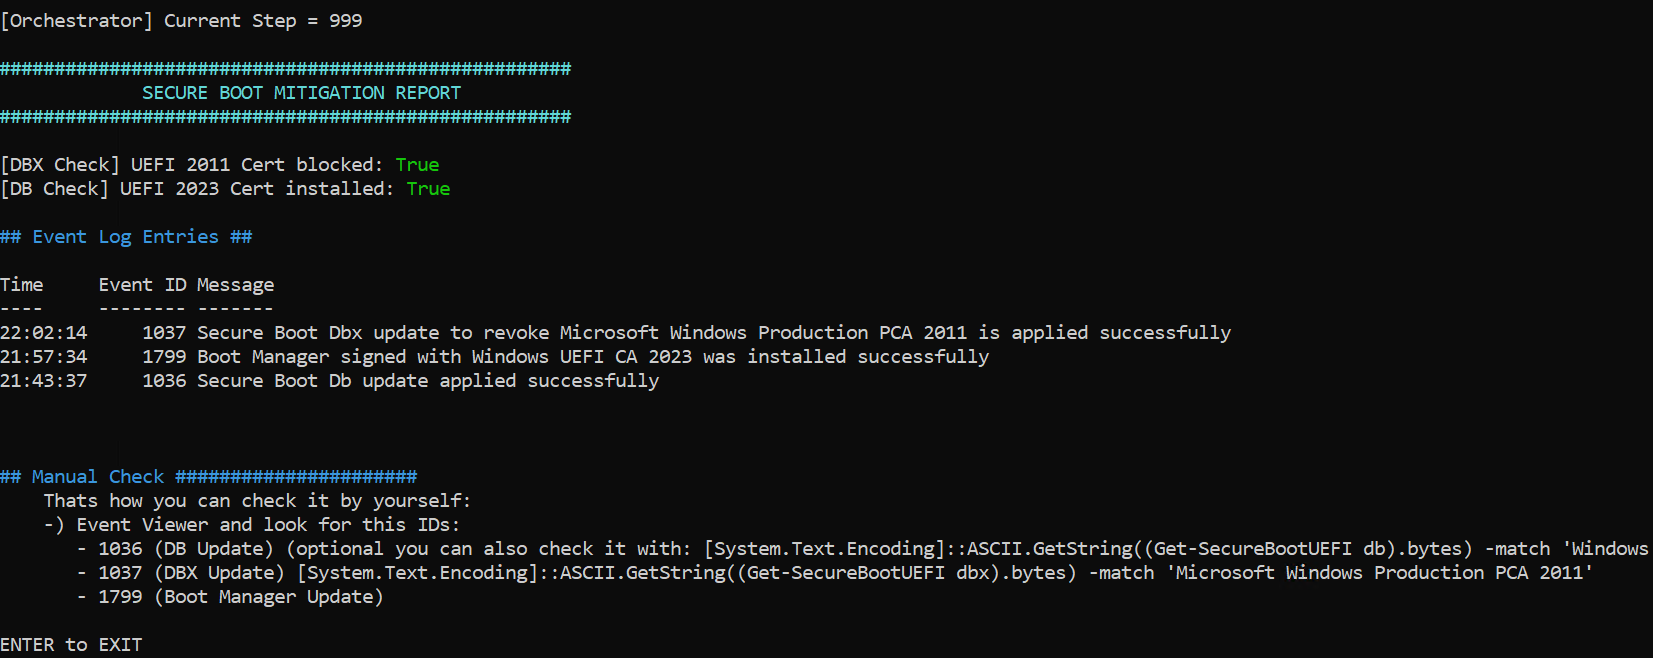 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
Traducción al inglés
 nikameru/nxboot
Herramienta de inyección de payload para consolas Nintendo Switch vulnerables a CVE-2018-6242 ("Fusée Gelée")
 jeromeyoung/cve-2021-40154
POC para probar la vulnerabilidad BootROM encontrada en LPC55S69 y la serie K82
 mathse/meltdown-spectre-bios-list
una lista de correcciones de BIOS/Firmware que abordan CVE-2017-5715, CVE-2017-5753, CVE-2017-5754
 ph4r05/ledger-app-monero-1.42-vuln
Repositorio de PoC para CVE-2020-6861: Extracción de la clave de gasto de la aplicación Ledger Monero
 nevercodecorrect/lede-17.01.3
Version-contains-cve-2019-12272
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 es un RCE zero-day y zero-click en AudioConverterService de CoreAudio de iOS, activado por un archivo de audio malicioso a través de…
 szymonh/inspector-gadget
Descripción de CVE-2021-39685 y exploit de muestra para la vulnerabilidad de desbordamiento de Linux USB Gadget
 lva/infineon-cve-2017-15361
Sencillo script de PowerShell para comprobar si un equipo utiliza un chip TPM de Infineon vulnerable a CVE-2017-15361.
 mselbrede/gardyn
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 xen0bit/fwbt
Código de prueba de concepto para la interacción con Firewalla a través de Bluetooth Low-Energy y explotación de CVE-2024-40892 / CVE-2024-40893
 oliviaholly/fusee-gelee
Una implementación del exploit Fusee Gelee (CVE-2018-6242) para la Nintendo Switch, junto con un payload personalizado.
 laginimaineb/extractkeymaster
Exploit que extrae las claves KeyMaster de Qualcomm mediante CVE-2015-6639 y CVE-2016-2431
 ndureiss/e1000_vulnerability_exploit
Explotación de la vulnerabilidad de VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 szymonh/d-os-descriptor
CVE-2022-25258 - Exploit de demostración dirigido a usb gadget's os descriptor handler
 lunnova/puma6fail
CVE-2017-5693 Vulnerabilidad de denegación de servicio en módems Puma 6








