#1
Herramientas de hacking de hardware, modding, JTAG, UART, SPI y explotación de dispositivos embebidos.
Recomendado por Kitploit

 gmh5225/memtools
Herramienta de lectura y escritura de memoria DMA, Dump, Direct, inject para Windows y Linux
 greatscottgadgets/facedancer
Implementa tu propio dispositivo USB en Python, compatible con un periférico de hardware como Cynthion o GreatFET
 emenstanougat/esp32-bluejammer
Jammer de 2.4GHz basado en ESP32 y nRF24 que interrumpe Bluetooth, BLE, WiFi y canales RC mediante ruido e inundación de paquetes para pruebas de…
 tandasat/hello-vt-rp
Un hipervisor simple que demuestra el uso de la tecnología Intel VT-rp (redirect protection).
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 wrongbaud/spidump
Herramienta para reconstruir imágenes de flash SPI mediante capturas de analizador lógico
 jiegec/loongbleed
Prueba de concepto que demuestra una fuga de datos microarquitectónica en procesadores Loongson LA464/LA664 a través de bits superiores indefinidos…
 raspberrypi/rp2350_hacking_challenge
Desafío de hacking de Raspberry Pi RP2350: extrae un secreto OTP de 128 bits protegido por arranque seguro y bloqueo OTP, con scripts de…
 gmh5225/dma-processdumper
Volcador de procesos simple usando DMA sobre un dispositivo FPGA PCIe
 hunt-benito/the-key-ships-with-the-lock-cve-2026-82876-phison-s11-ssd-firmware-signature-bypass
Prueba de concepto que demuestra una omisión de la verificación de firma del firmware en SSD Phison S11, permitiendo a los atacantes volver a firmar…
 electroniccats/catsniffer-firmware
Repositorio de firmware para CatSniffer, una placa de investigación de seguridad IoT multiprotocolo compatible con BLE, Zigbee, Sub-1 GHz y más, con…
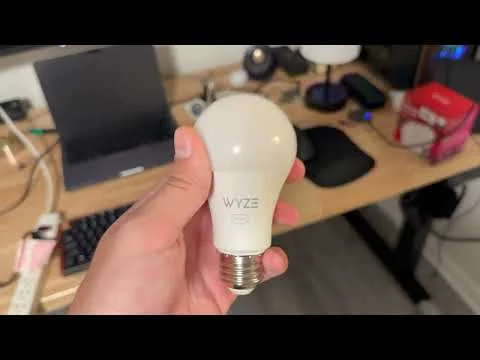 nickdaria/wyze-bulb-color-pwned
No-open firmware exploit for the Wyze WLPA19CV2 color bulb
 teutekeune/ibssloader
Herramienta de investigación para arrancar Linux en iPad mini 1 mediante checkm8, iBSS/iBEC parcheados y payloads bare-metal personalizados,…
 gadorach/vankyo-s30-bootloader-unlock
Vankyo MatrixPad S30 (Unisoc SC9863A) — Bootloader unlock via CVE-2022-38694 FDL1 method
 hydrabus/hydrafw
Firmware de código abierto para HydraBus, una multiherramienta para depuración de hardware embebido, hacking y pruebas de penetración, que admite…
 rva3/cve-2026-40003
Exploit para CVE-2026-40003, una vulnerabilidad de escritura arbitraria de memoria en el BootROM del SoC ZXIC/Sanechips ZX297520V3, que permite la…
 x41sec/cve-2021-34600
Prueba de concepto del exploit para CVE-2021-34600, que demuestra una vulnerabilidad de generación de claves en los sistemas de control de acceso…
 l0lsec/tapo-c260-rce
Cadena de exploits PoC para la cámara TP-Link Tapo C260 — CVE-2026-0651/0652/0653. Investigación de @spaceraccoon.