
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 redcrazyghost/cve-2026-42945
Herramienta de explotación basada en Go para CVE-2026-42945 (nginx HTTP/2) con capacidades de detección, sondeo de fallos, ejecución de comandos y…
 dedellix/mut-bc-ss-01
Pruebas de mutación en la validación de certificados X.509 en OpenSSL v.1.1.1h, basado en CVE-2021-3450.
 alt3kx/cve-2026-23918
CVE-2026-23918 Apache mod_http2 Detector de Double-Free
 abrarkhan/external_sonivox_cve-2024-23709
Prueba de concepto para CVE-2024-23709, una vulnerabilidad de escritura fuera de los límites en la librería de síntesis de audio Sonivox de Android,…
 maherazzouzi/cve-2022-36163
Exploit de prueba de concepto para CVE-2022-36163, una vulnerabilidad de cadena de formato en el lector de PDF pdftoroff hovacui 1.1.0, que demuestra…
 halcy0nic/cves-for-picoc-3.2.2
Archivos de reproducción para CVE-2022-44312 a CVE-2022-44321
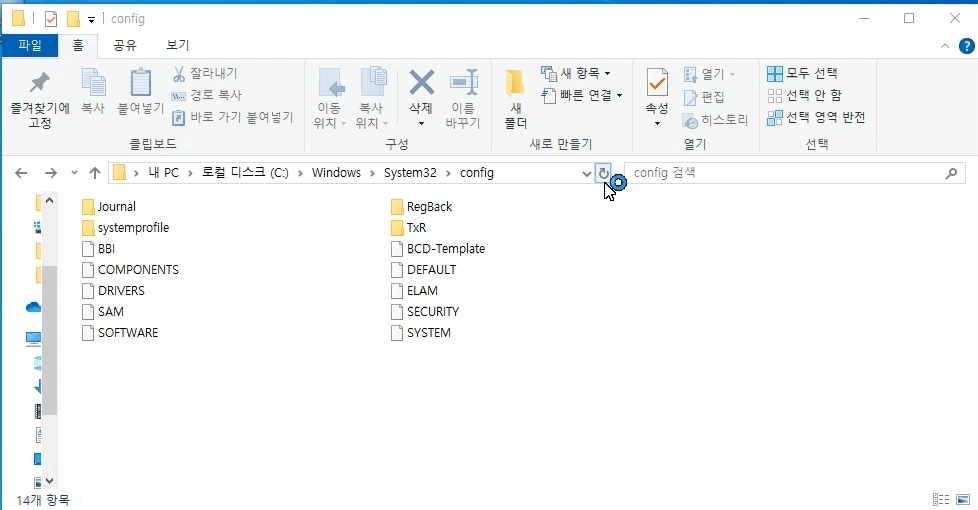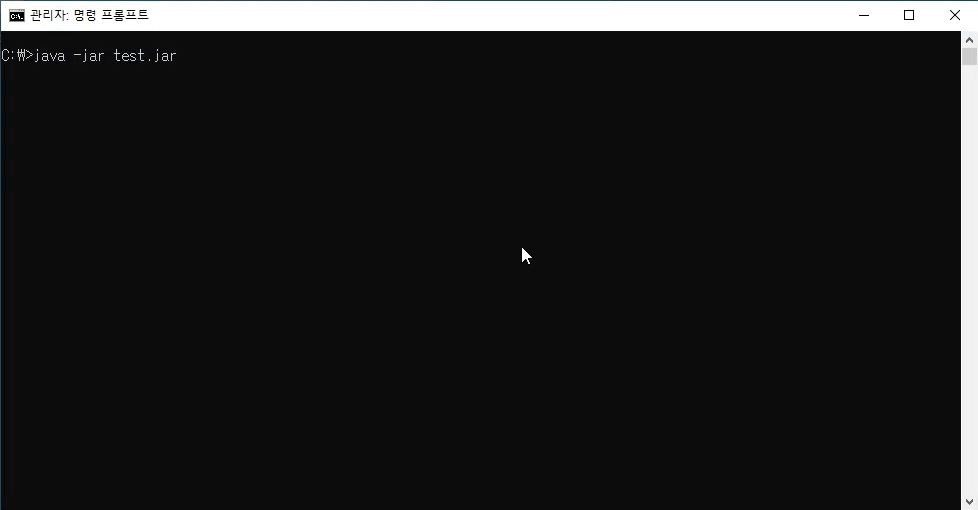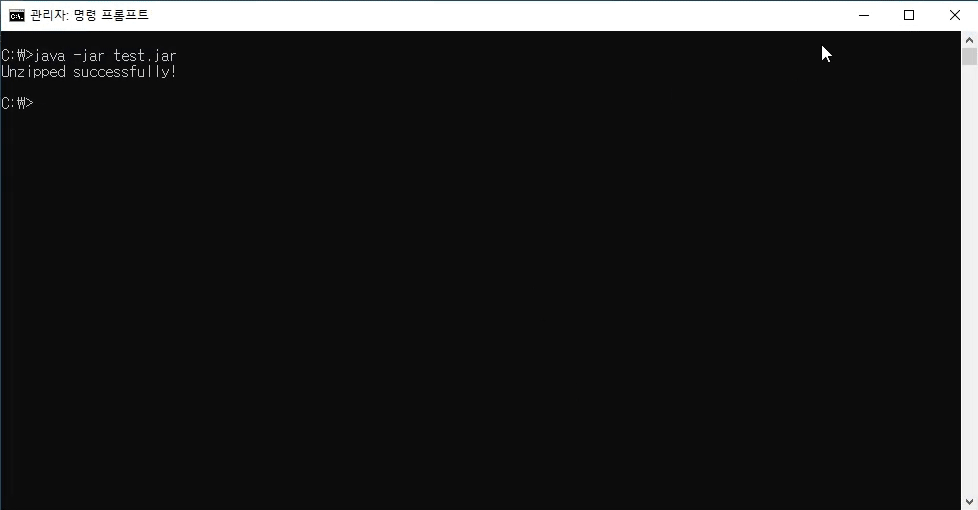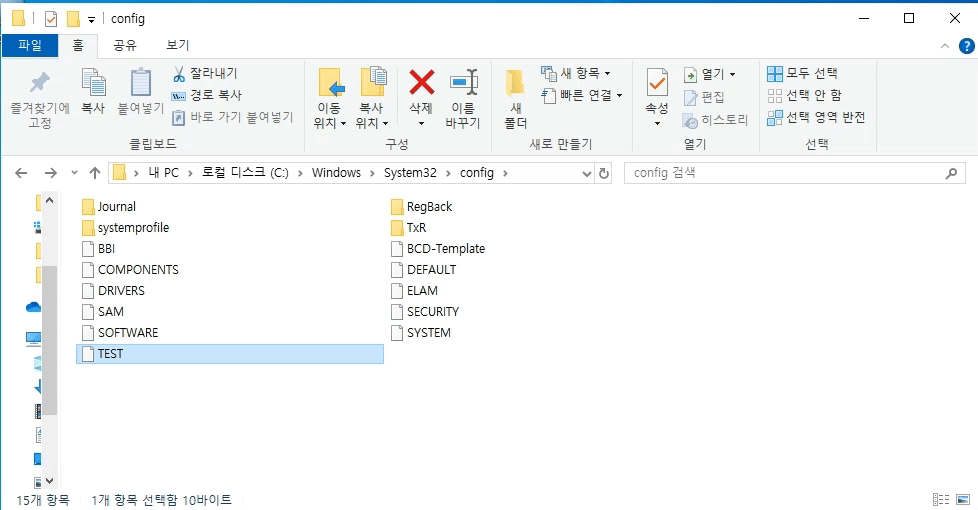 skrkcb2/cve-2025-0851
Prueba de concepto de exploit para CVE-2025-0851, una vulnerabilidad de recorrido de archivos en la utilidad de extracción de modelos tar/zip de Deep…
 spiritualmachines/buds-audit
Sin dongle, sin root – herramienta de evaluación de seguridad Bluetooth para auriculares inalámbricos afectados por la cadena de vulnerabilidades del…
 dumbbutt0/evilmp4
Explora la CVE-2022-41741 con el repositorio Evil MP4. Ofrece PoCs educativos y documentación sobre cómo asegurar nginx contra vulnerabilidades de…
 foxvr-sudo/bugbounty-arsenal-resources
Listas de verificación y plantillas para programas de bug bounty. Con licencia MIT.
 supermagnum/gr-qradiolink
Módulo out-of-tree (OOT) de GNU Radio para bloques de QRadioLink.
 puppetm4ster/koyane-framework
Herramienta modular de generación, edición, análisis y descubrimiento de listas de palabras para cracking de contraseñas, fuzzing y pruebas de…
 crackercat/cve-2023-4863-
Provocando la famosa vulnerabilidad 0day de libweb con libfuzzer
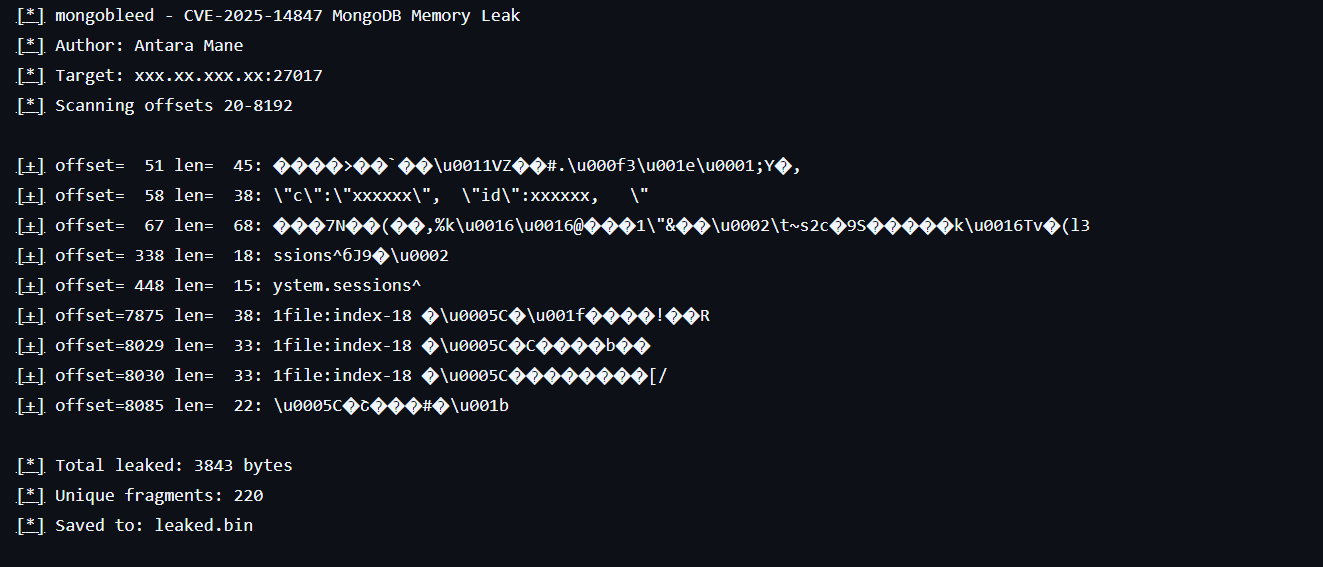 infosecantara/cve-2025-14847-mongodb
Herramienta educativa de investigación que demuestra CVE-2025-14847, divulgación de memoria en la descompresión BSON de MongoDB. Simula fallos de…
 kiralab/text4shell-scan
Un escáner totalmente automatizado, preciso y exhaustivo para encontrar text4shell RCE CVE-2022-42889
 abubakar-shahid/cve-2024-36886
Investigación académica sobre vulnerabilidades del kernel Linux N-Day, analizando CVE-2024-36886 en el subsistema de red TIPC, su ciclo de vida,…
 themalwareguardian/cve-2003-0264
Desbordamiento de búfer clásico basado en pila en SLMail 5.1 que muestra cómo los servidores de correo antiguos podían ser comprometidos mediante…
 zpol/cve-2026-23398-poc
Laboratorio reproducible para CVE-2026-23398, una desreferencia de puntero NULL en el kernel de Linux en icmp_tag_validation() provocada por paquetes…








