Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
bugbounty-arsenal-resources — Listas de verificación y plantillas para programas de bug bounty. Con licencia MIT. | Kitploit
Herramientas/GitHubGitHub/foxvr-sudo/bugbounty-arsenal-resources
ReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebFuzzingPruebas de PenetraciónEnumeración de SubdominiosAprendizaje y EducaciónRecursos Curados
Compartir
GitHubfoxvr-sudo/bugbounty-arsenal-resources

bugbounty-arsenal-resources

Listas de verificación y plantillas para programas de bug bounty. Con licencia MIT.

Ver RepositorioSitio web
41hace 5 mesesAún no revisado

BugBounty Arsenal Recursos

Flujos de trabajo, herramientas y referencias seleccionadas para cazadores de bug bounty e investigadores de seguridad web.


¿Qué es BugBounty Arsenal?

BugBounty Arsenal es una plataforma práctica de pruebas web centrada en flujos de trabajo de reconocimiento, descubrimiento de endpoints y utilidades de pruebas de seguridad.

El objetivo es simplificar las tareas repetitivas de pruebas web sin requerir configuraciones locales complejas.


Características

  • Flujos de trabajo de reconocimiento
  • Descubrimiento de endpoints
  • Enumeración de subdominios
  • Soporte de fuzzing
  • Herramientas de informes
  • Utilidades de pruebas web

Demo en Vivo

https://bugbounty-arsenal.net

Los escaneos de demostración están disponibles sin registro.

Las cuentas solo son necesarias para guardar el historial de escaneos y los flujos de trabajo.


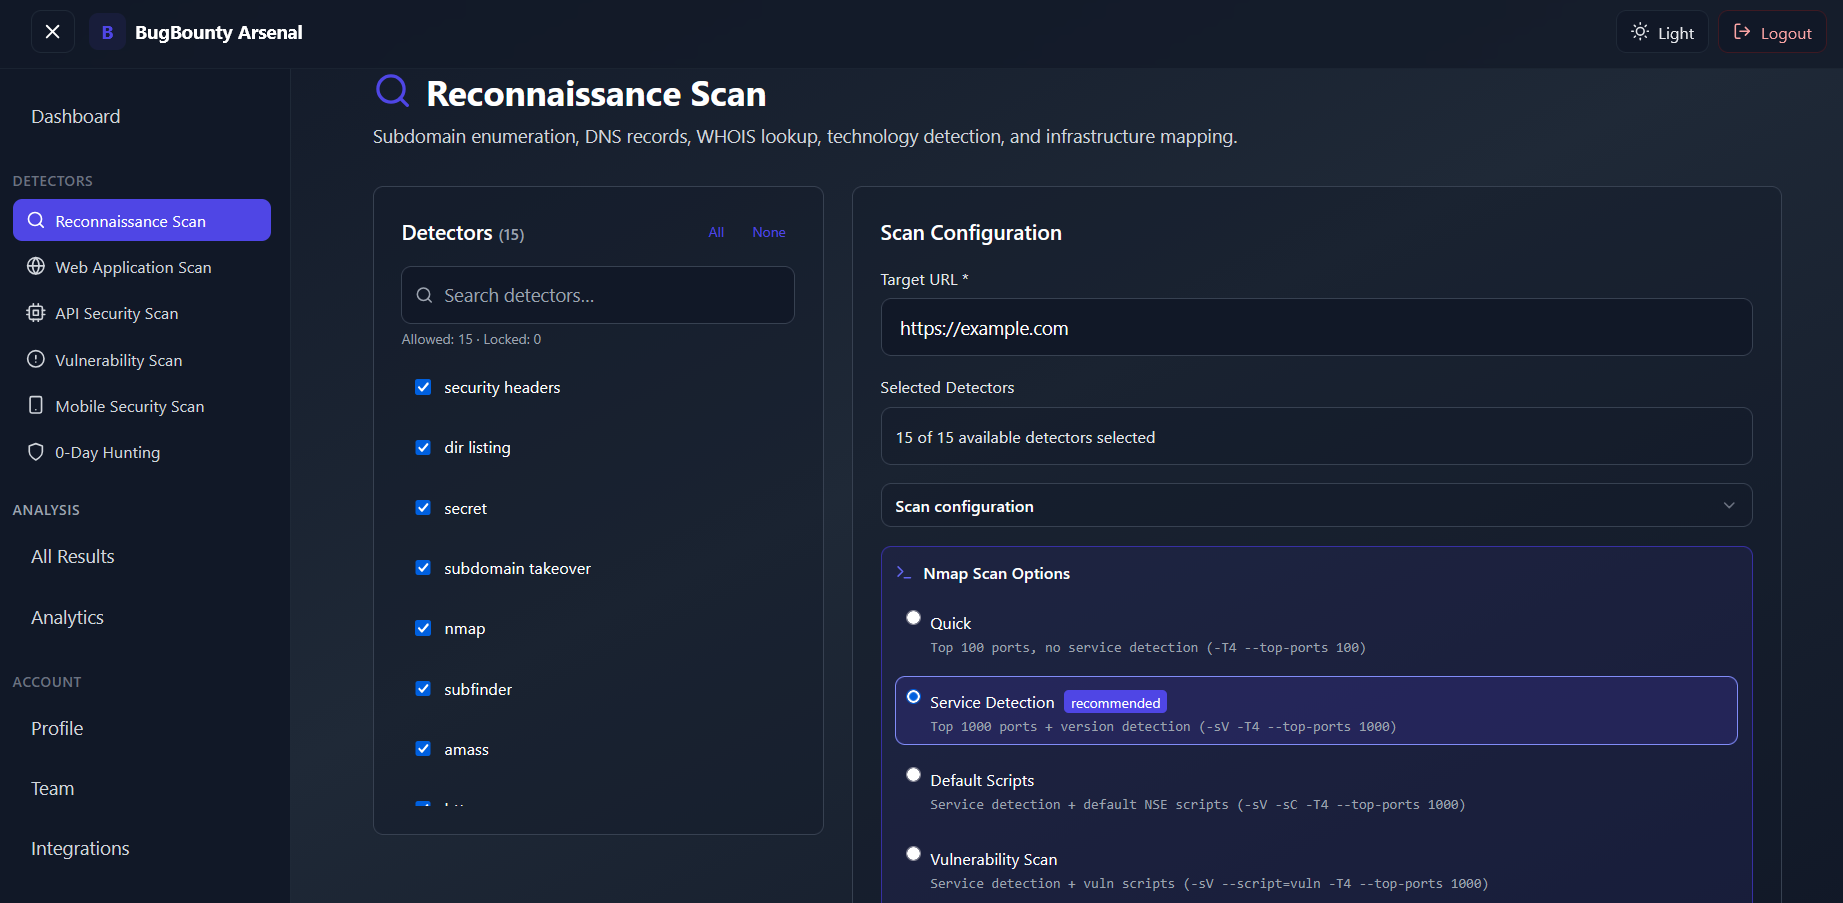
Capturas de Pantalla

Panel de Control

Panel de Control

Escaneo de Demostración

Escaneo de Demostración

Flujo de Trabajo de Reconocimiento

Flujo de Trabajo de Reconocimiento


Hoja de Ruta

Ver: ROADMAP.md


Contribuciones

Las contribuciones, sugerencias y mejoras de flujos de trabajo son bienvenidas.

Ver: CONTRIBUTING.md


Aviso Legal

Solo para pruebas de seguridad autorizadas y fines educativos.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →