
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit

 frizb/wordlistgen
Generador de Listas de Palabras en Python Super Simple para Fuzzing y Fuerza Bruta en Python
 liveoverflow/webp-cve-2023-4863
Repositorio educativo que demuestra la explotación de CVE-2023-4863 en libwebp mediante fuzzing con AFL++, con tutoriales en video paso a paso para…
 silverplate3/my-cves
CVE's que encontré. informes técnicos, ejemplos de explotación y recorridos de sesiones de fuzzing
 dvyukov/centipede
Motor de fuzzing distribuido guiado por cobertura, compatible con objetivos de libFuzzer; escala a miles de trabajos concurrentes, emplea…
 feliam/cve-2013-2729
Generador de exploits basado en Python para la corrupción de heap BMP/RLE de Adobe Reader (CVE-2013-2729). Demuestra ejecución arbitraria de código…
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilidades de seguridad documentadas en la biblioteca de sistema de archivos embebido FatFs con detalles de CVE, arnés de fuzzing, generador de…
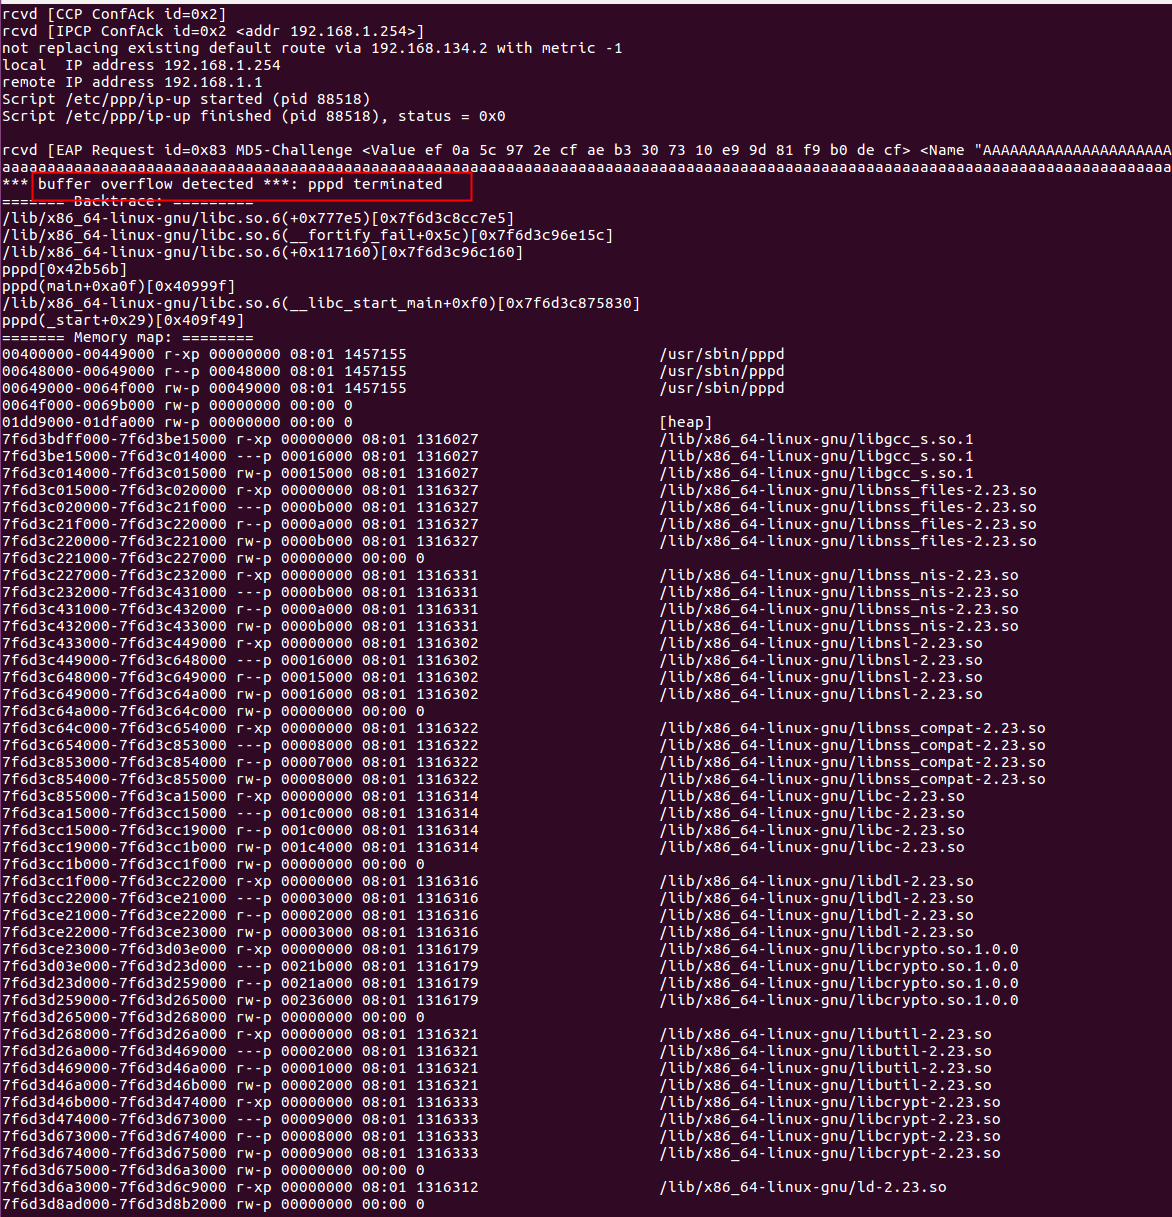 winmin/cve-2020-8597
CVE-2020-8597 pppd desbordamiento de búfer poc
 traxes/zeno
Descubrimiento automático de vulnerabilidades
 caido-community/paramfinder
Descubre parámetros ocultos en Caido
 githubsecuritylab/seclab-taskflows-fuzzing
Una pipeline de fuzzing impulsada por LLM y potenciada por el GitHub Security Lab Taskflow Agent
 michenriksen/jdam
Un fuzzer JSON consciente de la estructura
 hacefresko/cve-2025-40634
Exploit para desbordamiento de búfer basado en pila encontrado en el binario conn-indicator del router TP-Link Archer AX50
 l33tdawg/aether
Framework de análisis de seguridad de contratos inteligentes con IA y generación de PoC
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 phikshun/ufuzz
Universal Plug and Fuzz
 zeusbox/cve-2021-21017
Exploit de prueba de concepto para la confusión de tipos en Adobe Reader que conduce a desbordamiento de montón, con análisis detallado de causa raíz…
 satchfunky/cve-2026-41096-poc
bug de la API de Windows








