
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
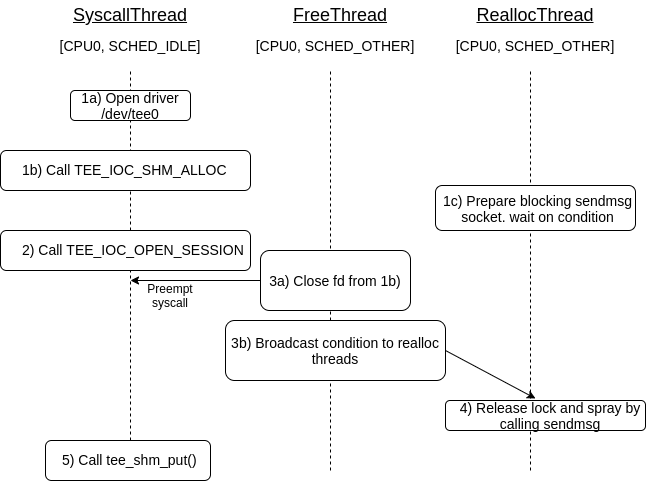
 pjlantz/optee-qemu
Entorno con kernel vulnerable para la explotación del controlador TEE (CVE-2021-44733)
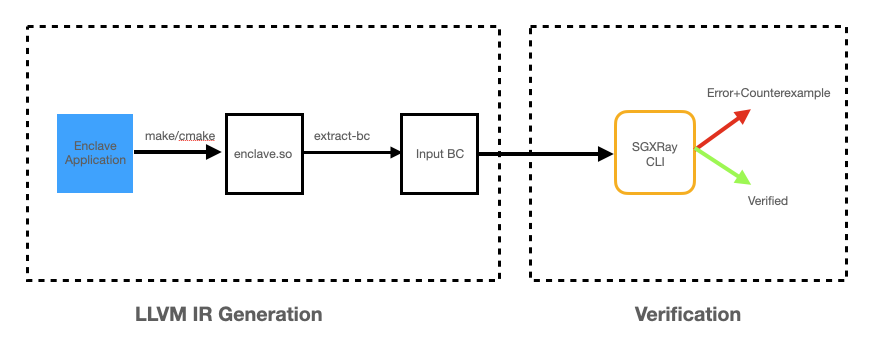 baiduxlab/sgxray
Herramienta de razonamiento automatizado basada en el verificador SMACK que detecta errores de enclave SGX por violaciones del límite de confianza,…
 payatu/cve-2018-14442
PoC para Foxit Reader CVE-2018-14442
 sec-tools/litefuzz
Un fuzzer multiplataforma para sondear binarios de espacio de usuario, clientes y servidores de red.
 0xdea/raptor_infiltrate19
#INFILTRATE19 paquete de fiesta de raptor.
 flankerhqd/cve-2015-6620-poc
POC para CVE-2015-6620, escritura arbitraria en unmarshal de AMessage
 petabi/sniffles
Sniffles: Generador de captura de paquetes para IDS y evaluación de expresiones regulares
 bishopfox/joro
Un framework colaborativo de explotación web.
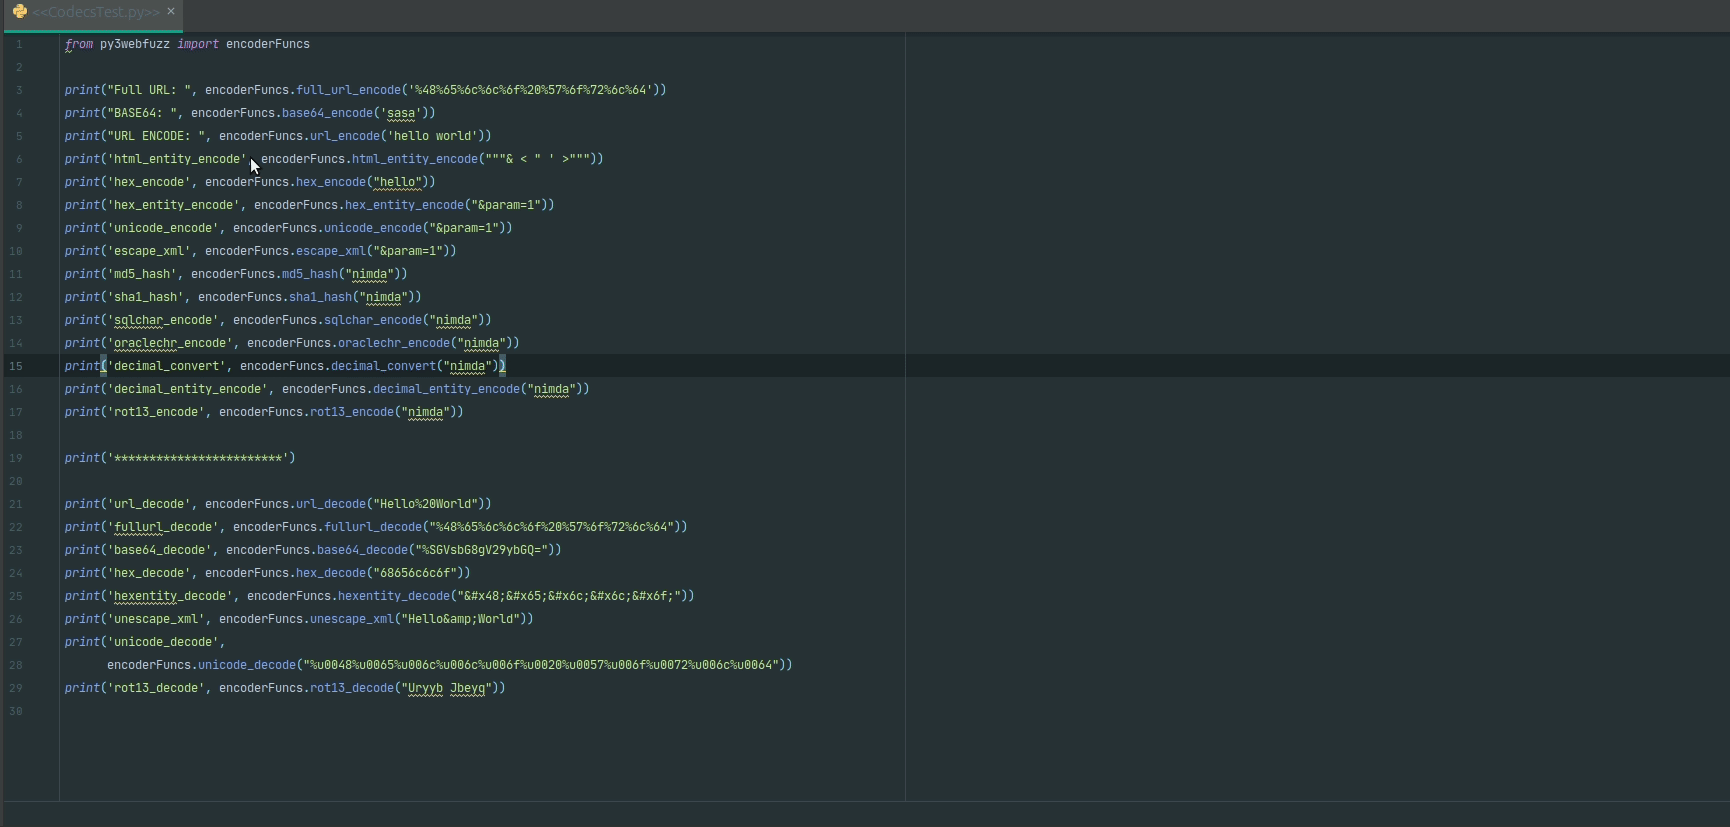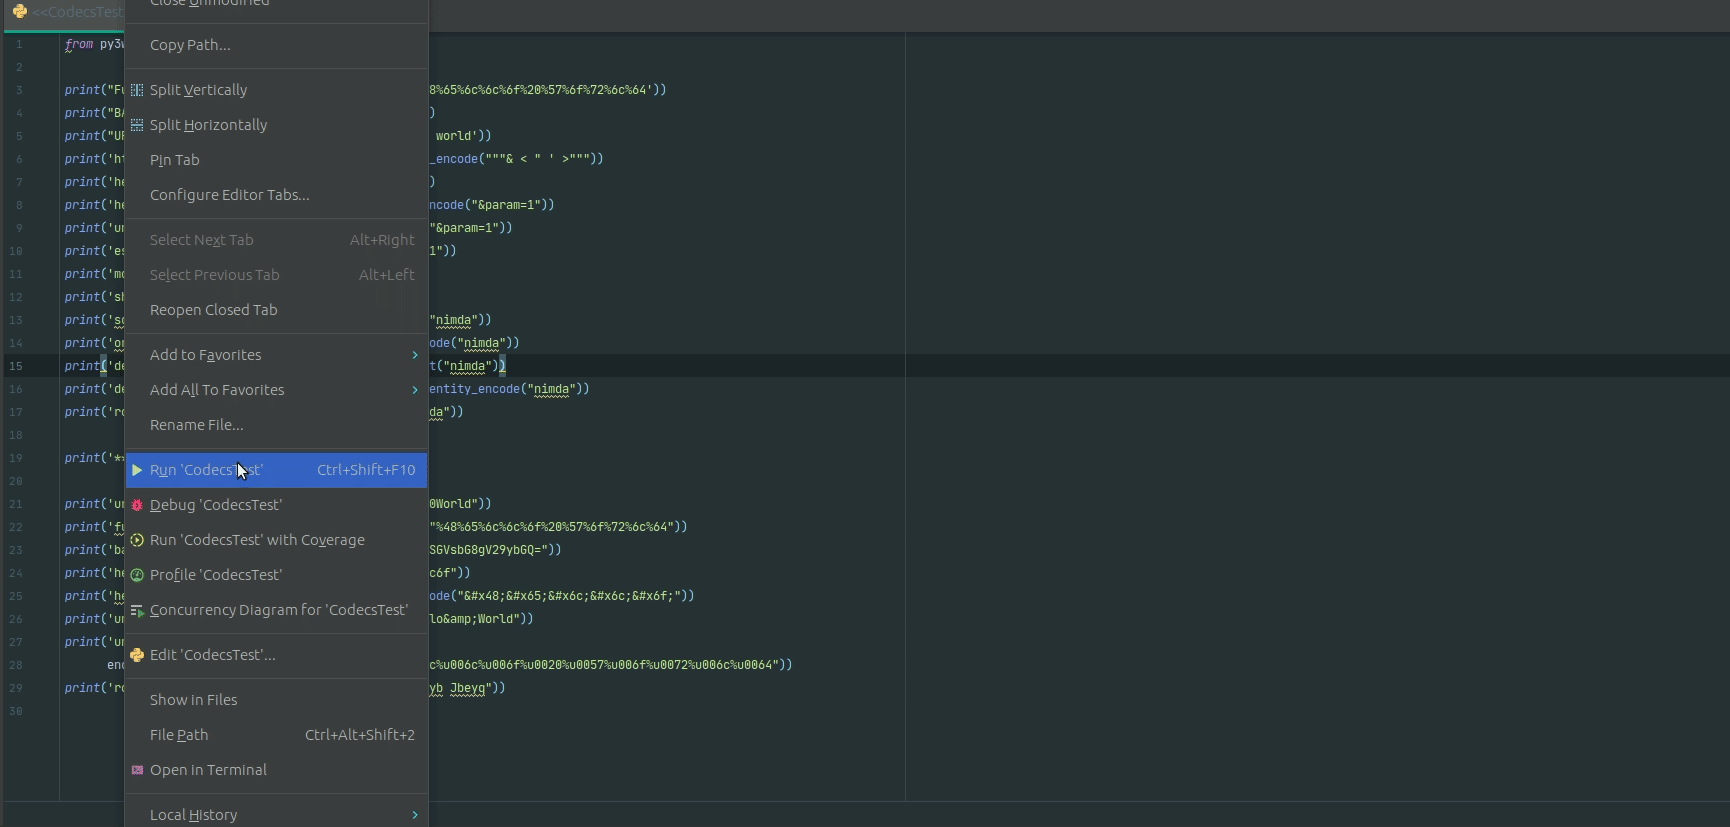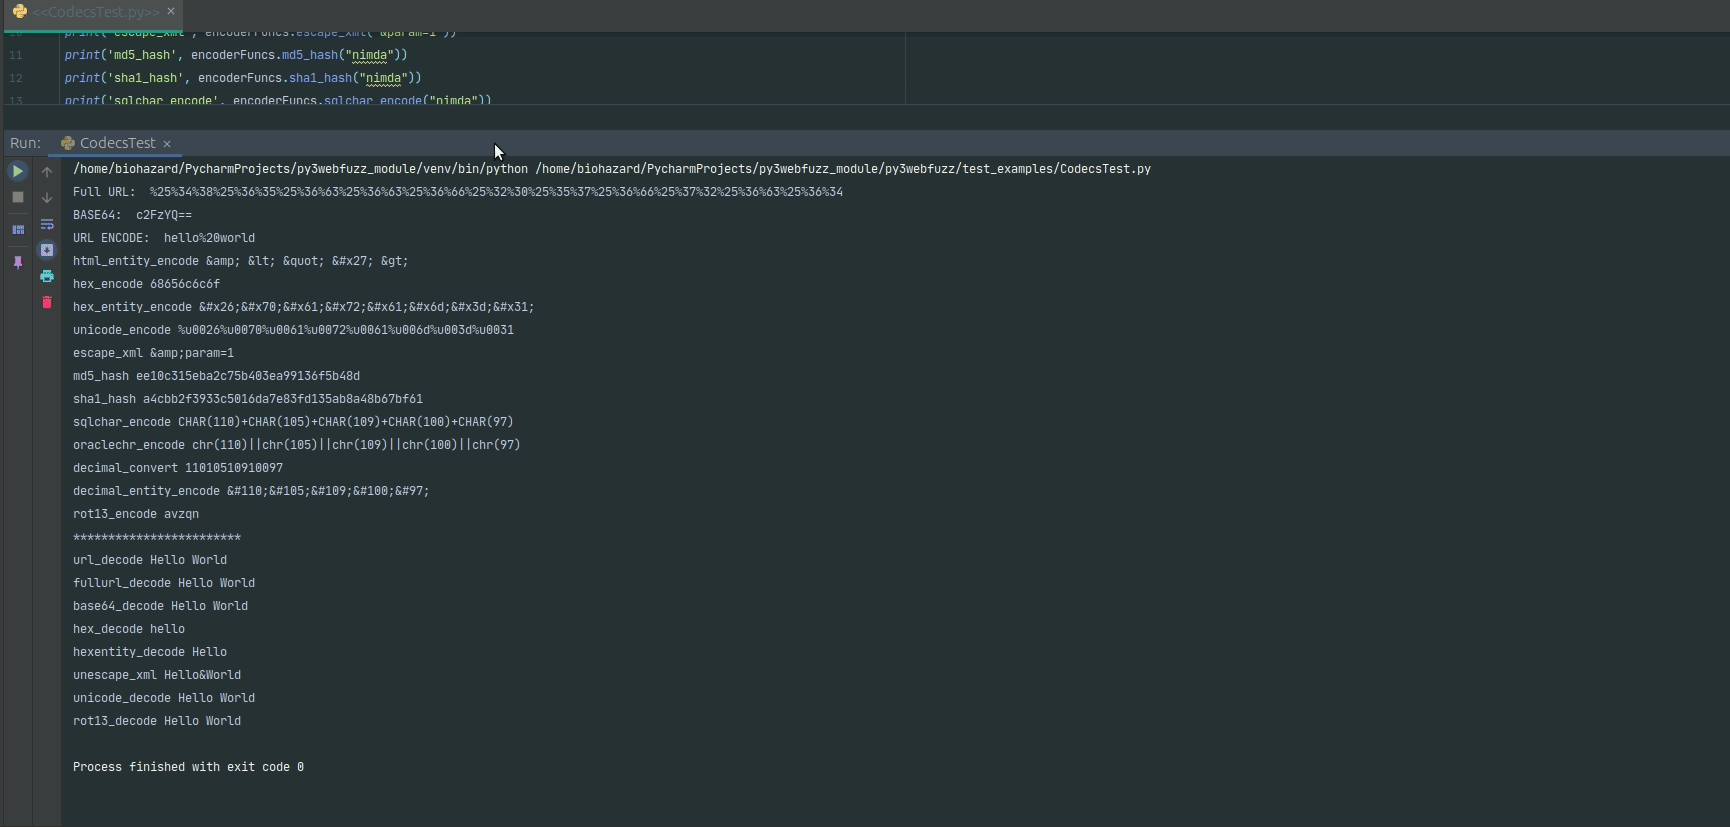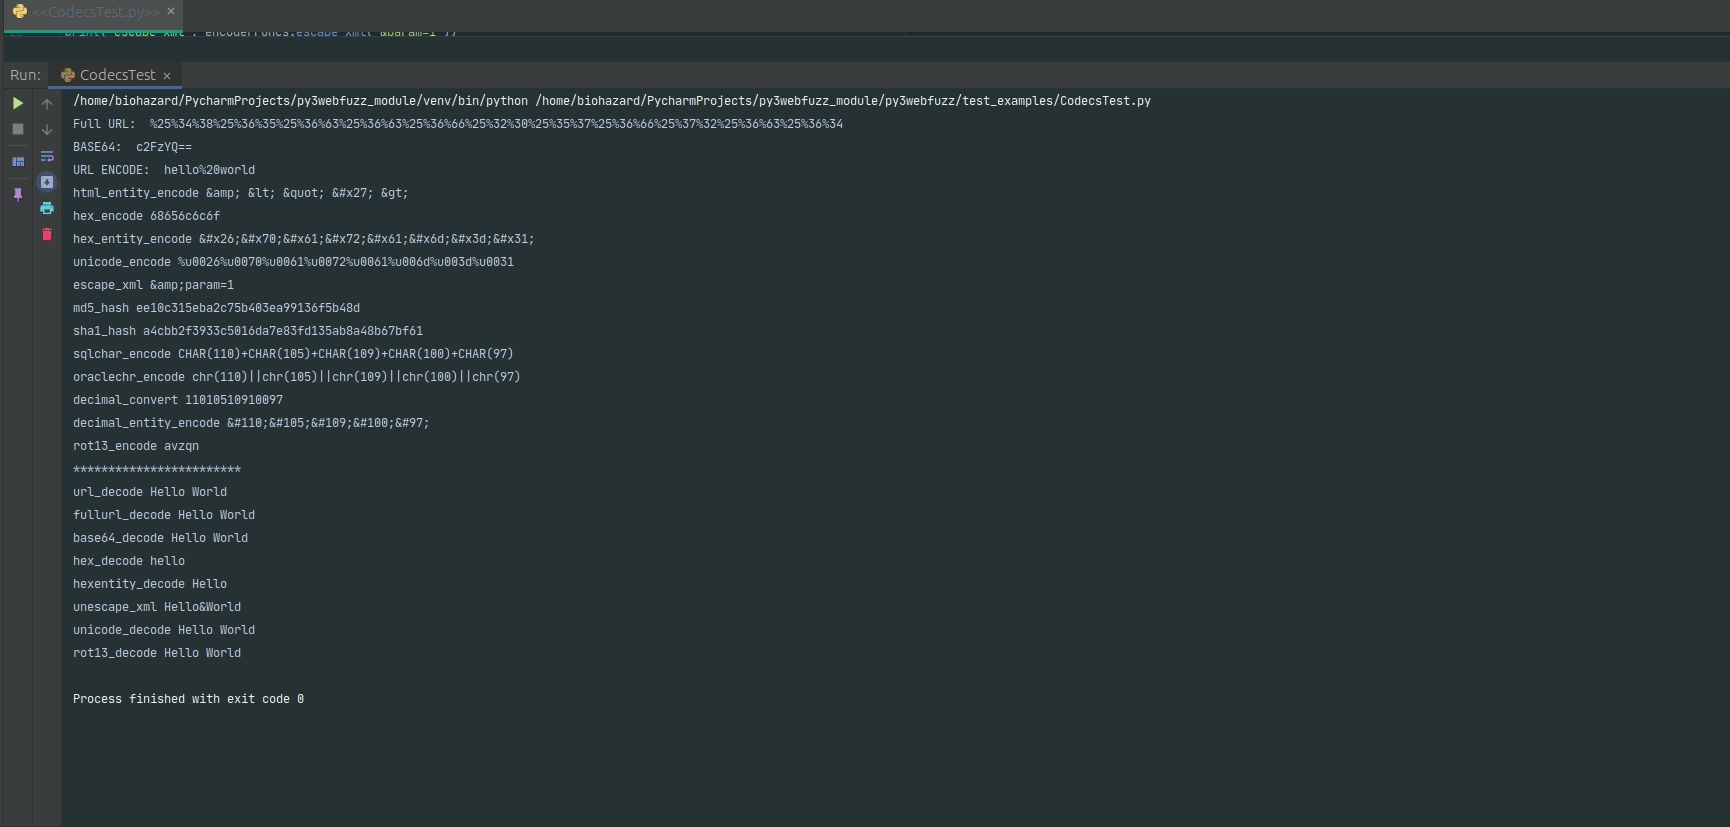 jangelesg/py3webfuzz
Un módulo de Python3 para ayudar en el fuzzing de aplicaciones web.
 hakaioffsec/navgix
Herramienta Go multi-hilo para detectar vulnerabilidades de traversal de alias de nginx utilizando técnicas heurísticas y de fuerza bruta para…
 hackinglz/maps_scanner
MAPS escáner en la nube y analizador de respuestas para investigación de Microsoft Defender.
 billy-ellis/exr-imageio-poc
PoC para CVE-2026-28990, un error de ImageIO corregido en iOS/macOS 26.5
 nccgroup/triforceopenbsdfuzzer
Fuzzing de llamadas al sistema de OpenBSD amd64 usando TriforceAFL (es decir, AFL y QEMU)
 cloudflare/filterforge
Herramienta para resolver filtros BPF y crear paquetes basados en estos.
 moopinger/clzero
Un proyecto para fuzzing de vectores de ataque de contrabando de solicitudes HTTP/1.1 CL.0
 praetorian-inc/caeruleus
Binario único de Go para pruebas de seguridad de Bluetooth Low Energy en Linux/BlueZ: escanear, enumerar GATT, leer/escribir/notificar, fuzzear…
 uni-due-syssec/efcf-framework
EF/CF - Fuzzing de contratos inteligentes extremadamente rápido
 frizb/wordlistgen
Generador de Listas de Palabras en Python Super Simple para Fuzzing y Fuerza Bruta en Python








